Un punto para los buenos. El proyecto Operación ReWired del FBI desmanteló una red de hackers que utilizaban ataques de compromiso de correo electrónico empresarial para cometer fraude. Esto resultó en el arresto de 281 presuntos hackers acusados de fraude electrónico (se recuperaron 3.7 millones de dólares). Además, se alega que estos hackers cometieron 250 000 casos de robo de identidad y 10 000 casos de fraude fiscal. ¡La Operación incautó más de 118 millones de dólares en transferencias bancarias fraudulentas que ahora podrían ser devueltas! ¡Septiembre de 2019 fue un gran mes para la ciberseguridad!
El fraude por correo electrónico empresarial (también conocido como BEC) se produce cuando una cuenta de correo electrónico, generalmente perteneciente a alguien del departamento de finanzas, es vulnerada. Esto suele lograrse mediante un ataque de phishing que conduce al robo de credenciales, como se describe en el reciente artículo de CyberHoot titulado "El ataque en cadena" . Las credenciales se roban cuando la víctima hace clic en un enlace de un correo electrónico de phishing fraudulento o abre una factura falsa. Al hacerlo, la víctima es redirigida a un sitio web malicioso que le solicita que ingrese su correo electrónico y contraseña. Estos correos electrónicos suelen ser enviados por alguien que su director financiero ya conoce, lo que significa que la dirección de correo electrónico del remitente es correcta y esperada. Es probable que el correo electrónico de la otra persona del departamento de finanzas haya sido comprometido por hackers que ahora tienen como objetivo a su director financiero.
Esta vulnerabilidad provoca que un hacker acceda a la cuenta de correo electrónico del director financiero, lea sus correos electrónicos de transacciones financieras y redirija las transferencias bancarias normales insertando instrucciones fraudulentas en las conversaciones. El éxito de esta estafa reside exclusivamente en que ninguna de las partes autentique estos cambios en las instrucciones fuera del correo electrónico. Esto resulta en transferencias de dinero a cuentas de hackers que, en su mayoría, son imposibles de rastrear. Estos fondos transferidos fraudulentamente rara vez se recuperan.
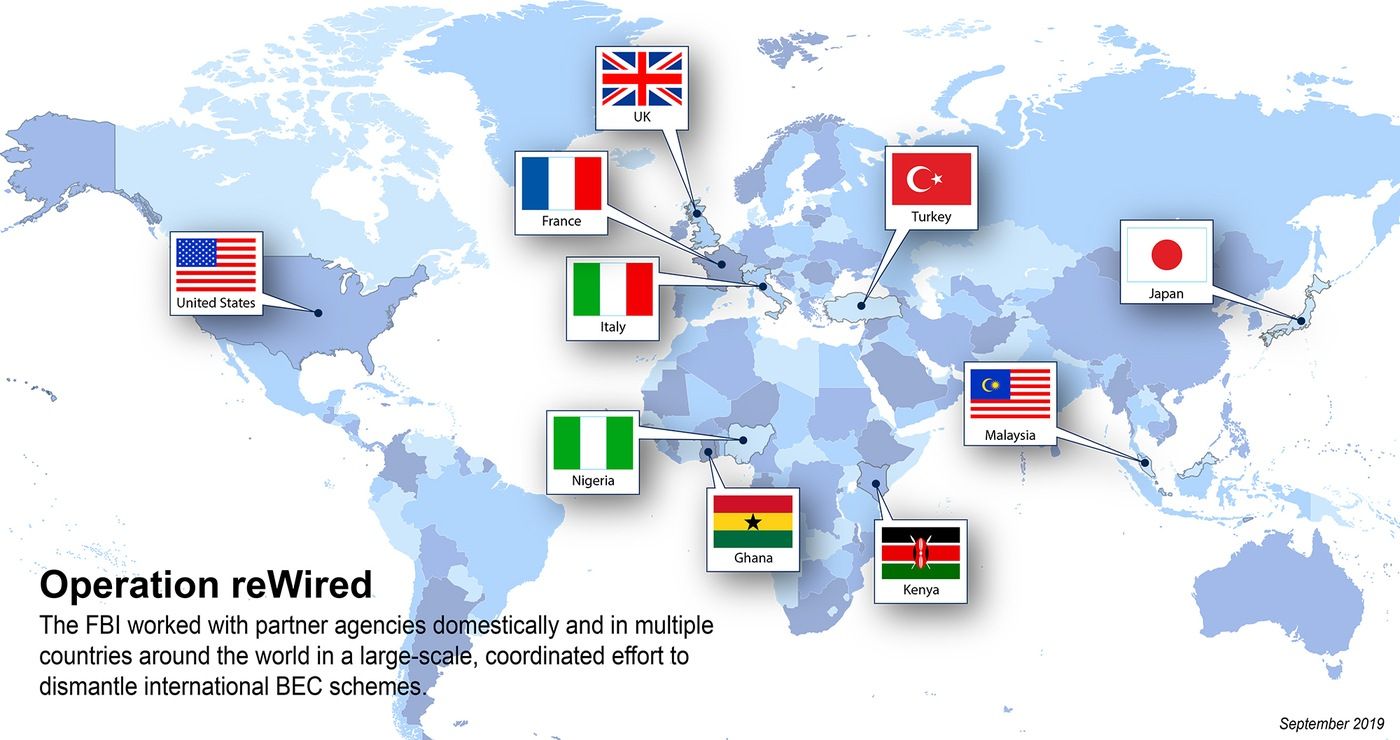
La Operación ReWire fue posible gracias a los esfuerzos conjuntos de las fuerzas del orden de 10 países. Juntos desmantelaron una compleja red de hackers, ataques de phishing, intermediarios financieros y actividades de lavado de dinero. Esta operación demuestra que la cooperación internacional entre las fuerzas del orden es posible y envía un mensaje claro a los hackers: serán capturados. Cyber AI ha presenciado fraudes BEC a menor escala mediante ingeniería social y ataques de phishing que nunca se recuperarán (ni se denunciarán). Esto se debe a que las cantidades de dinero eran demasiado pequeñas para involucrar al FBI o a las fuerzas del orden internas. Las pequeñas y medianas empresas (PYME) de todo el mundo están en la primera línea del fraude BEC. La situación empeora año tras año, con una duplicación de las pérdidas financieras solo en 2018.
Estas enormes pérdidas han llevado al FBI a priorizar la lucha contra el fraude BEC. En junio de 2018, el FBI realizó 74 arrestos e incautó 2.4 millones de dólares en una operación similar contra el fraude BEC. Estos operativos y arrestos están advirtiendo a los hackers que pueden ser capturados.
La división de servicios de seguridad de Verizon publica un Informe Anual de Incidentes de Violación de Datos (DBIR, por sus siglas en inglés) que resume las tendencias de ciberataques, incluyendo quiénes son víctimas y cómo se producen. El fraude BEC (Business Email Compromise) se encuentra entre los ataques más frecuentes. Más importante aún, señalan que las pymes son atacadas con éxito 15 veces más a menudo que las empresas más pequeñas y grandes, con menos de 10 o más de 100 empleados. Esto coloca a las pymes en mayor riesgo de sufrir ataques BEC dirigidos. Si usted es propietario de una pequeña empresa, ¡no se preocupe! Existen medidas sencillas que puede implementar en su empresa para protegerse.
Incluso con el desmantelamiento de esta red criminal por parte del FBI, es una gota en el océano de las pérdidas estimadas por el FBI en 26 mil millones de dólares en 3 años . El FBI sigue recomendando implementar un programa de concientización y capacitación para proteger su negocio. Por lo tanto, debe prepararse para estos ataques. Afortunadamente, con el fraude por correo electrónico empresarial, la preparación es relativamente sencilla. La mejor medida que puede tomar es revisar y documentar su proceso de transferencia bancaria. Cyber Al recomienda que todos los cambios en las instrucciones de transferencia se confirmen fuera del correo electrónico, preferiblemente mediante una llamada telefónica. Establezca instrucciones de transferencia precisas con todas las partes involucradas. No llame a un número de teléfono proporcionado en un correo electrónico fraudulento para validar nuevas instrucciones de transferencia. Es probable que ese número de teléfono también sea falso. Busque un número de teléfono confiable y comuníquese con él para verificar y validar.
Este operativo detuvo a 281 posibles actores maliciosos y recuperó más de 118 millones de dólares en transferencias fraudulentas. Más importante aún, la Operación ReWire demuestra que las fuerzas del orden internacionales pueden colaborar. Demuestra que los hackers no pueden esconderse tras las pantallas de los ordenadores en los rincones más oscuros de internet. Esta es una victoria importante. Disfrutemos de esta victoria, pero también validemos nuestros procesos empresariales para protegernos del BEC y del fraude electrónico.
Capacite a sus empleados sobre el fraude por correo electrónico empresarial y acceda a los documentos del proceso de transferencia bancaria con una prueba gratuita de 30 días de CyberHoot.
Vuélvete más consciente para estar más seguro.
Descubra y comparta las últimas tendencias, consejos y mejores prácticas en ciberseguridad, junto con nuevas amenazas a las que debe prestar atención.

Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Lo sabemos desde hace tiempo...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Un CAPTCHA debería comprobar si...
LEER MÁS
Autora: Katie Boquetti | Editorial: Craig Taylor Editorial de Craig Taylor: Tengo la suerte de tener...
LEER MÁSObtenga una visión más clara de los riesgos humanos, con un enfoque positivo que supera las pruebas de phishing tradicionales.