Η ομάδα έρευνας για τις απειλές HP Wolf Security εντόπισε αύξηση 2700% στις μολύνσεις από Emotet κατά το πρώτο τρίμηνο του 2022, η οποία επανεμφανίστηκε στα τέλη του 2021, μετά το κλείσιμο του δικτύου διοίκησης και ελέγχου του από τις αρχές τον Ιανουάριο του 2021. Το Emotet, που κάποτε περιγραφόταν από την Υπηρεσία Κυβερνοασφάλειας και Ασφάλειας Υποδομών (CISA) ως ένας από τους πιο καταστροφικούς και δαπανηρούς τύπους κακόβουλου λογισμικού για αποκατάσταση, έχει γίνει η μεγαλύτερη απειλή κακόβουλου λογισμικού το 2022 (αντιπροσωπεύοντας το 9% όλων των κακόβουλων προγραμμάτων που καταγράφηκαν).
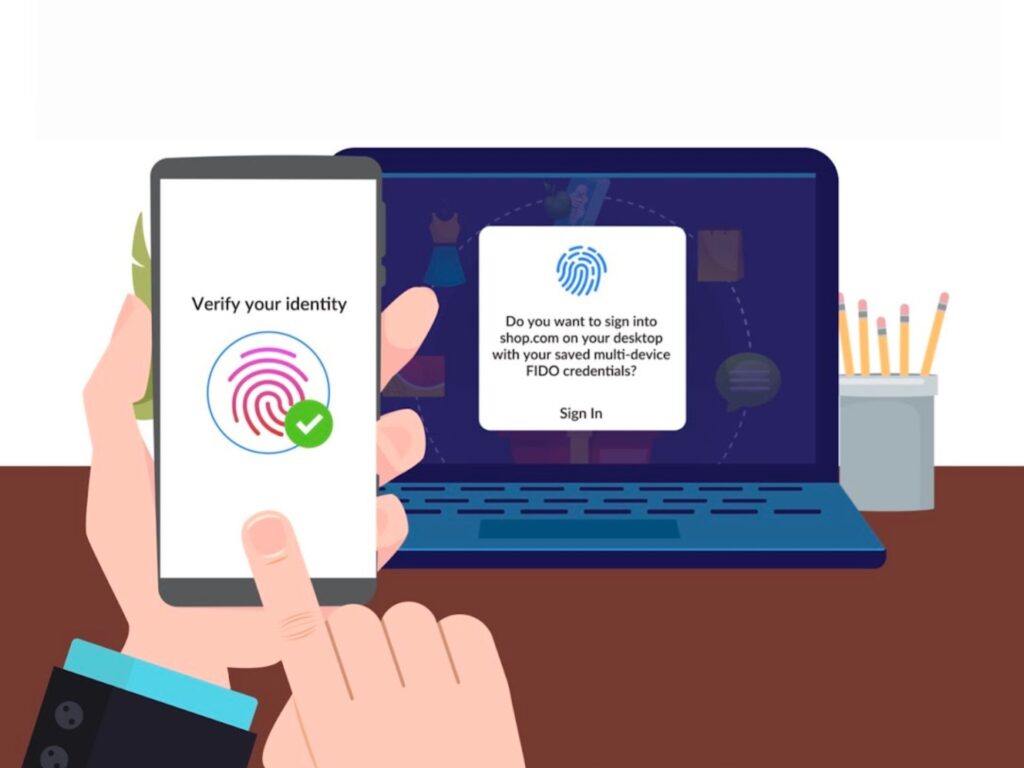
Στις αρχές Μαΐου 2022, η Google, η Apple και η Microsoft ανακοίνωσαν σχέδια για την υποστήριξη ενός κοινού προτύπου σύνδεσης χωρίς κωδικό πρόσβασης που δημιουργήθηκε από τη Συμμαχία Fast Identity Online (FIDO) και την Κοινοπραξία World Wide Web . Η εγκατάλειψη των κωδικών πρόσβασης είναι κάτι που έχει επίσης υιοθετήσει η CyberHoot. Παραιτούμαστε από τη σύνδεση με κωδικό πρόσβασης, βασιζόμενοι αντ' αυτού στον έλεγχο ταυτότητας στο πρόγραμμα-πελάτη email σας για να κάνετε κλικ σε έναν ειδικό σύνδεσμο που αποστέλλεται στο email της εργασίας σας.
Στα τέλη Απριλίου 2022, η Google ανακοίνωσε ότι έχει ενεργοποιήσει νέες επιλογές για την κατάργηση Προσωπικών Στοιχείων Αναγνώρισης (PII) από τις Αναζητήσεις Google. Η Google επεκτείνει τους τύπους δεδομένων που μπορούν να ζητήσουν οι χρήστες να καταργηθούν από τα αποτελέσματα αναζήτησης, ώστε να περιλαμβάνουν προσωπικά στοιχεία επικοινωνίας, όπως τον αριθμό τηλεφώνου, τη διεύθυνση email ή τη φυσική σας διεύθυνση. Η κίνηση αυτή έρχεται λίγους μήνες αφότου η Google παρουσίασε μια νέα πολιτική που επιτρέπει σε άτομα κάτω των 18 ετών (ή σε γονέα/κηδεμόνα) να ζητήσουν την κατάργηση των εικόνων τους από τα αποτελέσματα αναζήτησης της Google.
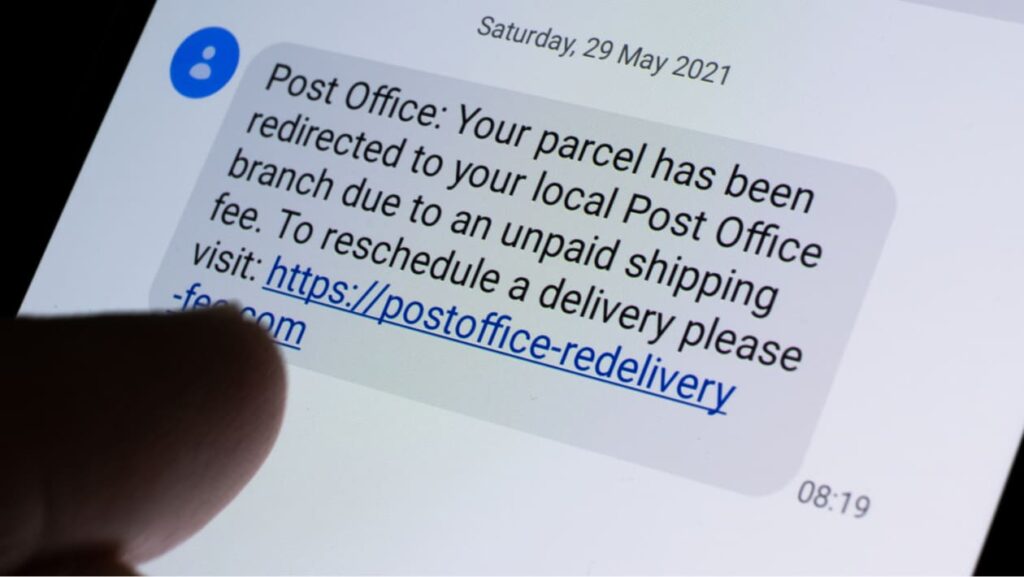
Όποιος έχει κινητό τηλέφωνο πιθανότατα έχει λάβει ένα απροσδόκητο μήνυμα κειμένου από έναν αριθμό που δεν αναγνωρίζει και περιέχει έναν σύνδεσμο στον οποίο πρέπει να κάνει κλικ. Από την 1η Απριλίου 2021, έχει σημειωθεί 6πλάσια αύξηση σε αυτές τις ενοχλητικές και δυνητικά επικίνδυνες αποστολές μηνυμάτων. Εάν κάνετε κλικ σε έναν από αυτούς τους συνδέσμους, ενδέχεται να δίνετε στους χάκερ πολύτιμες πληροφορίες που μπορούν να χρησιμοποιήσουν για να παραβιάσουν το υπόλοιπο του τραπεζικού σας λογαριασμού, να πλαστογραφήσουν την ταυτότητά σας ή ακόμα και να εντοπίσουν την τοποθεσία σας. Αυτός ο τύπος επίθεσης κοινωνικής μηχανικής ονομάζεται « Smishing », που είναι απλώς ηλεκτρονικό ψάρεμα (phishing) μέσω μηνυμάτων κειμένου SMS.
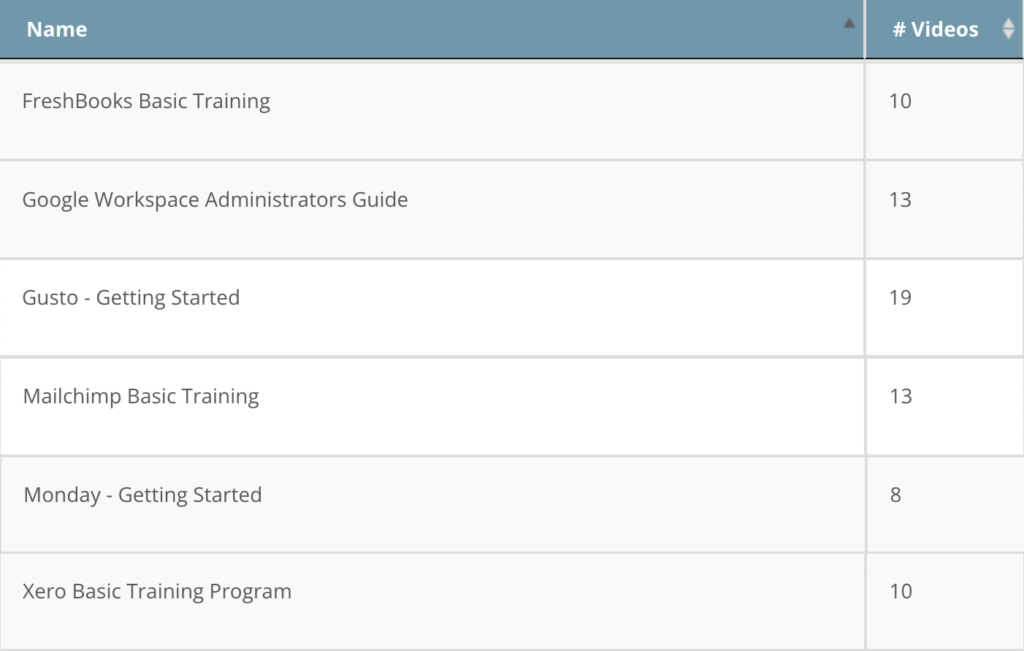
Το CyberHoot διαθέτει προγράμματα βίντεο που αυτοματοποιούν την αποστολή νέων εκπαιδευτικών βίντεο προϊόντων σε αυτόματα χρονικά διαστήματα (καθημερινά, εβδομαδιαία και μηνιαία). Το CyberHoot διαθέτει 6 ολοκαίνουργια προγράμματα για FreshBooks, Google Workspace, Gusto, Mailchimp, Monday.com και Xero.
«Το CyberHoot παρέχει νέο περιεχόμενο κάθε μήνα στις Λειτουργίες μας, βοηθώντας μας να παρέχουμε την πιο ενημερωμένη εκπαίδευση στους υπαλλήλους μας σχετικά με τις τρέχουσες απειλές. Χρησιμοποιήσαμε άλλα εργαλεία για την εκπαίδευση και αυτό είναι μακράν το καλύτερο εργαλείο που χρησιμοποιήσαμε.»

Ουμπέρτο Τσερίττε
Διευθυντής Σχεδιασμού & Ανάλυσης | J&L Cable TV Services, Inc.
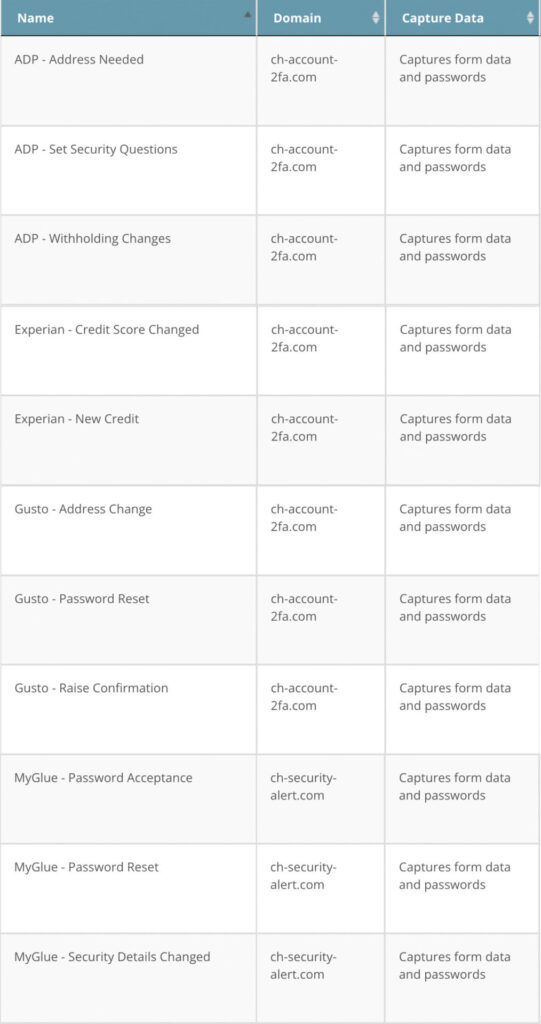
Δείτε παρακάτω τις νέες καμπάνιες ηλεκτρονικού "ψαρέματος" (phishing) της CyberHoot. Έχουμε προσθέσει καμπάνιες για ADP, Experian, Gusto και MyGlue. Αν έχετε ιδέες για καμπάνιες ηλεκτρονικού "ψαρέματος" (phishing) που θα μπορούσαμε να προσθέσουμε στη βιβλιοθήκη μας, στείλτε ένα αίτημα στη διεύθυνση support@cyberhoot.com.

Το Doxxing είναι η πράξη της αποκάλυψης πληροφοριών ταυτοποίησης κάποιου στο διαδίκτυο, όπως το πραγματικό του όνομα, η διεύθυνση κατοικίας, ο χώρος εργασίας του, το τηλέφωνό του, τα οικονομικά του στοιχεία και άλλα προσωπικά στοιχεία. Αυτές οι πληροφορίες στη συνέχεια κυκλοφορούν στο κοινό χωρίς την άδεια του θύματος.
Ενώ η πρακτική της αποκάλυψης προσωπικών πληροφοριών χωρίς τη συγκατάθεση κάποιου προηγείται του διαδικτύου , ο όρος doxxing εμφανίστηκε για πρώτη φορά στον κόσμο των online χάκερ τη δεκαετία του 1990, όπου η ανωνυμία θεωρούνταν ιερή. Οι διαμάχες μεταξύ αντίπαλων χάκερ οδηγούσαν μερικές φορές στην απόφαση κάποιου να «αποκαλύψει έγγραφα» σε κάποιον άλλο, ο οποίος προηγουμένως ήταν γνωστός μόνο ως όνομα χρήστη ή ψευδώνυμο. Το «Docs» έγινε «dox» και τελικά έγινε ρήμα από μόνο του (χωρίς το πρόθεμα «drop»).

Το CyberHoot παρέχει πρόσβαση χωρίς κωδικό πρόσβασης. Μηδενική σπατάλη χρόνου στην αναζήτηση ιστότοπων, στην επαναφορά κωδικών πρόσβασης και στην καθυστερημένη σύνδεση. Κάντε κλικ σε έναν σύνδεσμο email για άμεση πρόσβαση στην εκπαίδευση!

Όλα όσα χρειάζεστε για να μάθετε δεξιότητες κυβερνοασφάλειας διαχειρίζονται μέσω email, συμπεριλαμβανομένων εκπαιδευτικών εργασιών, υπενθυμίσεων, αναφορών συμμόρφωσης με τη διοίκηση και του "My CyberHoot".

Το CyberHoot αυτοματοποιεί τη μη συμμόρφωση μέσω ειδοποιήσεων μέσω email προς τους διευθυντές. Η κατάσταση συμμόρφωσης των υπαλλήλων για τους διευθυντές είναι ενεργοποιημένη, ώστε να γνωρίζετε πάντα πού βρίσκεστε.

Τα «καζούρια» στον κυβερνοχώρο διαρκούν συνήθως 5 λεπτά ή λιγότερο. Αυτό διασφαλίζει ότι το προσωπικό σας εκπαιδεύεται γρήγορα με την πιο αποτελεσματική λύση.

Το CyberHoot είναι μια ανοιχτή πλατφόρμα εκπαίδευσης στον κυβερνοχώρο. Οποιοδήποτε βίντεο ή PDF μπορεί να χρησιμοποιηθεί για την εκπαίδευση και τη διαχείριση των υπαλλήλων σας.

Σε μια έρευνα 100 χρηστών του CyberHoot, το 60% θα ήταν «Απογοητευμένος» ή «Πολύ Απογοητευμένος» αν σταματούσε η εκπαίδευση στο CyberHoot.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ακόμα και πριν ο Claude Code φτιάξει...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).