Οι ασφαλιστικές εταιρείες καταρτίζουν πιο περιοριστικές και λεπτομερείς απαιτήσεις ασφαλιστηρίων συμβολαίων, οι οποίες έχουν σχεδιαστεί για να μειώσουν τον αριθμό των αιτήσεων αποζημίωσης και να προστατεύσουν καλύτερα τους εαυτούς τους και τις εταιρείες που ασφαλίζουν. Σε ορισμένες περιπτώσεις, οι αιτήσεις αποζημίωσης απορρίπτονται κατηγορηματικά επειδή συνδέονται με πολεμικές πράξεις.
Μια ομάδα μηχανικών στο Πανεπιστήμιο της Καλιφόρνια στο Σαν Ντιέγκο απέδειξε για πρώτη φορά ότι τα σήματα Bluetooth που εκπέμπονται από τα smartphones μας έχουν ένα μοναδικό δακτυλικό αποτύπωμα που μπορεί να χρησιμοποιηθεί για την παρακολούθηση των κινήσεων ενός ατόμου. Η έρευνα υποδηλώνει ότι μικρές κατασκευαστικές ατέλειες στο υλικό είναι μοναδικές για κάθε συσκευή και προκαλούν μετρήσιμες παραμορφώσεις που μπορούν να χρησιμοποιηθούν ως « δακτυλικό αποτύπωμα για την παρακολούθηση μιας συγκεκριμένης συσκευής».

Οι εφαρμογές Λογισμικού ως Υπηρεσία (SaaS) έχουν μεταμορφώσει τις επιχειρήσεις την τελευταία δεκαετία με τεράστια αξία. Η πανδημία ανάγκασε πολλές επιχειρήσεις να μεταφέρουν τους υπαλλήλους τους από εφαρμογές γραφείου ή επιτραπέζιων υπολογιστών σε εφαρμογές SaaS που βασίζονται στο cloud. Αυτές οι εφαρμογές SaaS περιλαμβάνουν τα πάντα, από λογισμικό γραφείου έως ισχυρά εργαλεία επικοινωνίας. Μερικές από τις πιο δημοφιλείς διαθέσιμες επιχειρηματικές εφαρμογές περιλαμβάνουν τα Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 και Zoom.
Πολλές κακόβουλες καμπάνιες email σήμερα αξιοποιούν έγγραφα του Word για να κρύψουν και να διαδώσουν κακόβουλο λογισμικό, αλλά μια πρόσφατα ανακαλυφθείσα καμπάνια χρησιμοποιεί ένα κακόβουλο αρχείο PDF και ένα σφάλμα του Office 22 ετών για να διαδώσει το κακόβουλο λογισμικό Snake Keylogger . Οι εισβολείς έχουν αξιοποιήσει μορφές εγγράφων του Microsoft Office όπως το Word και το Excel επειδή οι χρήστες τείνουν να είναι πιο εξοικειωμένοι με αυτές τις επεκτάσεις αρχείων και υποθέτουν ότι είναι ασφαλές να τις ανοίξουν. Αυτό τις καθιστά πολύτιμες για επιθέσεις κοινωνικής μηχανικής.
Σύμφωνα με κοινή ανακοίνωση του Υπουργείου Εξωτερικών των ΗΠΑ, του Υπουργείου Οικονομικών και του Ομοσπονδιακού Γραφείου Ερευνών (FBI), εξειδικευμένοι προγραμματιστές λογισμικού και εφαρμογών για κινητά από τη Λαϊκή Δημοκρατία της Κορέας (ΛΔΚ) παρουσιάζονται ως «μη υπήκοοι της ΛΔΚ» με την ελπίδα να βρουν ελεύθερη εργασία, σε μια προσπάθεια να επιτρέψουν τις κακόβουλες κυβερνοεπιθέσεις του καθεστώτος.
«Παρακολούθησα την εκπαίδευση Cyberhoot ως επανάληψη και απόλαυσα τα εκπαιδευτικά βίντεο και τα κουίζ για την κυβερνοασφάλεια. Τα βίντεο ήταν καλοφτιαγμένα, καλύπτοντας σχετικά θέματα που θα πρέπει να αποτελούν προτεραιότητα για τους επαγγελματίες της κυβερνοασφάλειας, όπως οι συνηθισμένοι τύποι επιθέσεων, το κακόβουλο λογισμικό, το ηλεκτρονικό ψάρεμα (phishing), η διαχείριση κωδικών πρόσβασης κ.λπ. Ως αποτέλεσμα, κάθε επιχείρηση που χρησιμοποιεί αυτά τα εκπαιδευτικά εργαλεία θα έχει μια ισχυρότερη κουλτούρα ασφάλειας!»
Κρίστοφερ Σουλτς
Διευθυντής Λειτουργιών Ασφαλείας | Διαθεσιμότητα
Στο παρελθόν, η CyberHoot έστελνε τις εκκρεμείς αναθέσεις ξεκινώντας με την πιο πρόσφατη ενεργή ανάθεση πρώτα και στη συνέχεια τις εκκρεμείς αναθέσεις κατά φθίνουσα σειρά.
Τώρα, το CyberHoot στέλνει email με τις εργασίες ξεκινώντας από την παλαιότερη εργασία, ζητώντας από τον χρήστη να τις εξετάσει κατά σειρά κατά ημερομηνία κυκλοφορίας. Αυτό βοηθά με τα βίντεο προσανατολισμού και τα εισαγωγικά βίντεο που καταγράφουν ορισμένοι MSP για την πελατειακή τους βάση. Δείτε το παράδειγμα στα δεξιά.
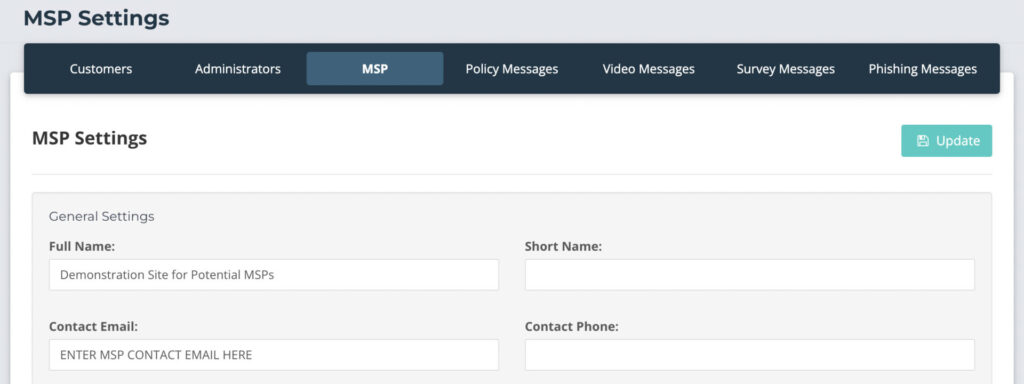
Για να ορίσετε τη διεύθυνση ηλεκτρονικού ταχυδρομείου επικοινωνίας του MSP:
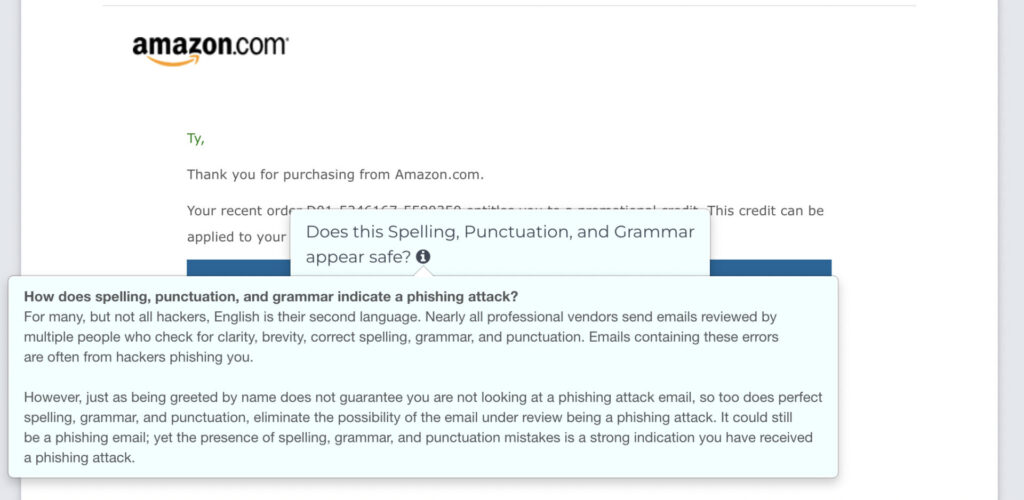
Ενημερώσαμε τις λεπτομέρειες στην ενότητα πληροφοριών των Εργασιών ηλεκτρονικού "ψαρέματος" (phishing assignments) για να παρέχουμε περισσότερες συστάσεις σχετικά με το τι πρέπει να αναζητά ο χρήστης κατά την επεξεργασία αυτών των εργασιών.
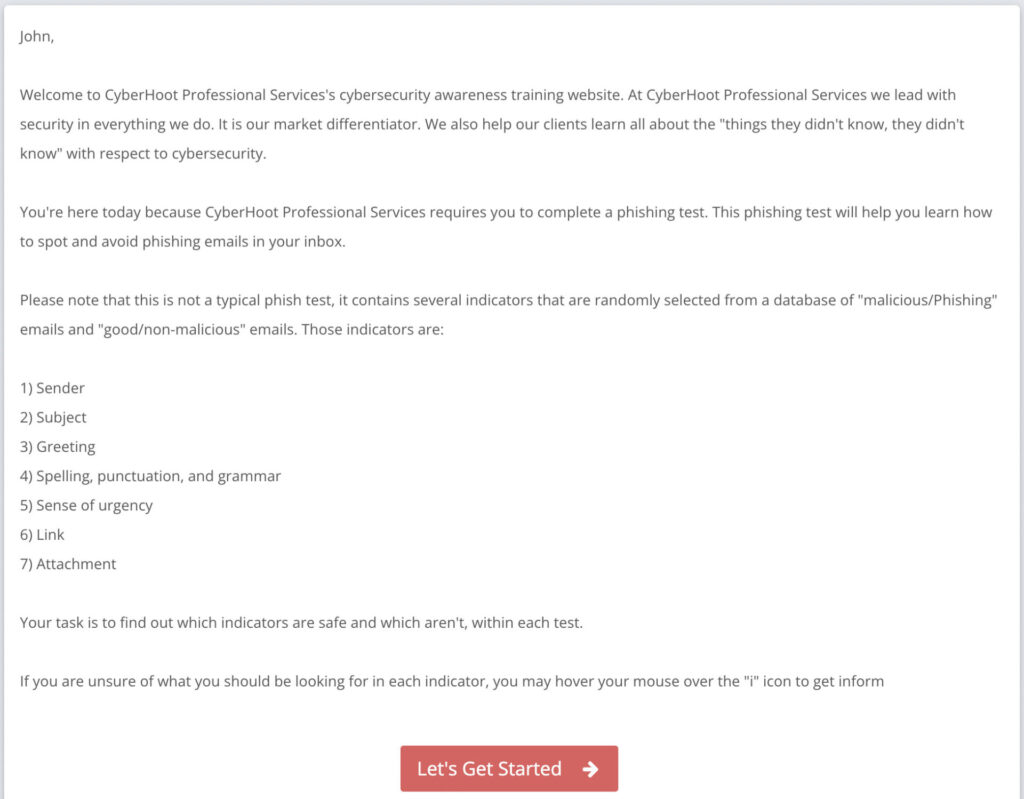
Πριν ένας χρήστης ξεκινήσει μια ανάθεση ηλεκτρονικού "ψαρέματος" (phishing), εξηγούμε λεπτομερώς αυτήν την ανάθεση. Οι χρήστες έχουν λιγότερη σύγχυση σχετικά με την εργασία "Αναθέσεις ηλεκτρονικού "ψαρέματος" (phishing Assignments) που πρέπει να ολοκληρώσουν και μαθαίνουν περισσότερα. Μπορείτε να επεξεργαστείτε αυτήν την προεπιλεγμένη γλώσσα σε βάση Ανάθεσης, Πελάτη ή MSP για μελλοντική επαναχρησιμοποίηση.
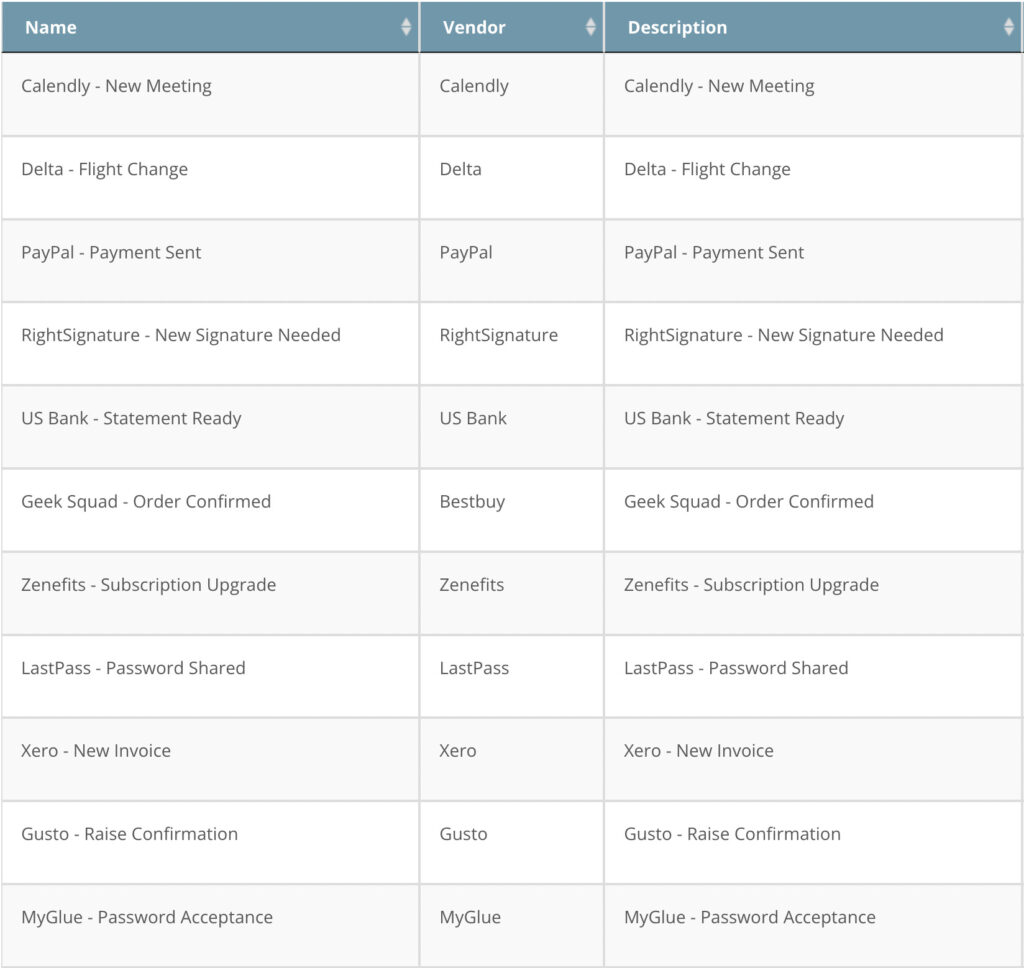
Προσθέτουμε συνεχώς περισσότερες πλαστοπροσωπίες email για να διατηρούμε τη νέα βιβλιοθήκη εργασιών ηλεκτρονικού "ψαρέματος" (phishing) ενημερωμένη και ρεαλιστική ως προς τις ενέργειες των χάκερ.
Προσθέσαμε πρόσφατα πολλές νέες δοκιμές, με μερικές να εμφανίζονται στα δεξιά.
Μη διστάσετε να δείτε την πλήρη λίστα στη βιβλιοθήκη ηλεκτρονικού "ψαρέματος" (phishing) του ιστότοπού σας. Εάν θέλετε να προσθέσετε έναν συγκεκριμένο προμηθευτή, στείλτε email στη διεύθυνση support@cyberhoot.com για να τον προσθέσετε στην ουρά.

Το Geofencing είναι μια τεχνολογία για τον καθορισμό εικονικών ορίων και την ενεργοποίηση συμβάντων όταν αυτά τα όρια διασχίζονται από μια κινητή συσκευή στην οποία είναι εγκατεστημένο συγκεκριμένο λογισμικό. Διάφορες τεχνολογίες γεωγραφικού εντοπισμού, όπως το GPS ή η τριγωνοποίηση ενός σήματος από σημεία πρόσβασης Wi-Fi ή πύργους κινητής τηλεφωνίας, καθορίζουν εάν η συσκευή έχει διασχίσει τα όρια.
Το Geofencing επιτρέπει τη δημιουργία αυτόματων ειδοποιήσεων με βάση τις καθορισμένες συντεταγμένες μιας γεωγραφικής περιοχής. Ένα απλό παράδειγμα θα μπορούσε να είναι ένα email ή ένα μήνυμα κειμένου που ενεργοποιείται αυτόματα και αποστέλλεται στο κινητό τηλέφωνο ενός χρήστη όταν το παιδί του χρήστη επιστρέφει σπίτι από το σχολείο. Σε αυτό το παράδειγμα, το geofence θα ήταν ένα γεωγραφικό εικονικό όριο που περιβάλλει το σπίτι. Όταν το κινητό τηλέφωνο του παιδιού εισέλθει σε αυτήν την περιοχή, ένα email αποστέλλεται αυτόματα στον γονέα του παιδιού από μια εφαρμογή με δυνατότητα geofence στο τηλέφωνο.
Εγγραφείτε στο πρόγραμμα παραπομπών του CyberHoot για να αποκτήσετε τον δικό σας σύνδεσμο για το Πρόγραμμα Παραπομπών CyberHoot. Μπορείτε να επωφεληθείτε άμεσα από τις παραπομπές στο CyberHoot και να λάβετε το 20% όλων των εσόδων για 1 έτος για όποιον εγγραφεί. Αυτό περιλαμβάνει MSPs, MSSPs ή άμεσους πελάτες. Εάν είστε influencer ή συναντιέστε τακτικά με εταιρείες, MSPs ή MSSPs, θα πρέπει να τους παραπέμπετε στο CyberHoot! Γίνετε συνεργάτης παραπομπών του CyberHoot για... τετραπλό (4x) ΚΕΡΔΟΣΕίναι μια νίκη για Εσύ (1) προσωπικά (οικονομικά) προτείνοντας ένα ποιοτικό και καινοτόμο προϊόν. Είναι μια νίκη για Υπάλληλοι (2) που θα μάθουν πώς να προστατεύουν τον εαυτό τους. Είναι μια νίκη για τους Εταιρείες (3) που είναι λιγότερο πιθανό να υποκύψουν σε κυβερνοεπίθεση. Είναι μια νίκη για MSP ή MSSP (4) που εγγράφονται για να μεταπωλήσουν την προσφορά SaaS μας. Τέλος, είναι μια νίκη για CyberHoot (5). Χα, χα... Ωχ. Αυτή είναι μια νίκη πενταπλάσια (5x) αν μετράτε. Εγγραφείτε εδώ σήμερα: https://cyberhoot.com/

Το CyberHoot παρέχει πρόσβαση χωρίς κωδικό πρόσβασης. Μηδενική σπατάλη χρόνου στην αναζήτηση ιστότοπων, στην επαναφορά κωδικών πρόσβασης και στην καθυστερημένη σύνδεση. Κάντε κλικ σε έναν σύνδεσμο email για άμεση πρόσβαση στην εκπαίδευση!

Όλα όσα χρειάζεστε για να μάθετε δεξιότητες κυβερνοασφάλειας διαχειρίζονται μέσω email, συμπεριλαμβανομένων εκπαιδευτικών εργασιών, υπενθυμίσεων, αναφορών συμμόρφωσης με τη διοίκηση και του "My CyberHoot".

Το CyberHoot αυτοματοποιεί τη μη συμμόρφωση μέσω ειδοποιήσεων μέσω email προς τους διευθυντές. Η κατάσταση συμμόρφωσης των υπαλλήλων για τους διευθυντές είναι ενεργοποιημένη, ώστε να γνωρίζετε πάντα πού βρίσκεστε.

Τα «καζούρια» στον κυβερνοχώρο διαρκούν συνήθως 5 λεπτά ή λιγότερο. Αυτό διασφαλίζει ότι το προσωπικό σας εκπαιδεύεται γρήγορα με την πιο αποτελεσματική λύση.

Το CyberHoot είναι μια ανοιχτή πλατφόρμα εκπαίδευσης στον κυβερνοχώρο. Οποιοδήποτε βίντεο ή PDF μπορεί να χρησιμοποιηθεί για την εκπαίδευση και τη διαχείριση των υπαλλήλων σας.

Σε μια έρευνα 100 χρηστών του CyberHoot, το 60% θα ήταν «Απογοητευμένος» ή «Πολύ Απογοητευμένος» αν σταματούσε η εκπαίδευση στο CyberHoot.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).