Καλώς ορίσατε στο ενημερωτικό δελτίο κυβερνοασφάλειας του CyberHoot για τον Μάρτιο!
Οι κυβερνοεγκληματίες συνεχίζουν να προσαρμόζουν τις τακτικές τους, εκμεταλλευόμενοι τα ίδια τα εργαλεία και τις πλατφόρμες στις οποίες βασίζονται οι οργανισμοί καθημερινά. Από αξιόπιστες υπηρεσίες ψηφιακής υπογραφής έως εφαρμογές για κινητά και επεκτάσεις προγραμμάτων περιήγησης, οι εισβολείς βρίσκουν δημιουργικούς τρόπους για να ενσωματώσουν κακόβουλη δραστηριότητα στις συνήθεις ροές εργασίας των επιχειρήσεων. Το αποτέλεσμα είναι ένα τοπίο απειλών όπου οικεία εργαλεία μπορούν να γίνουν απροσδόκητα σημεία εισόδου.
Τα ενθαρρυντικά νέα είναι ότι αυτές οι επιθέσεις ακολουθούν μοτίβα. Μόλις κατανοήσετε πώς λειτουργούν, μπορείτε να τις εντοπίσετε νωρίτερα, να εκπαιδεύσετε τους χρήστες σας πιο αποτελεσματικά και να εφαρμόσετε τις κατάλληλες δικλείδες ασφαλείας για να τις σταματήσετε πριν κλιμακωθούν.
Αυτόν τον μήνα στο CyberHoot, εξετάζουμε τέσσερις εξελίξεις που υπογραμμίζουν τον τρόπο με τον οποίο οι εισβολείς εξελίσσουν τις μεθόδους τους, στοχεύοντας παράλληλα στις ίδιες θεμελιώδεις αδυναμίες: την εμπιστοσύνη, την ευκολία και τις συνήθεις ανθρώπινες συμπεριφορές.
Οι κυβερνοεγκληματίες συνεχίζουν να εκμεταλλεύονται το DocuSign χρησιμοποιώντας πρότυπα ηλεκτρονικού "ψαρέματος" (phishing) με μεγάλη ευελιξία, τα οποία μιμούνται σε μεγάλο βαθμό τις ειδοποιήσεις για νόμιμα έγγραφα. Αυτά τα μηνύματα φαίνονται αυθεντικά, είναι αρκετά συνηθισμένα ώστε να μην εγείρουν υποψίες και συχνά επείγοντα, γεγονός που τα καθιστά ιδιαίτερα αποτελεσματικά στο να ξεγελούν τους χρήστες ώστε να τους παραδώσουν διαπιστευτήρια ή ευαίσθητες πληροφορίες. Θα αναλύσουμε πώς λειτουργούν αυτές οι καμπάνιες και ποια σήματα πρέπει να προσέχει η ομάδα σας πριν αλληλεπιδράσει με αιτήματα υπογραφής εγγράφων.
Ένα νέο στέλεχος κακόβουλου λογισμικού για Android που ονομάζεται PromptSpy προκαλεί αντιδράσεις λόγω της ασυνήθιστης δυνατότητάς του: χρησιμοποιεί κρυφά έναν βοηθό τεχνητής νοημοσύνης για να δημιουργεί πειστικά μηνύματα ηλεκτρονικού "ψαρέματος" (phishing) και να προσαρμόζει την κακόβουλη δραστηριότητα. Τροφοδοτώντας την τεχνητή νοημοσύνη με καλοήθη μηνύματα, ξεγελάει ένα συνήθως χρήσιμο σύστημα ώστε να υποστηρίζει άθελά του επιθέσεις χάκερ. Αυτός ο συνδυασμός κακόβουλου λογισμικού και αυτοματισμού που βασίζεται στην τεχνητή νοημοσύνη σηματοδοτεί ένα νέο επίπεδο πολυπλοκότητας που πρέπει να γνωρίζουν οι ομάδες ασφαλείας.
Το ransomware εξελίσσεται επίσης . Αντί να βασίζονται αποκλειστικά σε παραδοσιακούς φορείς επίθεσης, πολλοί πάροχοι στρέφονται προς νεότερα σημεία εισόδου, όπως παραβιασμένα διαπιστευτήρια, εκτεθειμένες υπηρεσίες και πρόσβαση τρίτων. Η κατανόηση του πού οι εισβολείς αποκτούν την αρχική τους θέση είναι το κλειδί για την ενίσχυση της άμυνάς σας πριν καν ξεκινήσουν τα λύτρα κρυπτογράφησης.
Τέλος, μια κακόβουλη επέκταση του Chrome που παρουσιάζεται ως νόμιμο εργαλείο επιχειρηματικής παραγωγικότητας συλλέγει αθόρυβα ευαίσθητα δεδομένα από ανυποψίαστους χρήστες. Οι αρχικές αναφορές προέρχονταν από μακρινές γωνιές του διαδικτύου, ωστόσο, δεδομένης της πρώιμης επιτυχίας, αυτές οι επιθέσεις είναι σίγουρο ότι θα εξαπλωθούν. Επιθέσεις που βασίζονται σε προγράμματα περιήγησης όπως αυτή είναι ιδιαίτερα επικίνδυνες επειδή λειτουργούν μέσα σε αξιόπιστα περιβάλλοντα και συχνά παρακάμπτουν τις παραδοσιακές περιμετρικές άμυνες.
Κάθε μία από αυτές τις απειλές ενισχύει μια απλή πραγματικότητα: οι σύγχρονες επιθέσεις σπάνια φαίνονται προφανώς κακόβουλες. Επιτυγχάνουν επειδή μοιάζουν με την κανονική επιχειρηματική δραστηριότητα. Εκμεταλλεύονται τις τάσεις των τελικών χρηστών.
Διαβάστε παρακάτω για να μάθετε πώς λειτουργούν αυτές οι απειλές, τι σημαίνουν για τον οργανισμό σας και τα πρακτικά βήματα που μπορείτε να κάνετε για να παραμείνετε μπροστά τους.
Craig
Διευθύνων Σύμβουλος, Συνιδρυτής CyberHoot


Στο vCISO Corner αυτού του μήνα , ο Dave Stacy, CISSP, FLMI , μοιράζεται πληροφορίες σχετικά με την πρόσφατη αύξηση της δραστηριότητας των χάκερ που συνδέεται με τη συνεχιζόμενη σύγκρουση στη Μέση Ανατολή και τι πρέπει να προσέχουν οι οργανισμοί. Η συμβουλευτική του επιστολή υπογραμμίζει γιατί αυτά τα γεγονότα τείνουν να προκαλούν αιχμές στις κυβερνοαπειλές και περιγράφει πρακτικά βήματα που μπορούν να κάνουν οι επιχειρήσεις για να ενισχύσουν την άμυνά τους.
Δεδομένης της εξελισσόμενης κατάστασης στη Μέση Ανατολή, σας συμβουλεύω να είστε ιδιαίτερα προσεκτικοί και να διατηρείτε υψηλή επίγνωση της κατάστασης σχετικά με την προστασία των πληροφοριακών περιουσιακών στοιχείων της εταιρείας . Έχουμε ήδη δει μια μεγάλη επίθεση σε μια αμερικανική εταιρεία (Stryker) που προκάλεσε σημαντική αναστάτωση στην επιχείρηση και απώλεια δεδομένων όταν ένας μεγάλος όγκος δεδομένων «σβήστηκε» από χιλιάδες συσκευές Stryker. Σύμφωνα με πληροφορίες, ζητήθηκε από περισσότερους από 50,000 υπαλλήλους να αποσυνδεθούν από όλα τα δίκτυα και να αποφύγουν την ενεργοποίηση των συσκευών της εταιρείας τους.
Οι επιθέσεις με wiper συνήθως περιλαμβάνουν κακόβουλο λογισμικό που έχει σχεδιαστεί για να αντικαταστήσει τυχόν υπάρχοντα δεδομένα σε μολυσμένες συσκευές. Μια αξιόπιστη πηγή με γνώση της επίθεσης Stryker, μιλώντας υπό τον όρο της ανωνυμίας, δήλωσε στο KrebsOnSecurity ότι οι δράστες σε αυτήν την περίπτωση φαίνεται να χρησιμοποίησαν το Microsoft Intune για να εκδώσουν μια εντολή «απομακρυσμένης διαγραφής» σε όλες τις συνδεδεμένες συσκευές. Επιπλέον, φαίνεται ότι οι εισβολείς μπορεί να έχουν αποκτήσει έναν προνομιακό λογαριασμό διαχειριστή συστήματος Intune μέσω μιας επιτυχημένης επιχείρησης ηλεκτρονικού «ψαρέματος» (phishing) για να ξεκινήσουν αυτήν την επίθεση. Το Ιράν ανέλαβε την ευθύνη για την επίθεση, δηλώνοντας ότι ήταν σε αντίποινα για τη στρατιωτική δράση των ΗΠΑ εναντίον της χώρας τους.
Νομίζω ότι είναι πιθανό να δούμε περισσότερες επιθέσεις σαν κι αυτή από Ιρανούς χάκερ και τους υποστηρικτές τους, καθώς και από καιροσκόπους που θα προσπαθήσουν να εκμεταλλευτούν το χάος και τη σύγχυση. Ενώ τα κυρίαρχα μέσα ενημέρωσης επικεντρώνονται στις παραδοσιακές εκδηλώσεις στρατιωτικής σύγκρουσης (π.χ. πλοία, αεροπλάνα, βόμβες, πύραυλοι κ.λπ.), ο κυβερνοχώρος είναι πιθανό να γίνει ένα νέο «μέτωπο» για επιθέσεις εναντίον κυβερνητικών και εμπορικών δικτύων στις ΗΠΑ και σε συμμαχικές χώρες. Στόχος είναι η δημιουργία χάους και η πρόκληση οικονομικών δυσκολιών. Κατά τη γνώμη μου, κανένας οργανισμός δεν είναι απρόσβλητος από αυτήν την απειλή.
Σε αυτό το περιβάλλον, η καλύτερη πορεία δράσης σας είναι να:

Σας αρέσει το CyberHoot; Χρειαζόμαστε τη βοήθειά σας. Αφήστε μας μια αξιολόγηση χρησιμοποιώντας τους παρακάτω συνδέσμους!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com

- G2
Για περισσότερες πληροφορίες σχετικά με το πώς να αφήσετε μια κριτική για το CyberHoot, παρακολουθήστε τις σύντομες επισκοπήσεις βίντεο παρακάτω. Σημείωση: για την αποφυγή δόλιων κριτικών, κάθε ιστότοπος κριτικών θα σας ζητήσει να δημιουργήσετε και να επικυρώσετε την ταυτότητά σας μέσω μιας διαδικασίας εγγραφής λογαριασμού email.

Μια διανυσματική βάση δεδομένων , που ονομάζεται επίσης και διανυσματικό αποθετήριο , είναι ένα εξειδικευμένο σύστημα δεδομένων που έχει σχεδιαστεί για την αποθήκευση και αναζήτηση ενσωματώσεων διανυσμάτων , οι οποίες είναι αριθμητικές αναπαραστάσεις κειμένου, εικόνων ή άλλων δεδομένων που δημιουργούνται από μοντέλα μηχανικής μάθησης. Αυτές οι ενσωματώσεις καταγράφουν σημασιολογική σημασία, επιτρέποντας στα συστήματα να βρίσκουν πληροφορίες με βάση την ομοιότητα και όχι τις ακριβείς λέξεις-κλειδιά.
Οι διανυσματικές βάσεις δεδομένων αποτελούν βασικό στοιχείο των σύγχρονων συστημάτων Τεχνητής Νοημοσύνης, ειδικά εκείνων που χρησιμοποιούν σημασιολογική αναζήτηση και Επαυξημένη Δημιουργία Ανάκτησης (RAG) . Αντί να ρωτάει «περιέχει αυτό το έγγραφο αυτές τις λέξεις», το σύστημα ρωτάει «ποια έγγραφα έχουν τη μεγαλύτερη σημασία με αυτήν την ερώτηση».
Κάντε κλικ εδώ για να διαβάσετε περισσότερα!
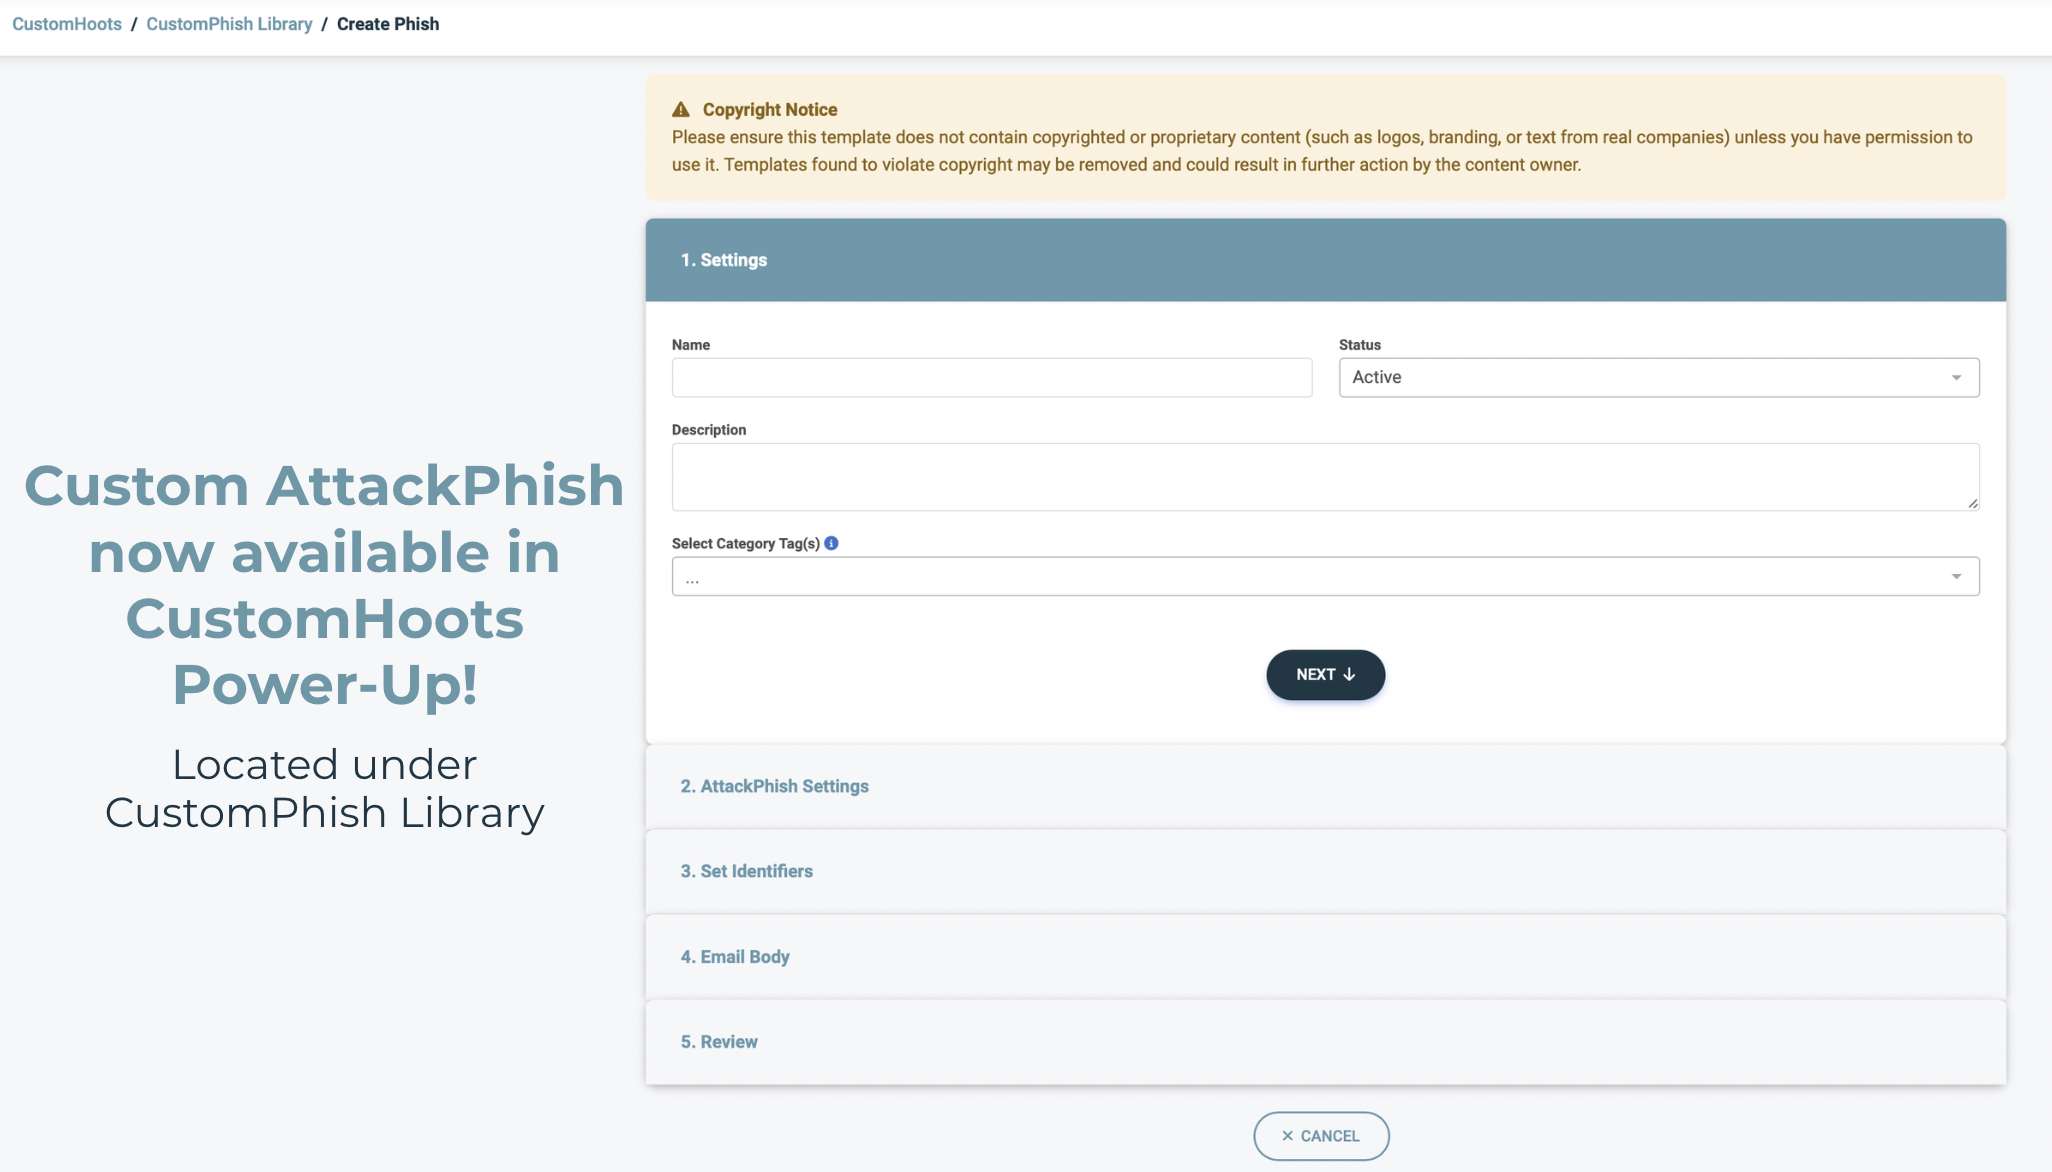
Με ενθουσιασμό παρουσιάζουμε το Custom AttackPhish , μια νέα λειτουργία στην πλατφόρμα Autopilot της CyberHoot , η οποία παρέχει στους διαχειριστές μεγαλύτερη ευελιξία κατά την εκτέλεση προσομοιώσεων ηλεκτρονικού "ψαρέματος" (phishing). Με το Custom AttackPhish ( που βρίσκεται στο CustomHoots Power-Up ), οι διαχειριστές μπορούν να δημιουργούν και να ξεκινούν προσαρμοσμένες καμπάνιες ηλεκτρονικού "ψαρέματος" (phishing) που αντικατοπτρίζουν καλύτερα τις πραγματικές απειλές που ενδέχεται να αντιμετωπίσουν οι χρήστες τους.
Αυτό βοηθά τους οργανισμούς να παρέχουν πιο σχετική εκπαίδευση ευαισθητοποίησης σε θέματα ασφάλειας, βελτιώνοντας παράλληλα την ικανότητα των χρηστών να αναγνωρίζουν και να αντιδρούν σε απόπειρες ηλεκτρονικού "ψαρέματος" (phishing).
Εάν χρειάζεστε επιπλέον βοήθεια, μπορείτε πάντα να επικοινωνήσετε με την ομάδα υποστήριξής μας στη διεύθυνση support@cyberhoot.com.

Εγγραφείτε στο Πρόγραμμα Παραπομπών του CyberHoot σήμερα και ξεκινήστε να κερδίζετε ένα μερίδιο 20% από όλα τα έσοδα που δημιουργούνται για ένα έτος από όσους εγγράφονται μέσω του αποκλειστικού συνδέσμου παραπομπής σας. Ως συνεργάτης παραπομπής, όχι μόνο θα λάβετε οικονομικές ανταμοιβές, αλλά θα βιώσετε επίσης την ικανοποίηση να βοηθάτε άλλους να γίνουν πιο συνειδητοποιημένοι σε θέματα ασφάλειας, προστατεύοντάς τους από κυβερνοαπειλές. Μην διστάσετε, εγγραφείτε τώρα στη διεύθυνση https://cyberhoot.com/referral-program/.
Παραπομπή μέσω του Πίνακα Ελέγχου του Autopilot:
Γίνετε μέλος του CyberHoot στην αποστολή μας να δημιουργήσουμε έναν πιο συνειδητοποιημένο και καλύτερα ασφαλισμένο κόσμο! Προτείνετε το CyberHoot Autopilot σε έναν φίλο και θα απολαύσει έναν δωρεάν πρώτο μήνα. Για κάθε νέα εγγραφή που χρησιμοποιεί τον σύνδεσμο παραπομπής σας, θα λαμβάνετε έναν δωρεάν μήνα που προστίθεται στον λογαριασμό σας. Αυτή η προσφορά ισχύει αποκλειστικά για όσους εγγράφονται για πρώτη φορά στο CyberHoot.

Γνωρίζετε κάποιον που είχε πρόσφατα μια δύσκολη στιγμή με κυβερνοεπίθεση, email ηλεκτρονικού "ψαρέματος" (phishing) ή τηλεφωνική κλήση κοινωνικής μηχανικής; Προτείνετε τη δωρεάν εκπαίδευση κυβερνοασφάλειας του CyberHoot. Θα λάβουν έξι (6) βίντεο (κάθε βίντεο διαρκεί 3-4 λεπτά) και μία από τις υπερρεαλιστικές προσομοιώσεις ηλεκτρονικού "ψαρέματος" με θετική ενίσχυση. Όλα δωρεάν.
Εγγραφή : https://cyberhoot.com/individuals
Λήψη Λευκής Βίβλου CyberHoot – Πώς το HootPhish βελτιώνεται σε σχέση με το AttackPhish
Όλα τα νέα: Πληροφοριακά γραφήματα για τα στατιστικά στοιχεία κυβερνοασφάλειας για το 2025
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...
Διαβάστε περισσότερα
Τα περισσότερα τεστ ηλεκτρονικού "ψαρέματος" (phishing) ψεύδονται στους υπαλλήλους σας. Αυτό λέει πρώτα ένα γεια! Το HootPhish λέει στους ανθρώπους ευθέως: αυτό είναι...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

