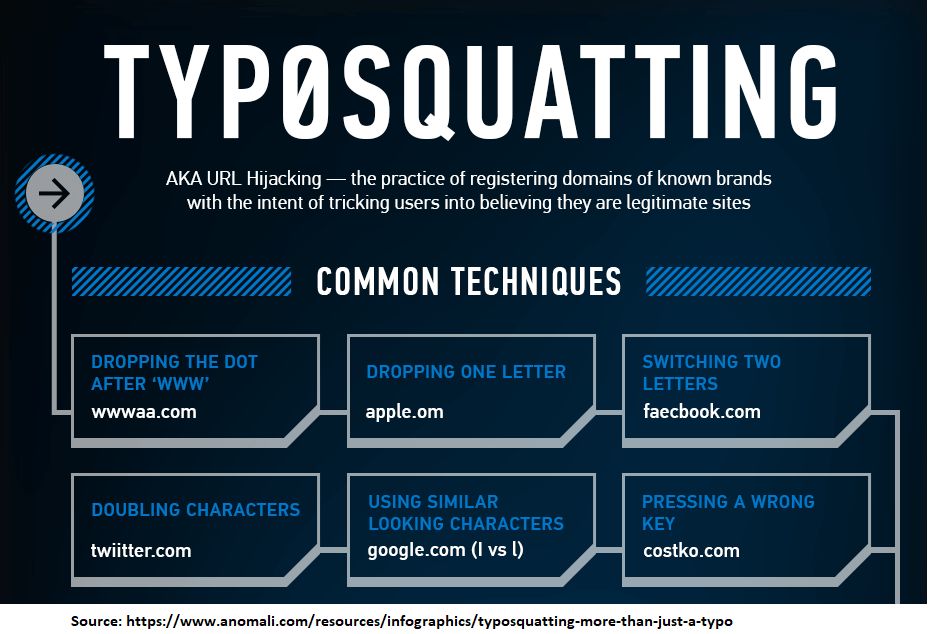
Το Typosquatting ονομάζεται επίσης URL hijacking. Είναι μια μορφή κυβερνο-καταπάτησης που βασίζεται σε λάθη όπως τα τυπογραφικά λάθη που κάνουν οι χρήστες του Διαδικτύου κατά την εισαγωγή μιας διεύθυνσης ιστότοπου σε ένα πρόγραμμα περιήγησης ιστού.
Το Typosquatting χρησιμοποιείται συνήθως από τους χάκερ σε επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing) για να κλέψουν διαπιστευτήρια για νόμιμους ιστότοπους επιχειρήσεων, παραπλανώντας τους χρήστες ώστε να κάνουν κλικ σε παρόμοιους τομείς, να καταλήξουν σε έναν ιστότοπο με την ίδια μορφή και παρέχοντας στους χάκερ τα διαπιστευτήρια σύνδεσής σας, τα οποία και κλέβουν.
Για παράδειγμα: το kmart.com θα μπορούσε να έχει τυπογραφικό λάθος από κάποιον που καταχωρεί τον τομέα krnart.com όπου το m αντικαθίσταται από ένα R και ένα N. Όταν το βλέπει κανείς από αυτή την άποψη, η ομοιότητα είναι εντυπωσιακή: Kmart.com και Krnart.com
Το Typosquatting επηρεάζει τις ΜΜΕ με μερικούς διαφορετικούς τρόπους. Το Typosquatting θα χρησιμοποιηθεί κυρίως όταν αντιμετωπίζετε επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing), καθώς αποτελούν έναν εύκολο τρόπο για τους χάκερ να θέσουν σε κίνδυνο τα δεδομένα, το δίκτυο και την εταιρεία σας. Οι ΜΜΕ πρέπει να ανησυχούν για τους υπαλλήλους που παρέχουν διαπιστευτήρια σε κοινούς προορισμούς στο Διαδίκτυο, όπως η Amazon, η Microsoft και η Google, όταν αντιμετωπίζουν επιθέσεις Typosquatting.
Εκπαιδεύστε τους υπαλλήλους σας ώστε να ελέγχουν προσεκτικά τις διευθύνσεις URL στα email και να είναι πάντα σε εγρήγορση για επιθέσεις typosquatting.
Σχετικοί όροι: Χάκερ , ηλεκτρονικό ψάρεμα (phishing)
Στις 13 Ιανουαρίου 2020, νέες επιθέσεις Typosquatting αναφέρθηκαν από την αμερικανική εταιρεία έρευνας κυβερνοασφάλειας Area 1 Security . Ανέφεραν ότι η Burisma, η ουκρανική εταιρεία ενέργειας, η οποία πλήρωσε τον Hunter Biden για να συμμετέχει στο διοικητικό της συμβούλιο κατά τη διάρκεια της κυβέρνησης Ομπάμα, και η εταιρεία που ο Πρόεδρος Τραμπ ζήτησε από αξιωματούχους της ουκρανικής κυβέρνησης να διερευνήσουν, έγιναν στόχος Ρώσων χάκερ που κατέγραψαν πολλά ονόματα τομέα typosquatting για την Burisma και τις θυγατρικές της. Αυτό επέτρεψε στη ρωσική ομάδα χάκερ, γνωστή ως " Fancy Bear ", να παραβιάσει με επιτυχία τους υπαλλήλους της Burisma για να εισβάλει στους διακομιστές email και τα συστήματα υπολογιστών τους.
Αλλάζουν αυτές οι επιθέσεις τις συμβουλές CyberHoot για τις ΜΜΕ;
Όχι. Το γεγονός ότι οι επιθέσεις ηλεκτρονικού "ψαρέματος" μέσω ηλεκτρονικού ταχυδρομείου που παραβιάζουν την ορθογραφία λειτουργούν σε επιχειρήσεις όπως η Burisma, δεν σημαίνει ότι δεν θα λειτουργήσουν και σε ΜΜΕ. Όλες οι επιχειρήσεις μπορούν να στοχευτούν με επιθέσεις ηλεκτρονικού "ψαρέματος" χρησιμοποιώντας ονόματα τομέα που παραβιάζονται με την ορθογραφία. Απλώς πρέπει να εκπαιδεύσουμε τους υπαλλήλους μας να είναι πιο προσεκτικοί. Ακολουθήστε αυτές τις συμβουλές:
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...
Διαβάστε περισσότερα
Τα περισσότερα τεστ ηλεκτρονικού "ψαρέματος" (phishing) ψεύδονται στους υπαλλήλους σας. Αυτό λέει πρώτα ένα γεια! Το HootPhish λέει στους ανθρώπους ευθέως: αυτό είναι...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

