Ιός SQL Slammer (Προάγγελος των μελλοντικών γεγονότων)

12 Φεβρουαρίου 2020 | Cyber Ιός SQL Slammer (Προάγγελος των μελλοντικών γεγονότων)

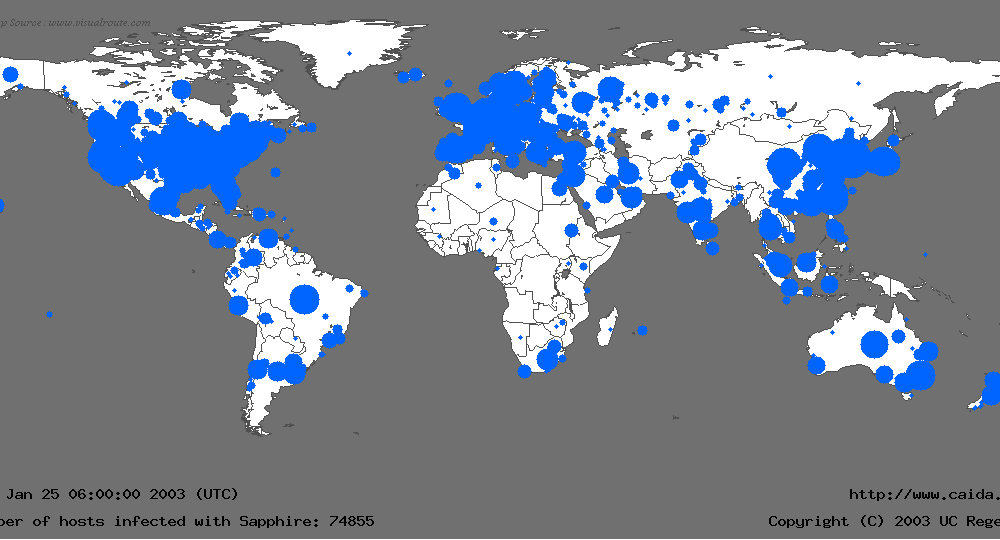
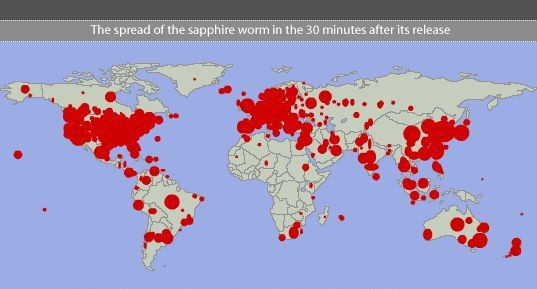
SQL Slammer Spread 30 λεπτά

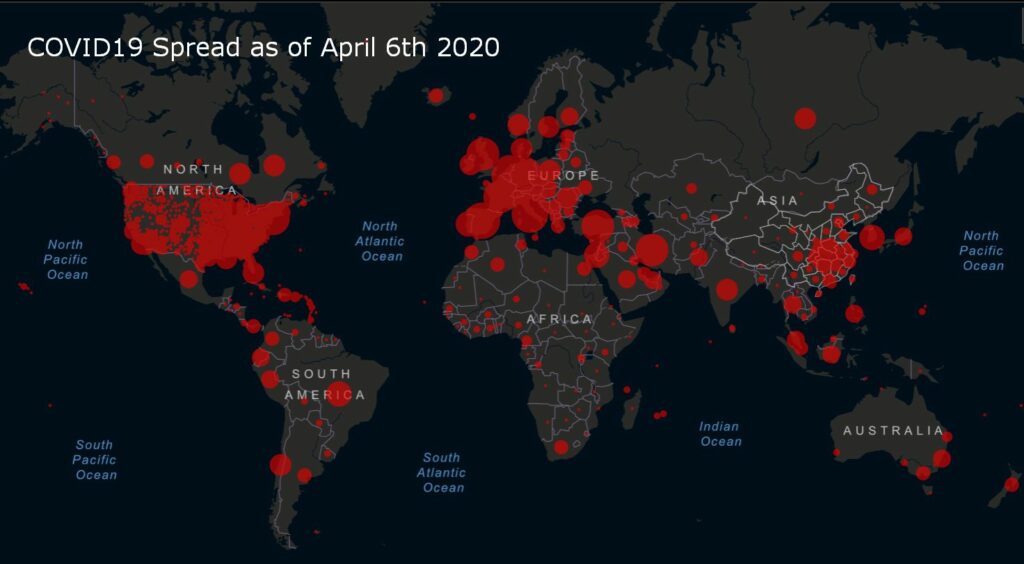
Εξάπλωση του κορονοϊού 90+ ημέρες

Ο ιός SQL Slammer, γνωστός και ως ιός Sapphire, είναι κακόβουλο λογισμικό με τη μορφή worm που προκάλεσε Άρνηση Υπηρεσίας σε πολλούς διαδικτυακούς κεντρικούς υπολογιστές το 2003 και προκάλεσε χιλιάδες διακοπές λειτουργίας δικτύου, ακόμη και δραματική επιβράδυνση της κίνησης στο Διαδίκτυο! Ο ιός εξαπλώθηκε γρήγορα, μολύνοντας την πλειονότητα των 75,000 θυμάτων του μέσα σε δέκα λεπτά. Αυτός ο ιός εκμεταλλεύτηκε μια ευπάθεια στον SQL Server της Microsoft.

Ομοιότητες μεταξύ ιών υπολογιστών και βιολογικών ιών;

Η κοινωνική απομόνωση είναι η λύση του 2020 για την ισοπέδωση της καμπύλης των μολύνσεων από τον Κορονοϊό. Το 2003, η πρόληψη της εξάπλωσης του SQL Slammer απαιτούσε απομόνωση δικτύου (μπλοκάρισμα του TCP 1434 - της θύρας επικοινωνίας του SQL). Ωστόσο, όπως φαίνεται από τον χάρτη τύπου COVID από το 2003, λόγω της ταχύτητας των μολύνσεων υπολογιστών, η απομόνωση δικτύου δεν μπορούσε να εφαρμοστεί αρκετά γρήγορα για να σταματήσει την εξάπλωση του SQL Slammer. Μένει να δούμε αν ο κόσμος έχει μάθει αρκετά ώστε να εφαρμόσει κοινωνική απομόνωση αρκετά γρήγορα ώστε να επιβραδύνει και να σταματήσει την εξάπλωση του COVID19.

Σχετικά Θέματα : Ιός ILOVEYOU , Συμβουλευτική για τον Κορονοϊό

Πηγή: Μελέτη της Πολιτείας της Βόρειας Καρολίνας

ΩΣ ΙΔΙΟΚΤΗΤΗΣ ΜΙΚΡΗΣ ΕΠΙΧΕΙΡΗΣΗΣ, ΤΙ ΣΗΜΑΙΝΕΙ ΑΥΤΟ ΓΙΑ ΜΕΝΑ;

Το σκουλήκι SQL Slammer κοστίζει στις εταιρείες περίπου 750 εκατομμύρια δολάρια έως πάνω από 1 δισεκατομμύριο δολάρια σε ζημιές. Σε αυτήν την περίπτωση, οι κίνδυνοι αποφεύχθηκαν εύκολα εάν αυτές οι εταιρείες είχαν ενημερώσει τα συστήματά τους. Επομένως, ως ιδιοκτήτης επιχείρησης, βεβαιωθείτε ότι το πρόγραμμα κυβερνοασφάλειας της εταιρείας σας περιλαμβάνει τις ακόλουθες προστασίες:

  1. Ενημερώστε τα συστήματά σας για κρίσιμα τρωτά σημεία. Αυτό το worm μπόρεσε να θέσει σε κίνδυνο μόνο υπολογιστές που δεν είχαν ενημερωθεί για πάνω από 6 μήνες!
  2. Απομονώστε τα κρίσιμα συστήματά σας χρησιμοποιώντας τμηματοποίηση δικτύου και απομόνωση θυρών. Το SQL Slammer εισέβαλε σε τόσα πολλά δίκτυα επειδή το TCP 1434 ήταν ανοιχτό άσκοπα μεταξύ των δικτύων. Εάν η θύρα ήταν κλειστή ή απομονωμένη, αυτός ο ιός δεν θα είχε εξαπλωθεί.
  3. Εκπαιδεύστε τους υπαλλήλους σας με ένα ισχυρό πρόγραμμα ευαισθητοποίησης για την κυβερνοασφάλεια. Διδάξτε τους πώς να εντοπίζουν και να αποφεύγουν επιθέσεις ηλεκτρονικού "ψαρέματος" μέσω email, κοινωνικής μηχανικής και άλλες μεθόδους επιθέσεων χάκερ.
  4. Εφαρμόστε στους υπαλλήλους σας πολιτικές όπως η Διαχείριση Πληροφοριών, η Αποδεκτή Χρήση Υπολογιστών και οι Κωδικοί Πρόσβασης τουλάχιστον.
  5. Διεξάγετε μια Εκτίμηση Κινδύνου για την εταιρεία σας, ώστε να κατανοήσετε τις πιθανές απειλές και τα τρωτά σημεία που αντιμετωπίζετε. Στη συνέχεια, με βάση τον προϋπολογισμό σας, δημιουργήστε ένα σχέδιο αποκατάστασης για να αρχίσετε να μειώνετε τους κινδύνους σας σε αποδεκτό επίπεδο.
  6. Δοκιμάστε τους υπαλλήλους σας με επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing) σε τυχαίο τρόπο για να βεβαιωθείτε ότι δίνουν προσοχή σε αυτήν την απειλή.
  7. Βεβαιωθείτε ότι έχετε στη διάθεσή σας τεχνικές προστασίες για να σας προστατεύσουν σε περίπτωση που η εκπαίδευση και η διακυβέρνησή σας αποτύχουν. Antivirus, φιλτράρισμα ανεπιθύμητης αλληλογραφίας (SPAM), κατάργηση δικαιωμάτων διαχειριστή από τις επιφάνειες εργασίας των Windows και ανάπτυξη ενός Password Manager.

Αυτά τα επτά μέτρα είναι όλα στρατηγικές κυβερνοασφάλειας σε βάθος για τη μείωση του κινδύνου σας.

Για να μάθετε περισσότερα σχετικά με τον ιό SQL Slammer, παρακολουθήστε αυτό το σύντομο βίντεο:

https://www.youtube.com/watch?v=HH2_m4BqJZo

Ασφαλίστε την επιχείρησή σας με το CyberHoot σήμερα!!!


Εγγραφείτε τώρα

Τελευταία Blogs

Μείνετε ενημερωμένοι με τις τελευταίες εξελίξεις πληροφορίες ασφαλείας

Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Corp MDM: Η ψεύτικη εφαρμογή εργασίας που ήθελε να διαβάσει τα μηνύματά σας

Corp MDM: Η ψεύτικη εφαρμογή εργασίας που ήθελε να διαβάσει τα μηνύματά σας

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...

Διαβάστε περισσότερα

Ψεύτικοι βοηθοί του ChatGPT διαδίδουν κακόβουλο λογισμικό. Δείτε πώς μπορείτε να τους εντοπίσετε.

Ψεύτικοι βοηθοί του ChatGPT διαδίδουν κακόβουλο λογισμικό. Δείτε πώς μπορείτε να τους εντοπίσετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...

Διαβάστε περισσότερα

Ηλεκτρονικό ψάρεμα (phishing) συγκατάθεσης OAuth: Προστατέψτε τα δικαιώματά σας, όχι μόνο τον κωδικό πρόσβασής σας

Ηλεκτρονικό ψάρεμα (phishing) συγκατάθεσης OAuth: Προστατέψτε τα δικαιώματά σας, όχι μόνο τον κωδικό πρόσβασής σας

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...

Διαβάστε περισσότερα