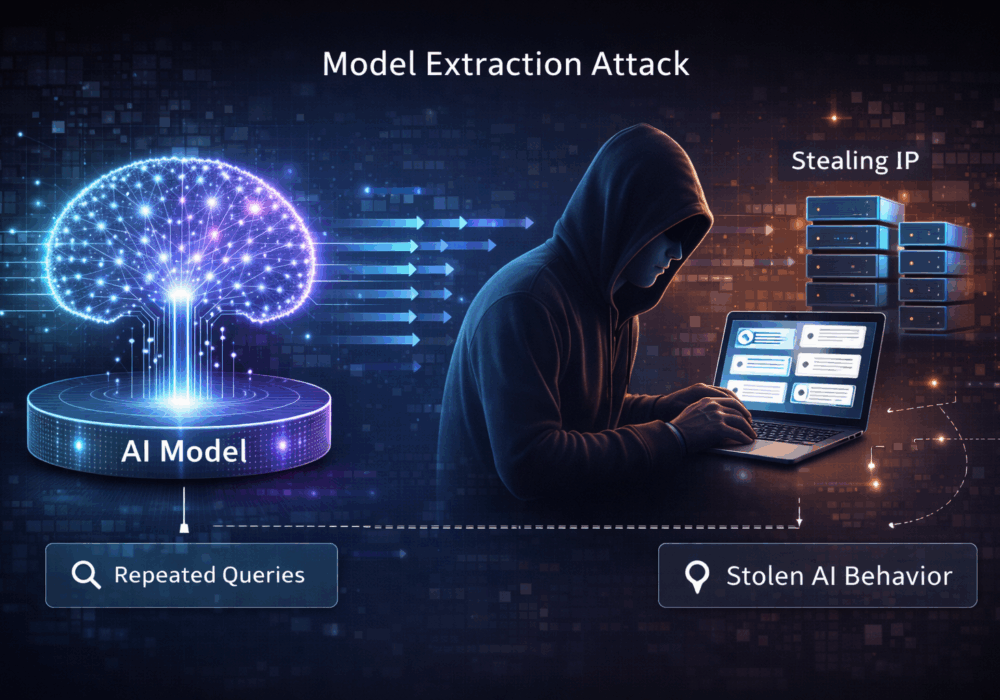
Επίθεση εξαγωγής μοντέλου

10 Δεκεμβρίου 2025 | Cyber Επίθεση εξαγωγής μοντέλου

Μια επίθεση εξαγωγής μοντέλου είναι μια τεχνική κατά την οποία ένας επιτιθέμενος υποβάλλει επανειλημμένα ερωτήματα σε ένα φιλοξενούμενο μοντέλο μηχανικής μάθησης ή τεχνητής νοημοσύνης για να συμπεράνει, να αναπαράγει ή να προσεγγίσει την εσωτερική του συμπεριφορά . Με την πάροδο του χρόνου, ο επιτιθέμενος μπορεί να δημιουργήσει ένα υποκατάστατο μοντέλο που μιμείται πιστά το πρωτότυπο, κλέβοντας ουσιαστικά πνευματική ιδιοκτησία χωρίς άμεση πρόσβαση στον κώδικα ή τα βάρη του μοντέλου.

Αυτές οι επιθέσεις εκμεταλλεύονται:

  • Δημόσια ή ημι-δημόσια API μοντέλων
  • Προβλέψιμα αποτελέσματα
  • Έλλειψη περιορισμού ρυθμού, παρακολούθησης ή τυχαιοποίησης απόκρισης

Ο στόχος δεν είναι η κλοπή δεδομένων, αλλά η κλοπή μοντέλων.

Τι σημαίνει αυτό για τις ΜΜΕ

Για τις μικρές και μεσαίες επιχειρήσεις, η εξαγωγή μοντέλων αποτελεί συχνά έναν αόρατο κίνδυνο , ειδικά όταν προσφέρονται εξωτερικά λειτουργίες με την υποστήριξη της Τεχνητής Νοημοσύνης.

Οι βασικές επιπτώσεις περιλαμβάνουν:

  • Απώλεια ανταγωνιστικού πλεονεκτήματος
    Εάν το μοντέλο τεχνητής νοημοσύνης σας κωδικοποιεί ιδιόκτητες ροές εργασίας, λογική τιμολόγησης ή εξειδίκευση σε τομείς, ένα εξαγόμενο μοντέλο μπορεί να αναπαράγει αυτήν την αξία για τους ανταγωνιστές.
  • Ανεξέλεγκτη επαναχρησιμοποίηση της IP σας
    Οι εισβολείς μπορούν να μεταπωλήσουν, να επαναχρησιμοποιήσουν ή να ενσωματώσουν ένα κλωνοποιημένο μοντέλο χωρίς τη συγκατάθεσή σας ή την αναφορά σας.
  • Αυξημένο κόστος
    Η υπερβολική αυτοματοποιημένη υποβολή ερωτημάτων που χρησιμοποιείται σε επιθέσεις εξαγωγής μπορεί να αυξήσει τη χρήση API και τα έξοδα υποδομής.
  • Λανθασμένες υποθέσεις σχετικά με την ασφάλεια
    Πολλές ΜΜΕ υποθέτουν ότι η «μη αποκάλυψη των βαρών του μοντέλου» είναι αρκετή. Στην πραγματικότητα, η συμπεριφορά από μόνη της μπορεί να αναστραφεί.

Για τις ΜΜΕ, η εξαγωγή μοντέλων μετατρέπει την Τεχνητή Νοημοσύνη από περιουσιακό στοιχείο σε υποχρέωση εάν δεν υπάρχουν προστασίες.

Τι σημαίνει αυτό για τους MSPs

Για τους Παρόχους Διαχειριζόμενων Υπηρεσιών, τα διακυβεύματα είναι υψηλότερα και ευρύτερα.

Οι βασικές εκτιμήσεις περιλαμβάνουν:

  • Έκθεση IP πελάτη
    Τα μοντέλα που έχουν κατασκευαστεί ή προσαρμοστεί από MSP και έχουν εκπαιδευτεί σε διαδικασίες ειδικές για τον πελάτη μπορούν να κλωνοποιηθούν και να χρησιμοποιηθούν λανθασμένα.
  • Κίνδυνος πολλαπλών μισθωτών
    Η κακή απομόνωση ή τα κοινά τελικά σημεία συμπερασμού αυξάνουν τον κίνδυνο συμπερασμού και διαρροής μεταξύ πελατών.
  • Συμβατική και νομική έκθεση
    Οι πελάτες μπορούν να θεωρήσουν τους παρόχους υπηρεσιών διαδικτύου (MSP) υπεύθυνους για την αδυναμία προστασίας των ιδιόκτητων συστημάτων τεχνητής νοημοσύνης, ανεξάρτητα από την πολυπλοκότητα του εισβολέα.
  • Ανίχνευση κατάχρησης υπηρεσίας
    Οι επιθέσεις εξαγωγής συχνά μοιάζουν με κανονικά μοτίβα χρήσης, εκτός εάν παρακολουθούνται ειδικά, γεγονός που τις καθιστά εύκολο να τις παραβλέψει κανείς.
  • Ζημιά στη φήμη
    Οι MSP αναμένεται να προστατεύουν όχι μόνο τα δεδομένα, αλλά και τα συστήματα που τα επεξεργάζονται.

Πρακτικό Takeaway

Οι επιθέσεις εξαγωγής μοντέλου στοχεύουν στον τρόπο που συμπεριφέρεται ένα μοντέλο και όχι στον τρόπο που κατασκευάζεται.

Για ΜΜΕ και MSP:

  • Αντιμετωπίστε τα μοντέλα ως προστατευόμενη πνευματική ιδιοκτησία
  • Εφαρμογή περιορισμός ρυθμού, παρακολούθηση ερωτημάτων και ανίχνευση ανωμαλιών
  • Αποφύγετε την άσκοπη έκθεση σημάτων υψηλής πιστότητας
  • Χρησιμοποιήστε περιορισμό απόκρισης ή ελαφρά τυχαιοποίηση εξόδου όπου είναι απαραίτητο
  • Συμπεριλάβετε την προστασία μοντέλων τεχνητής νοημοσύνης στις αξιολογήσεις κινδύνου και στις συμφωνίες με τους πελάτες

Πρόσθετες Πληροφορίες:

Το CyberHoot διαθέτει και άλλους πόρους διαθέσιμους για χρήση από εσάς. Παρακάτω θα βρείτε συνδέσμους προς όλους τους πόρους μας, μη διστάσετε να τους ελέγξετε όποτε θέλετε:


Τελευταία Blogs

Μείνετε ενημερωμένοι με τις τελευταίες εξελίξεις πληροφορίες ασφαλείας

Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συμβουλευτική ειδοποίηση CyberHoot: Το Microsoft Outlook είναι εκτός λειτουργίας. Η καλή σας κρίση δεν είναι.

Συμβουλευτική ειδοποίηση CyberHoot: Το Microsoft Outlook είναι εκτός λειτουργίας. Η καλή σας κρίση δεν είναι.

Τι συμβαίνει Την Πέμπτη, 12 Νοεμβρίου 2026, γύρω στις 11 π.μ. ανατολική ώρα, το Microsoft Outlook σταμάτησε να λειτουργεί...

Διαβάστε περισσότερα

Κακόβουλες επεκτάσεις προγράμματος περιήγησης: Πώς να διατηρείτε το πρόγραμμα περιήγησής σας καθαρό

Κακόβουλες επεκτάσεις προγράμματος περιήγησης: Πώς να διατηρείτε το πρόγραμμα περιήγησής σας καθαρό

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»

Διαβάστε περισσότερα

Το ημερολόγιό σας έχει έναν απρόσκλητο επισκέπτη

Το ημερολόγιό σας έχει έναν απρόσκλητο επισκέπτη

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...

Διαβάστε περισσότερα