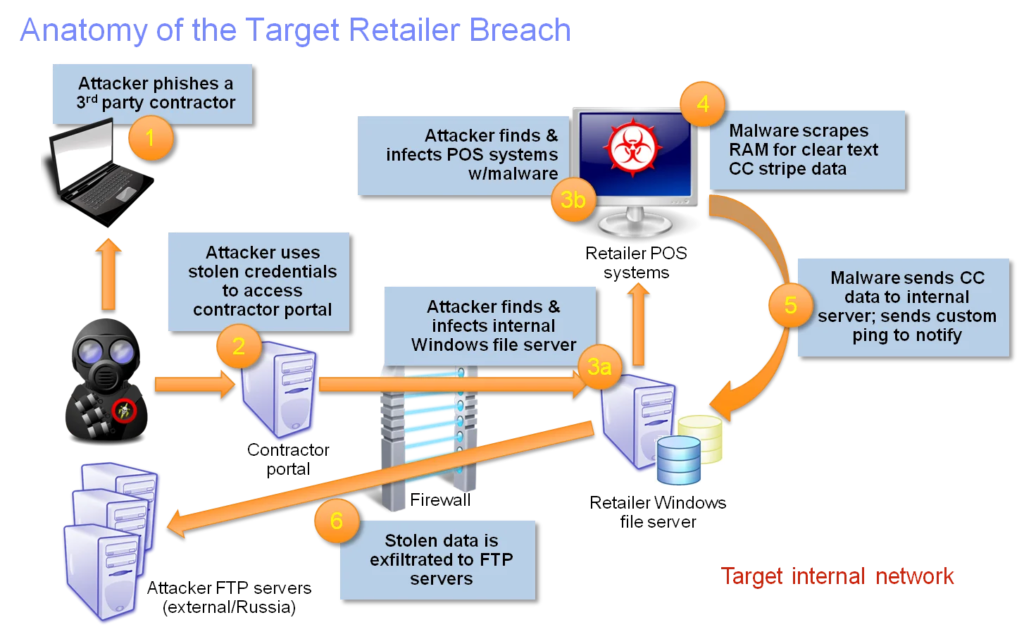
Μια εισβολή σε σημείο πώλησης (POS) είναι μια επίθεση που λαμβάνει χώρα στη συσκευή σημείου πώλησης (POS). Η συσκευή POS στα καταστήματα λιανικής πώλησης επεξεργάζεται συναλλαγές με πιστωτική κάρτα κατά την ολοκλήρωση της αγοράς. Οι νεότερες συσκευές σάς επιτρέπουν να πατήσετε ή να εισάγετε την πιστωτική σας κάρτα για να χρεωθείτε για το μηχάνημά σας. Τα παλαιότερα τερματικά POS εξακολουθούν να απαιτούν να σύρετε τη μαγνητική σας ταινία για να ολοκληρώσετε την πώληση. Οι περισσότερες συσκευές PoS εκτελούν μια παραλλαγή των Windows και Unix. Το κακόβουλο λογισμικό μπορεί να εκτελεστεί σε οποιοδήποτε από αυτά τα λειτουργικά συστήματα, επιτρέποντας στους χάκερ να κλέψουν τα στοιχεία της πιστωτικής σας κάρτας.
Οι σύγχρονες συσκευές POS (tap and insert) κρυπτογραφούν τα δεδομένα που λαμβάνονται από το τσιπ της πιστωτικής σας κάρτας πριν τα στείλουν από την ίδια τη συσκευή POS σε έναν προμηθευτή ασφάλισης Merchant, ο οποίος επικυρώνει ότι η κάρτα είναι καλή και στέλνει πίσω ένα μήνυμα ναι (εγκεκριμένη) ή όχι (απορρίπτεται) στο λογισμικό σημείου πώλησης του καταστήματος λιανικής, το οποίο καταγράφει τη συναλλαγή και εκτυπώνει μια απόδειξη.
Οι παλαιότερες συσκευές POS διαβάζουν από τη μαγνητική ταινία στο πίσω μέρος της κάρτας, δεν κρυπτογραφούν τις πληροφορίες που συλλέγονται και τις στέλνουν για έγκριση ή απόρριψη. Αυτές οι συσκευές POS είναι πολύ πιο εύκολο να κλαπούν από ό,τι οι πιο σύγχρονες συσκευές Tap and Insert.
Το Apple Pay και το Google Pay προχωρούν ένα βήμα παραπέρα, παρέχοντας έναν ψεύτικο αριθμό πιστωτικής κάρτας στη συσκευή POS, ο οποίος αποστέλλεται σε έναν έμπορο-ασφαλιστή για εκκαθάριση. Αυτός ο έμπορος έχει τον αρχικό αριθμό πιστωτικής κάρτας στο αρχείο του για επεξεργασία και πίνακες για να αντιστοιχίσει τον ψεύτικο ή ψεύτικο αριθμό κάρτας με το άτομο που πραγματοποιεί την εν λόγω αγορά. Αυτή η περίπλοκη προσέγγιση στις συναλλαγές με πιστωτική κάρτα είναι η πιο ασφαλής μέθοδος που χρησιμοποιείται σήμερα, επειδή προστατεύει τον πραγματικό αρχικό αριθμό κάρτας του κατόχου της κάρτας από το να γίνει ποτέ μάρτυρας σε μια συναλλαγή με πιστωτική κάρτα τοπικά στο κατάστημα λιανικής, εμποδίζοντας έτσι τους χάκερ να κλέψουν τον αριθμό της πιστωτικής κάρτας.
Πηγή: TrendMicro
Επιπλέον ανάγνωση: Μια πρώτη ματιά στην εισβολή-στόχο, κακόβουλο λογισμικό
Γιατί τα Google Pay και Apple Pay είναι πιο ασφαλή από τις παραδοσιακές πιστωτικές κάρτες
Σχετικοί όροι: Κακόβουλο λογισμικό , Κρυπτογράφηση
Οι εισβολές σε POS αποτελούν μεγάλη ανησυχία για τους λιανοπωλητές, οι οποίοι μπορούν να χάσουν σημαντικό μέρος της επιχείρησής τους κατά τη διάρκεια και μετά από μια παραβίαση. Οι λιανοπωλητές θα πρέπει να αναβαθμίσουν τα συστήματα POS τους σε συσκευές ανέπαφης χρήσης (με δυνατότητα RFID), οι οποίες κρυπτογραφούν τις πληροφορίες της πιστωτικής κάρτας πριν εγκαταλείψουν τη συσκευή POS και την στείλουν για έγκριση σε έναν έμπορο-ασφαλιστή. Από τον Οκτώβριο του 2018, η ευθύνη μετατοπίστηκε από τους εμπόρους-ασφαλιστές σε οποιονδήποτε λιανοπωλητή που δεν είχε αναβαθμίσει τις συσκευές POS του σε συσκευές με δυνατότητα Tap, Chip και Pin. Οι καταναλωτές θα πρέπει να ελέγχουν τακτικά τα αντίγραφα των πιστωτικών καρτών τους για απάτη. Πολλές εταιρείες πιστωτικών καρτών, για παράδειγμα η Capital One, διαθέτουν εργαλεία παρακολούθησης κλοπής ταυτότητας που θα σας ειδοποιήσουν τη στιγμή που πραγματοποιείται μια αγορά που δεν ευθυγραμμίζεται με τα πρότυπα αγορών σας. Η επαγρύπνηση θα σας βοηθήσει να εντοπίσετε γρήγορα τα προβλήματα και να τα σταματήσετε αμέσως. Σε αντίθεση με τις χρεωστικές κάρτες, οι οποίες μπορεί να χρειαστούν εβδομάδες για να ανακτήσουν τα κλεμμένα χρήματα, οι προμηθευτές πιστωτικών καρτών έχουν τη νοοτροπία «πρώτα αποκαταστήστε τα χρήματα και δεύτερον αποδείξτε την απάτη», που σημαίνει ότι οι καταναλωτές μπορούν εύκολα να ανακτήσουν οποιαδήποτε απάτη με την ευκολία ενός μόνο γρήγορου τηλεφωνήματος. Οι πιστωτικές κάρτες είναι ασφαλέστερες για την ανάκτηση περιστατικών απάτης, αλλά αναμφισβήτητα ενθαρρύνουν τους ανθρώπους να ξοδεύουν περισσότερα από ό,τι όταν χρησιμοποιούν χρεωστικές κάρτες. Αυτή είναι μια απόφαση για την οποία η CyberHoot δεν μπορεί να σας συμβουλεύσει.
https://www.youtube.com/watch?v=n6zixRxBeGs
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...
Διαβάστε περισσότερα
Τα περισσότερα τεστ ηλεκτρονικού "ψαρέματος" (phishing) ψεύδονται στους υπαλλήλους σας. Αυτό λέει πρώτα ένα γεια! Το HootPhish λέει στους ανθρώπους ευθέως: αυτό είναι...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).


