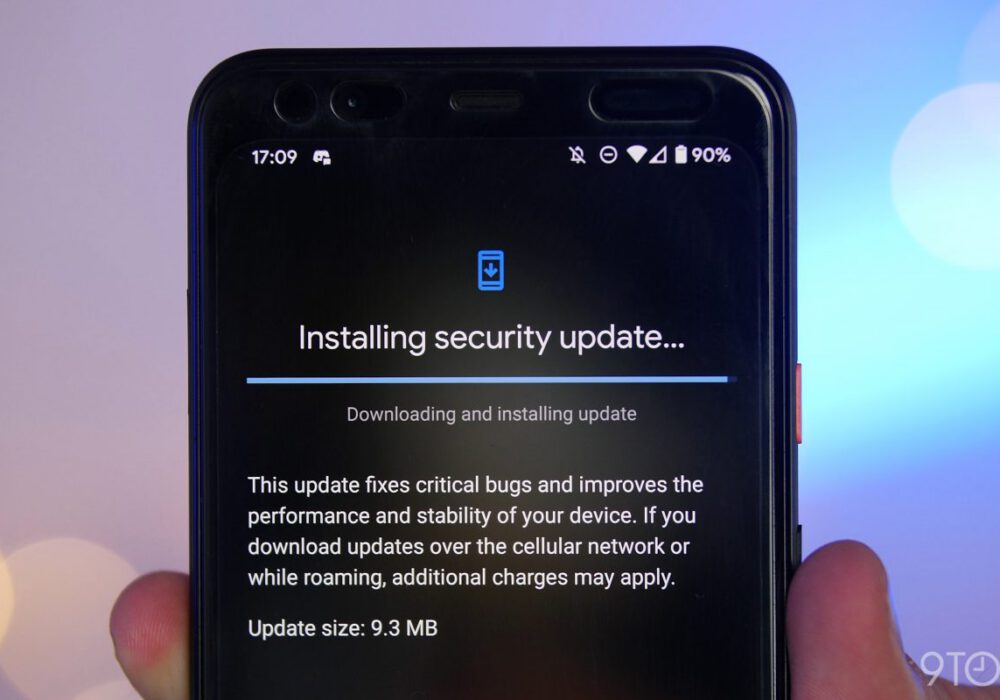
Μια ενημέρωση κώδικα (patch) είναι ένα στοιχείο λογισμικού που εγκαθίσταται σε μια συσκευή και τροποποιεί αρχεία ή ρυθμίσεις συσκευής. Οι ενημερώσεις κώδικα (patches) συνήθως γίνονται για να διορθώσουν ένα πρόβλημα με μια συσκευή ή μια λύση λογισμικού. Συχνά, οι ενημερώσεις κώδικα (patches) κυκλοφορούν από τους προμηθευτές για να αντιμετωπίσουν ένα κρίσιμο σφάλμα ασφαλείας ή μια ευπάθεια.
Η αγορά λογισμικού Commercial-Off-The-Shelf (COTS) βοηθά στη διασφάλιση ενός σταθερού κύκλου ανάπτυξης που περιλαμβάνει ενημερώσεις κώδικα (patches) για το λογισμικό που εκτελεί την επιχείρησή σας. Απλώς λάβετε υπόψη ότι όλα τα λογισμικά μπορούν να φτάσουν στο τέλος του κύκλου ζωής τους και να λήξουν η υποστήριξή τους, πράγμα που σημαίνει ότι ο προγραμματιστής λογισμικού δεν θα εκδίδει πλέον ενημερώσεις κώδικα (patches) για την επίλυση προβλημάτων. Σε αυτές τις περιπτώσεις, πρέπει να αναβαθμίσετε σε μια πιο πρόσφατη έκδοση υλικού ή λογισμικού για να συνεχίσετε να λαμβάνετε ενημερώσεις κώδικα (patches) για την υποδομή IT σας.
Πηγή: NIST
Πρόσθετη ανάγνωση: Τι είναι μια ενημέρωση κώδικα ασφαλείας; Τι είναι η διαχείριση ευπαθειών;
Σχετικοί όροι : Εμπορικό-έτοιμο για πώληση (COTS) λογισμικό , τέλος κύκλου ζωής και τέλος υποστήριξης , ανάπτυξη κύκλου ζωής λογισμικού
Οι ΜΜΕ χρειάζονται κάποιον υπεύθυνο για την ενημέρωση κώδικα λογισμικού σε όλες τις συσκευές τους και τις λύσεις λογισμικού που χρησιμοποιούνται. Αυτό μπορεί να είναι το δικό τους μέλος του προσωπικού ή κάποιος τρίτος, όπως ο Πάροχος Διαχειριζόμενων Υπηρεσιών (MSP) σας. (Μοντέλο Ωριμότητας Κυβερνοασφάλειας (CMM) Επίπεδο 3)
Οι ώριμες ΜΜΕ χρειάζονται επίσης μια διαδικασία που να καθοδηγεί μια επαναλήψιμη διαδικασία που πρέπει να ακολουθείται όταν εντοπίζεται ένας κρίσιμος κίνδυνος ή ευπάθεια, προκειμένου να μειωθούν οι απειλές που θέτουν αυτοί οι κίνδυνοι στον οργανισμό σας. Η ύπαρξη μιας επαναλήψιμης και συμφωνημένης διαδικασίας για την αντιμετώπιση των ευπαθειών αποτελεί μέρος κάθε ισχυρού προγράμματος κυβερνοασφάλειας. (CMM Επίπεδο 3)
Το επόμενο επίπεδο ωριμότητας σε οποιοδήποτε πρόγραμμα κυβερνοασφάλειας, πέρα από μια διαδικασία επιδιόρθωσης ευπαθειών, είναι μια διαδικασία για τον έλεγχο του δικτύου σας για ευπάθειες και ελλείπουσες ενημερώσεις κώδικα, υλικό που βρίσκεται σε κίνδυνο και μη ασφαλείς διαμορφώσεις. Αυτό είναι γνωστό ως σάρωση ευπαθειών και είναι ιδιαίτερα ωφέλιμο για τις ΜΜΕ που διαθέτουν ισχυρές διαδικασίες για την επιδιόρθωση και τη διαχείριση ευπαθειών, ως το επόμενο βήμα στην κλίμακα ωριμότητας της κυβερνοασφάλειας. (CMM Επίπεδο 4)
Οι περισσότερες ΜΜΕ δεν θα ξεπεράσουν ποτέ το επίπεδο 4 στο Μοντέλο Ωριμότητας Κυβερνοασφάλειας που σχετίζεται με τις ενημερώσεις κώδικα και τη διαχείριση ευπαθειών. Ωστόσο, για να ξέρετε ότι ένας τρόπος για να ξεκινήσετε να επιτυγχάνετε το Επίπεδο 5 του CMM είναι να αναπτύξετε μια λύση Ελέγχου Πρόσβασης Δικτύου που επιτρέπει ή απαγορεύει τη σύνδεση συσκευών στο δίκτυό σας με βάση μια αξιολόγηση της συσκευής σε πραγματικό χρόνο για την επικύρωση των επιπέδων ενημερώσεων κώδικα, την ενίσχυση της ασφάλειας της συσκευής και τους παράγοντες παρακολούθησης. Δεν είναι μια ισχυρή επενδυτική ιδέα για μια τυπική ΜΜΕ.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).