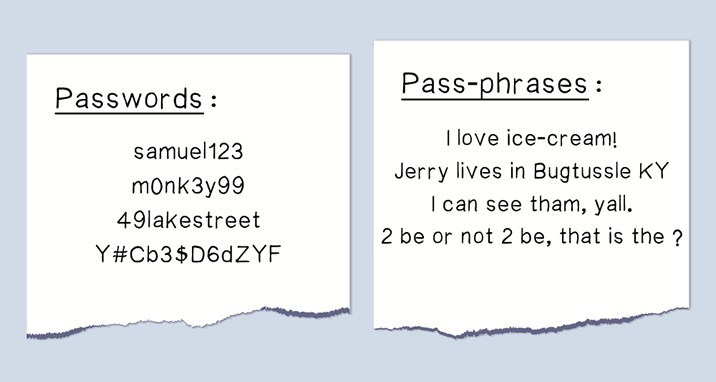
Μια φράση πρόσβασης είναι ένας συνδυασμός λέξεων που συνδυάζονται για να δημιουργήσουν μια φράση που χρησιμοποιείται ως κωδικός πρόσβασης για την ασφάλεια λογαριασμών και ευαίσθητων πληροφοριών. Για παράδειγμα, ακολουθούν τρεις φράσεις πρόσβασης:
Σε αντίθεση με ό,τι πιστεύουν πολλοί, αυτοί είναι πιο ισχυροί από έναν σύνθετο κωδικό πρόσβασης 9 χαρακτήρων , όπως: x&3h10_!E. Όσο μεγαλύτερη είναι η φράση πρόσβασης, τόσο πιο δύσκολο είναι για τον χάκερ να τον χακάρει.
Οι ΜΜΕ σίγουρα διατρέχουν κίνδυνο για τους καθημερινούς χάκερ . Οι χάκερ παραβιάζουν τις κρυπτογραφικές εγκαταστάσεις μικρών και μεσαίων επιχειρήσεων 15 φορές πιο συχνά από τις μεγαλύτερες εταιρείες. Οι χάκερ το γνωρίζουν αυτό και σας στοχοποιούν εξαιτίας αυτού. Οι ΜΜΕ γενικά δεν διαθέτουν πόρους για την σωστή ασφάλεια των συστημάτων τους, δεν εκπαιδεύουν τους υπαλλήλους τους στην υγιεινή της κυβερνοασφάλειας και μερικές φορές δεν διαθέτουν τα κατάλληλα εργαλεία ασφαλείας.
Για αυτούς τους λόγους, η CyberHoot συνιστά σε όλες τις ΜΜΕ να λάβουν τα ακόλουθα μέτρα:
Εκπαιδεύστε τους υπαλλήλους σας σχετικά με τον τρόπο εντοπισμού και διαγραφής email ηλεκτρονικού "ψαρέματος" (phishing). Ακολουθεί ένα δωρεάν βίντεο που θα σας βοηθήσει με αυτό: Πώς να προστατευτείτε από επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing).
Η λήψη αυτών των προληπτικών μέτρων μπορεί να μειώσει τον κίνδυνο μιας δαπανηρής παραβίασης, διακοπής λειτουργίας, ζημιάς στην επωνυμία και μιας απαίτησης ασφάλισης στον κυβερνοχώρο (ή και των τεσσάρων) που αντιμετωπίζετε.
Σχετικοί όροι: Διαχειριστής κωδικών πρόσβασης , Κωδικός πρόσβασης
Σχετικές αναγνώσεις:
Κωδικοί πρόσβασης, φράσεις πρόσβασης και διαχειριστές κωδικών πρόσβασης
5 μύθοι για τη διαχείριση κωδικών πρόσβασης
Καταπολεμήστε την κόπωση με τους κωδικούς πρόσβασης με έναν διαχειριστή κωδικών πρόσβασης
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...
Διαβάστε περισσότερα
Τα περισσότερα τεστ ηλεκτρονικού "ψαρέματος" (phishing) ψεύδονται στους υπαλλήλους σας. Αυτό λέει πρώτα ένα γεια! Το HootPhish λέει στους ανθρώπους ευθέως: αυτό είναι...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

