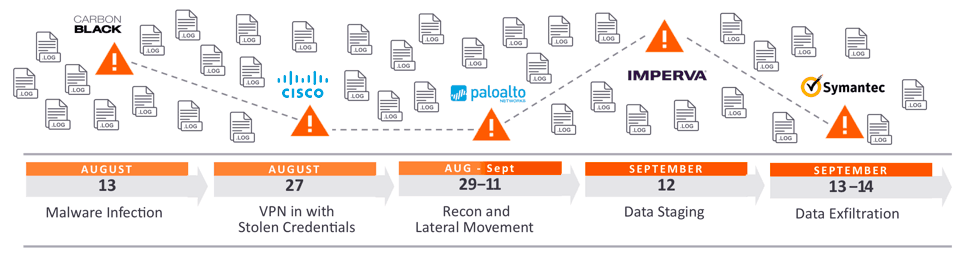
Η Πλευρική Κίνηση είναι η τεχνική που χρησιμοποιούν οι χάκερ αφού αποκτήσουν αρχική πρόσβαση σε μηχανήματα ή δίκτυα. Οι χάκερ χρησιμοποιούν αυτήν τη στρατηγική για να κινηθούν βαθύτερα σε ένα δίκτυο αναζητώντας ευαίσθητα δεδομένα και άλλα περιουσιακά στοιχεία υψηλής αξίας. Αφού διεισδύσει στο δίκτυο, ο εισβολέας διατηρεί συνεχή πρόσβαση μετακινούμενος μέσα στο παραβιασμένο περιβάλλον πλευρικά, αποκτώντας αυξημένα δικαιώματα χρησιμοποιώντας διάφορα εργαλεία. Τα προνόμια σε αυτήν την περίπτωση είναι τα προνόμια λογαριασμού διαχειριστή που συχνά δίνονται σε επικεφαλής τμημάτων πληροφορικής, προγραμματιστές, στελέχη κ.λπ.
Οι χάκερ κινούνται πλευρικά μέσα σε ένα σύστημα για να αποφύγουν τον εντοπισμό και να παραμείνουν συνδεδεμένοι σε αυτό το δίκτυο. Συχνά, οι χάκερ έχουν εκμεταλλευτεί ένα μηχάνημα ή δίκτυο για εβδομάδες ή και μήνες πριν εντοπιστεί για πρώτη φορά μια παραβίαση δεδομένων. Οι χάκερ μπορούν να αποκτήσουν αρχική πρόσβαση στα συστήματα από κοινές κυβερνοεπιθέσεις όπως το ηλεκτρονικό ψάρεμα (phishing) , η κοινωνική μηχανική , οι ιοί ή άλλο κακόβουλο λογισμικό . Ο τρόπος με τον οποίο οι χάκερ περνούν από τα συστήματα είναι μέσω της πλαστοπροσωπίας εξουσιοδοτημένων χρηστών, μετακινούμενοι σε πολλά συστήματα του δικτύου μέχρι να επιτύχουν τους στόχους τους. Η επίτευξη αυτού του στόχου περιλαμβάνει τη συλλογή πληροφοριών σχετικά με δίκτυα, συστήματα και λογαριασμούς, την απόκτηση διαπιστευτηρίων, την κλιμάκωση προνομίων, την εγκατάσταση κερκόπορτων για μελλοντική πρόσβαση και, τελικά, την απόκτηση πρόσβασης σε δεδομένα-στόχους.
Πηγή: CrowdStrike, ExaBeam
Επιπλέον ανάγνωση: Δημιουργία ενός ανθρώπινου τείχους προστασίας
Σχετικοί όροι: Αναγνώριση, Ηλεκτρονικό ψάρεμα (phishing) , Ransomware
Η πλευρική κίνηση κατά τη διάρκεια οποιασδήποτε παραβίασης δεδομένων καθιστά την ανάκτηση πολύ πιο δύσκολη. Συχνά, η εύρεση του αρχικού μηχανήματος που παραβιάστηκε πρώτα είναι δύσκολη. Η αφαίρεση και η ανακατασκευή του είναι ένα συνηθισμένο μέτρο, ωστόσο με την πλευρική κίνηση, ο χάκερ έχει ήδη παραβιάσει άλλους κεντρικούς υπολογιστές στο δίκτυό σας και έχει εγκαταλείψει τον αρχικό μηχανισμό παραβίασης. Αυτό σημαίνει ότι οι προσπάθειές σας να περιορίσετε την παραβίαση μπορούν να παρεμποδιστούν σοβαρά. Η παρακολούθηση δικτύων για πλευρικές παραβιάσεις είναι ένα αδύναμο σημείο των περισσότερων μικρών δικτύων, αφήνοντας την ανίχνευση και την πρόληψη στα συστήματα ασφαλείας τελικών σημείων. Το σημαντικό συμπέρασμα είναι ότι υπάρχει πάντα κάτι που μπορείτε να κάνετε εσείς ή η επιχείρησή σας για να βελτιώσετε το πρόγραμμα κυβερνοασφάλειας και να αποτρέψετε την επιτυχία αυτών των επιθέσεων. Το CyberHoot συνιστά τις ακόλουθες ενέργειες για να αποτρέψετε εσάς ή την επιχείρησή σας από το να γίνετε θύματα επίθεσης μέσω πλευρικής κίνησης:
Η χρήση δύο από τους τρεις παράγοντες ταυτοποίησης (κάτι που είστε, έχετε ή γνωρίζετε) είναι ο καλύτερος τρόπος για να προστατεύσετε τους κρίσιμους λογαριασμούς σας. Οι χάκερ βασίζονται στην επαναχρησιμοποίηση των κωδικών πρόσβασής τους από τους υπαλλήλους σας. Τη στιγμή που βλέπουν τις διαδικτυακές υπηρεσίες να προστατεύονται από 2FA (2FA), προχωρούν σε ευκολότερους στόχους (στις περισσότερες περιπτώσεις) επειδή γνωρίζουν ότι ενδέχεται να μην είναι σε θέση να διεισδύσουν σε τέτοιες προστασίες πολύ εύκολα. Η πρόσφατη μαζική παραβίαση της αλυσίδας ξενοδοχείων Marriott οφειλόταν εν μέρει σε ανεπαρκή έλεγχο ταυτότητας δύο παραγόντων.
Οι διαχειριστές κωδικών πρόσβασης συγχρονίζουν αυτόματα όλα τα δεδομένα λογαριασμού μεταξύ συσκευών (smartphone, φορητοί υπολογιστές και tablet). Τα πρόσθετα (plugins) του προγράμματος περιήγησης ιστού παρακολουθούν τη δραστηριότητά σας και σας ζητούν να αποθηκεύετε τα διαπιστευτήριά σας κάθε φορά που πραγματοποιείτε έλεγχο ταυτότητας σε έναν νέο ιστότοπο. Το όνομα χρήστη και ο κωδικός πρόσβασής σας για τον τομέα (ή τη διεύθυνση URL όπως gmail.com) αποθηκεύονται σε ένα κρυπτογραφημένο αρχείο κωδικών πρόσβασης. Η διαχείριση και οι απαιτήσεις κωδικών πρόσβασης θα πρέπει να επιβάλλονται μέσω πολιτικών διακυβέρνησης που ορίζονται από την επιχείρηση.
Οι χρήστες πρέπει να κατηγοριοποιούνται με ακρίβεια και να έχουν πρόσβαση μόνο στα συστήματα, τις εφαρμογές ή τα δίκτυα στα οποία απαιτείται η πρόσβαση από την εργασία τους. Για παράδειγμα, σε ένα εταιρικό δίκτυο, μόνο το προσωπικό IT θα πρέπει να διαχειρίζεται συσκευές όπως επιτραπέζιους και φορητούς υπολογιστές. Το προσωπικό IT δεν θα πρέπει να δίνει στους τυπικούς χρήστες δικαιώματα διαχειριστή.
Τα εργαλεία ασφάλειας τελικών σημείων επιτρέπουν στο προσωπικό IT να παρατηρεί όλα τα τελικά σημεία, τόσο online όσο και offline. Αυτό συλλέγει και αποθηκεύει δεδομένα για σημαντικά συμβάντα τελικών σημείων και τα αντιστοιχίζει με αξιοποιήσιμες ροές πληροφοριών ασφαλείας και γνωστές τακτικές, τεχνικές και διαδικασίες (TTP). Με άλλα λόγια, αυτή η λύση επιτρέπει στους επαγγελματίες IT να παρακολουθούν τις τάσεις και τις συμπεριφορές επιθέσεων, ώστε να τους βοηθά να καθορίσουν πού πρέπει να διαθέσουν τους πόρους τους.
Όταν όλα τα άλλα αποτύχουν και συμβεί μια καταστροφική παραβίαση, η ασφάλεια στον κυβερνοχώρο σας είναι εκεί για να σας βοηθήσει να ανακάμψετε γρήγορα και αποτελεσματικά, παρέχοντάς σας τους απαραίτητους πόρους για την ανάκαμψη. Το CyberHoot δημοσίευσε μια σειρά δύο μερών σχετικά με το τι καλύπτει η ασφάλεια στον κυβερνοχώρο και ορισμένες προκλήσεις που σχετίζονται με αυτήν.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

