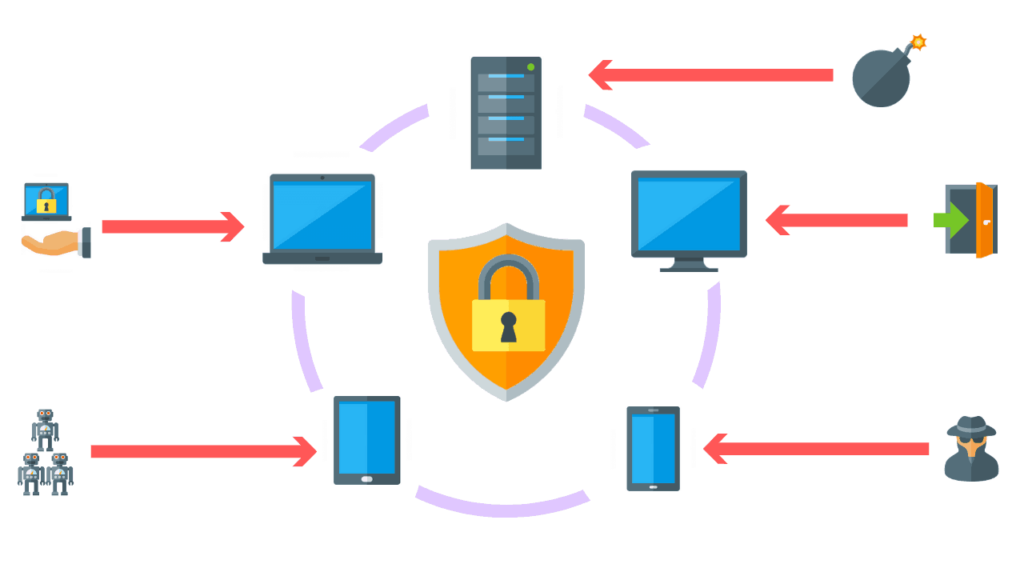
Το Endpoint Detection and Response (EDR), επίσης γνωστό ως Endpoint Detection and Threat Response (EDTR), είναι μια λύση ασφάλειας τελικών σημείων που παρακολουθεί συνεχώς τις συσκευές των τελικών χρηστών για την ανίχνευση και την αντιμετώπιση κυβερνοαπειλών όπως ransomware και κακόβουλο λογισμικό.
Οι λύσεις ασφαλείας EDR καταγράφουν τις δραστηριότητες και τα συμβάντα που λαμβάνουν χώρα στα τερματικά σημεία και τα φόρτα εργασίας τους, παρέχοντας στις ομάδες ασφαλείας την απαραίτητη ορατότητα για να αποκαλύψουν συμβάντα που διαφορετικά θα μπορούσαν να μην είχαν εντοπιστεί. Μια λύση EDR πρέπει να παρέχει συνεχή και ολοκληρωμένη ορατότητα σε πραγματικό χρόνο για το τι συμβαίνει στα τερματικά σημεία.
Ένα εργαλείο EDR θα πρέπει να προσφέρει προηγμένες δυνατότητες ανίχνευσης, διερεύνησης και αντιμετώπισης απειλών, συμπεριλαμβανομένης της αναζήτησης δεδομένων περιστατικών και της διαλογής ειδοποιήσεων διερεύνησης, της επικύρωσης ύποπτων δραστηριοτήτων, της αναζήτησης απειλών και της ανίχνευσης και περιορισμού κακόβουλων δραστηριοτήτων.
Οι υπηρεσίες EDR υπερβαίνουν τα παραδοσιακά μη παρακολουθούμενα συστήματα προστασίας από ιούς, παρέχοντας ανίχνευση κρίσιμων συμβάντων σε σχεδόν πραγματικό χρόνο και, σε ορισμένες περιπτώσεις, σταματώντας την επίθεση εν κινήσει. Σε άλλες περιπτώσεις, οι υπηρεσίες EDR ηχούν τον συναγερμό και αυτοματοποιούν μια απόκριση με άμεση απομακρυσμένη πρόσβαση για να αναλάβουν τον έλεγχο ενός δυνητικά εχθρικού μηχανήματος στο δίκτυό σας. Ορισμένοι προμηθευτές που αναφέρονται παρακάτω παρακολουθούν για επιθέσεις ransomware και προτείνουν ότι μπορούν να διακόψουν ή να αποτρέψουν την εμφάνιση συμβάντων κρυπτογράφησης εξαρχής. Εάν ισχύει, αυτό θα ήταν ένα βήμα παραπάνω από τις παραδοσιακές λύσεις AV στην αγορά, καθώς δεν αποτρέπουν πάντα την εμφάνιση ενός συμβάντος ransomware. Αρκετοί δημοφιλείς προμηθευτές προσφέρουν δυνατότητες EDR είτε ως αυτόνομα προϊόντα είτε ως μέρος ενός πακέτου υπηρεσιών:
Τα εργαλεία ανίχνευσης και απόκρισης τερματικών σημείων επιτρέπουν στους οργανισμούς να παρακολουθούν συνεχώς τα τερματικά σημεία και τους διακομιστές, ώστε να εντοπίζουν πιθανώς κακόβουλες συμπεριφορές και, σε ορισμένες περιπτώσεις, να τις αποτρέπουν. Αποτελεσματικά εργαλεία EDR μπορούν να ανιχνεύσουν και να ανταποκριθούν σε αυτά τα συμβάντα, μειώνοντας τη ζημιά στο τερματικό σημείο και στο ευρύτερο δίκτυο.
Πρόσθετες συστάσεις για την κυβερνοασφάλεια
Επιπλέον, οι παρακάτω συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς απέναντι στις διάφορες απειλές που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι παρακάτω προτάσεις μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες ανάπτυξης του προγράμματος vCISO της CyberHoot.
Όλες αυτές οι συστάσεις είναι ενσωματωμένες στο προϊόν CyberHoot ή στις υπηρεσίες vCISO της CyberHoot. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να δοκιμάζετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε, εγγράφοντας στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.
Πηγές:
Πρόσθετες Πληροφορίες:
Τα 10 καλύτερα προϊόντα προστασίας από ιούς που πρέπει να λάβετε υπόψη για την επιχείρησή σας
EDR, XDR και MDR: Κατανόηση των διαφορών πίσω από τα ακρωνύμια
Σχετικοί Όροι:
Διαχείριση Συμβάντων και Περιστατικών Ασφαλείας (SEIM)
Το CyberHoot διαθέτει και άλλους πόρους διαθέσιμους για χρήση από εσάς. Παρακάτω θα βρείτε συνδέσμους προς όλους τους πόρους μας, μη διστάσετε να τους ελέγξετε όποτε θέλετε:
Σημείωση: Αν θέλετε να εγγραφείτε στο ενημερωτικό μας δελτίο, επισκεφθείτε οποιονδήποτε σύνδεσμο παραπάνω (εκτός από τα infographics) και εισαγάγετε τη διεύθυνση email σας στη δεξιά πλευρά της σελίδας και κάντε κλικ στην επιλογή « Αποστολή ενημερωτικών δελτίων».
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ακόμα και πριν ο Claude Code φτιάξει...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).