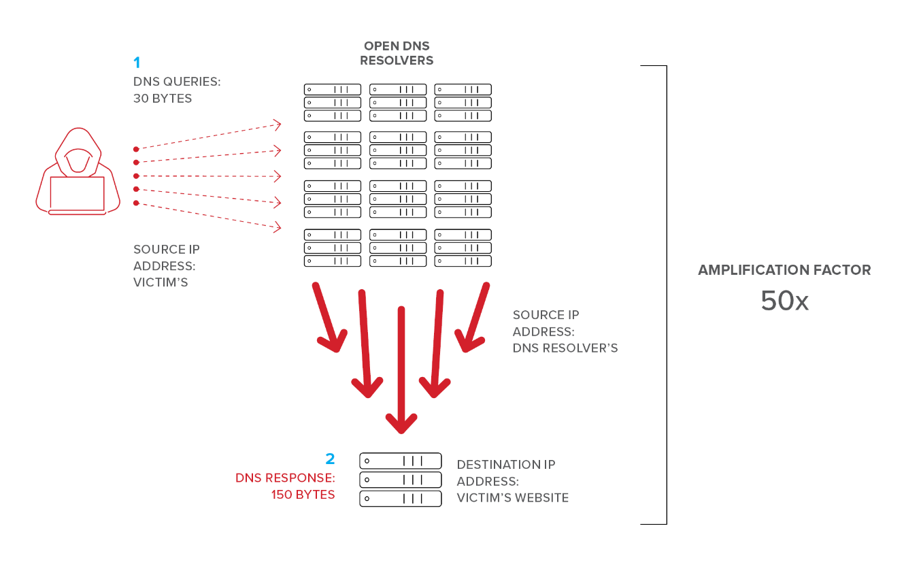
Μια επίθεση αντανάκλασης DNS, γνωστή και ως επίθεση ενίσχυσης DNS, είναι μια μορφή επίθεσης Distributed Denial of Service (DDoS) . Σε αυτήν την επίθεση, οι χάκερ χρησιμοποιούν ανοιχτούς διακομιστές DNS για να ενισχύσουν την κίνηση της επίθεσής τους έως και 100 φορές την αρχική κίνηση πηγής που εκτελεί την επίθεση. Αυτή η μορφή επίθεσης DDOS μπορεί να μετατρέψει 100 MB κίνησης αιτημάτων DNS σε 10 Gb κίνησης DDOS που στοχεύει έναν διαδικτυακό πόρο. Τελικά, αυτό μπορεί να οδηγήσει σε διακοπή λειτουργίας της υπηρεσίας για τους νόμιμους χρήστες του στοχευμένου συστήματος ή της ιδιότητας ιστού.
Το TCP απαιτεί τριμερή χειραψία. Αυτό εμποδίζει τις περισσότερες πλαστογραφημένες επιθέσεις TCP να λειτουργήσουν, επειδή η στοίβα TCP/IP μπορεί να στείλει αποτελεσματικά πακέτα RST (επαναφορά) σε τυχόν απροσδόκητα εισερχόμενα αιτήματα χειραψίας TCP. Ωστόσο, το DNS συνήθως δεν χρησιμοποιεί TCP για επικοινωνία λόγω της επιβάρυνσης που συνεπάγεται η δημιουργία τριμερών χειραψιών. Το DNS δίνει προτεραιότητα στην αποτελεσματικότητα και την ταχύτητα και στρέφεται στο UDP (User Datagram Packets - Πακέτα Δεδομένων Χρήστη). Αυτός είναι ο λόγος για τον οποίο λειτουργεί σε αυτές τις επιθέσεις ενίσχυσης DNS... επειδή τα πακέτα UDP δεν απαιτούν τριμερή χειραψία.
Σε μια επίθεση αντανάκλασης, πολλά πλαστογραφημένα αιτήματα DNS αποστέλλονται σε ανοιχτούς διακομιστές DNS στο Διαδίκτυο χρησιμοποιώντας μια πλαστογραφημένη IP πηγής του στοχευμένου μηχανήματος. Οι διακομιστές DNS που λαμβάνουν στέλνουν υπάκουα τα ζητούμενα δεδομένα απόκρισης στην πλαστογραφημένη διεύθυνση επιστροφής IP πηγής. Σε αυτήν την επίθεση, οι εισβολείς κατακλύζουν τον διακομιστή DNS με αυτά τα τροποποιημένα αιτήματα, υπερφορτώνοντας τελικά το στοχευμένο μηχάνημα με τόσα πολλά πακέτα UDP που δεν μπορεί πλέον να ανταποκριθεί σε νόμιμα ερωτήματα. Αλλά όχι πάντα. Ο χειρισμός του UDP είναι αποτελεσματικός. Επομένως, απαιτούνται πολλές πλαστογραφημένες συνδέσεις. Τι θα γινόταν όμως αν μπορούσαμε να ΕΝΙΣΧΥΣΟΥΜΕ την επίθεση με κάποιο τρόπο;
Εδώ είναι που οι χάκερ γίνονται ύπουλοι. Αλλάζουν την επίθεση αντανάκλασης από μια μικρή απάντηση 1 απάντησης από τους διακομιστές DNS σε αίτημα ολόκληρου του αρχείου ZONE για μια μεγάλη τοποθεσία DNS. Εδώ είναι που ένα αίτημα με 30 bytes δεδομένων μπορεί να ενισχυθεί για να αναγκάσει έναν διακομιστή DNS να απαντήσει με 100 φορές περισσότερα δεδομένα στα πακέτα απόκρισης.
Στις επιθέσεις ενίσχυσης και αντανάκλασης DNS, οι χάκερ που ελέγχουν έναν μικρό αριθμό συστημάτων δικτύου bot , μπορούν να ενισχύσουν την κίνηση της επίθεσής τους στο 100πλάσιο, δημιουργώντας μια συντριπτική πλημμύρα δεδομένων στο στοχευμένο μηχάνημα, θέτοντάς το εκτός λειτουργίας.
Περιμένετε. Αυτό μπορεί να είναι δύσκολο να το χωνέψετε. Στα 25 χρόνια κυβερνοασφάλειας, η CyberHoot δεν έχει δει πολλές από αυτές τις επιθέσεις DDOS εναντίον ΜΜΕ. Δεν περιλαμβάνεται στις 20 κορυφαίες επιθέσεις που περιγράφει η Verizon στο DBIR της. Το ότι είναι πιθανό δεν το καθιστά πιθανό. Εάν δεχτείτε μια επίθεση DDOS όπως αυτή, τότε θα πρέπει να επικοινωνήσετε αμέσως με έναν προμηθευτή προστασίας DDOS από την παρακάτω λίστα και να εφαρμόσετε μία από τις λύσεις κατ' απαίτηση που προσφέρει. Θα είναι πιο δαπανηρή η εγκατάσταση σε περίπτωση έκτακτης ανάγκης, αλλά αν δεν δεχτείτε ποτέ επίθεση, δεν θα χρειαστεί ποτέ να πληρώσετε.
Imperva | NetScout | Akamai | CloudFlare | Radware
Σχετικός όρος: Δίκτυα Bot, Bot Herders και Bot Masters , Κατανεμημένη Άρνηση Υπηρεσίας (DDoS)
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

