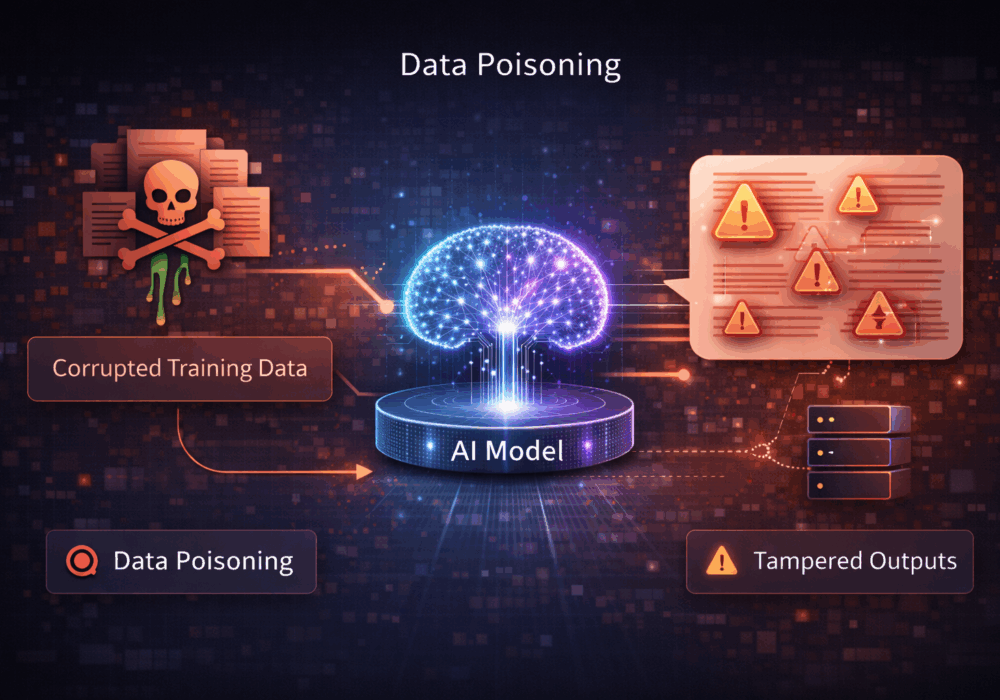
Η δηλητηρίαση δεδομένων είναι μια επίθεση κατά την οποία ένας επιτιθέμενος εισάγει σκόπιμα κακόβουλα, παραπλανητικά ή μεροληπτικά δεδομένα στον αγωγό εκπαίδευσης, βελτιστοποίησης ή ανατροφοδότησης ενός μοντέλου για να επηρεάσει τον τρόπο συμπεριφοράς του. Ο στόχος είναι να προκαλέσει το μοντέλο να παράγει λανθασμένα, μη ασφαλή, μεροληπτικά ή ελεγχόμενα από τον εισβολέα αποτελέσματα , είτε σε γενικές γραμμές είτε υπό συγκεκριμένες συνθήκες.
Σε αντίθεση με τις επιθέσεις που βασίζονται σε προτροπές, οι επιθέσεις που βασίζονται σε δεδομένα (data poisoning) στοχεύουν την ίδια τη διαδικασία μάθησης . Μόλις ενσωματωθούν τα δεδομένα που έχουν δηλητηριαστεί, το μοντέλο μπορεί να συμπεριφερθεί κακόβουλα ακόμη και για κανονικούς, νόμιμους χρήστες.
Αυτός ο κίνδυνος είναι ιδιαίτερα έντονος σε συστήματα που:
Για τις μικρές και μεσαίες επιχειρήσεις, η δηλητηρίαση δεδομένων είναι συχνά ακούσια, αλλά εξακολουθεί να είναι επικίνδυνη.
Οι βασικές επιπτώσεις περιλαμβάνουν:
Για τις ΜΜΕ, ο κίνδυνος έγκειται στην υπόθεση ότι η «μάθηση από τους χρήστες» είναι πάντα ωφέλιμη.
Για τους Παρόχους Διαχειριζόμενων Υπηρεσιών, η δηλητηρίαση δεδομένων αποτελεί σοβαρό κίνδυνο για την αλυσίδα εφοδιασμού και την εμπιστοσύνη.
Οι βασικές εκτιμήσεις περιλαμβάνουν:
Οι επιθέσεις δηλητηρίασης δεδομένων θέτουν σε κίνδυνο αυτό που μαθαίνει ένα μοντέλο , όχι μόνο αυτό που του ζητείται.
Για ΜΜΕ και MSP:
Πρόσθετες Πληροφορίες:
Το CyberHoot διαθέτει και άλλους πόρους διαθέσιμους για χρήση από εσάς. Παρακάτω θα βρείτε συνδέσμους προς όλους τους πόρους μας, μη διστάσετε να τους ελέγξετε όποτε θέλετε:
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...
Διαβάστε περισσότερα
Τα περισσότερα τεστ ηλεκτρονικού "ψαρέματος" (phishing) ψεύδονται στους υπαλλήλους σας. Αυτό λέει πρώτα ένα γεια! Το HootPhish λέει στους ανθρώπους ευθέως: αυτό είναι...
Διαβάστε περισσότερα
Σοβαρότητα: ΚΡΙΣΙΜΗ (CVSS 9.2) | Έκδοση: 22 Οκτωβρίου 2026 Στις 21 Οκτωβρίου, εντοπίστηκαν δύο κρίσιμα ελαττώματα στην PHP,...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).