Η Πιστοποίηση Μοντέλου Ωριμότητας Κυβερνοασφάλειας (CMMC) είναι ένα σύστημα επιπέδων συμμόρφωσης που βοηθά την κυβέρνηση, και συγκεκριμένα το Υπουργείο Άμυνας (DoD) , να καθορίσει εάν ένας οργανισμός διαθέτει τα μέτρα ασφαλείας για την ασφαλή εργασία με Ελεγχόμενες Μη Διαβαθμισμένες Πληροφορίες ( CUI ) ή άλλα κρίσιμα για την επιχείρηση δεδομένα. Οι εταιρείες που ενδιαφέρονται να συνεργαστούν με το DoD θα πρέπει να έχουν αξιολογηθεί από την CMMC και να ακολουθούν συγκεκριμένους κανονισμούς της CMMC. Η CMMC ξεκίνησε με συγκεκριμένα επίπεδα πιστοποίησης, ωστόσο, όπως φαίνεται παρακάτω, με την έκδοση CMMC 2.0 που κυκλοφόρησε τον Ιανουάριο του 2022, συμπύκνωσαν τα επίπεδα σε 3 μοναδικά επίπεδα, όπως περιγράφεται παρακάτω.
Το Επίπεδο 1 είναι αυτό που οι περισσότερες εταιρείες θα έπρεπε ήδη να έχουν επιτύχει. Αυτό περιλαμβάνει βασικά συστήματα ασφαλείας, υγιεινή κωδικών πρόσβασης και λογισμικό προστασίας από ιούς . Το Επίπεδο 3 περιλαμβάνει προληπτικές μεθόδους για την ανίχνευση και τον μετριασμό των απειλών πριν ξεκινήσουν, καθώς και συστήματα και διαδικασίες που εφαρμόζονται για τον έλεγχο της υποδομής, τον εντοπισμό κενών και την επίλυσή τους. Ένα σύστημα Επιπέδου 3 βελτιστοποιείται συνεχώς.
Η πιστοποίηση CMMC απαιτείται από οργανισμούς που λειτουργούν με πληροφορίες του Υπουργείου Άμυνας. Εάν ο οργανισμός λειτουργεί με CUI, ενδέχεται να χρειάζεται μόνο άδεια Επιπέδου 2 ή χαμηλότερη. Εάν ο οργανισμός λειτουργεί με διαβαθμισμένες πληροφορίες, πιθανότατα θα χρειαστεί άδεια Επιπέδου 3.
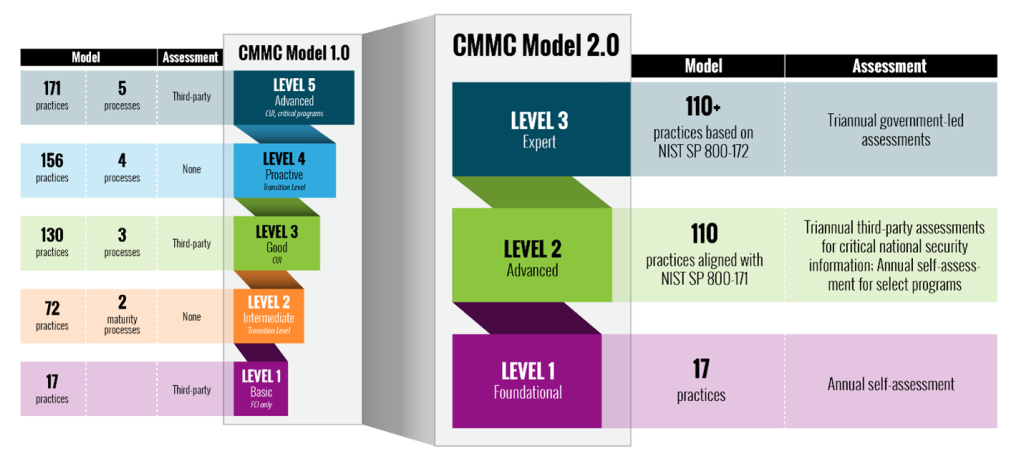
Εάν ενδιαφέρεστε να συνεργαστείτε με την κυβέρνηση, ο οργανισμός σας ενδέχεται να χρειάζεται συμμόρφωση με το CMMC. Οι απαιτήσεις συμμόρφωσης με το CMMC ποικίλλουν ανάλογα με τη σύμβαση, με πολλές συμβάσεις να απαιτούν μόνο συμμόρφωση Επιπέδου 1 ή Επιπέδου 2, αλλά ορισμένες συμβάσεις απαιτούν Επίπεδο 3.
Αν δεν συνεργάζεστε με την κυβέρνηση, αλλά σκοπεύετε να εργαστείτε στον αμυντικό κλάδο στο μέλλον, θα πρέπει να ξεκινήσετε το ταξίδι σας στο CMMC. Πολλοί εκτιμούν ότι σε έναν οργανισμό μπορεί να χρειαστούν 12 έως 18 μήνες για να φτάσει στο επίπεδο ετοιμότητας CMMC 2 και περισσότερο για το επίπεδο ετοιμότητας 3.
Θα πρέπει επίσης να συνεργαστείτε με έναν σύμβουλο CMMC για να σας βοηθήσει να προετοιμαστείτε. Υπάρχουν πολλές επιλογές που μπορούν να ακολουθηθούν και θα οδηγήσουν σε αδιέξοδο. Δεν έχουν ακόμη καθοριστεί άλλες αποφάσεις στο πλαίσιο της συμμόρφωσης με το CMMC - κυρίως ποιος μπορεί να βεβαιώσει αυτοβεβαίωση για τη συμμόρφωση με το Επίπεδο 2 και ποιος θα πρέπει να πιστοποιηθεί από έναν αδειοδοτημένο οργανισμό πιστοποίησης.
Οι βασικές αρχές συμμόρφωσης με το CMMC σχετίζονται με προληπτικές και συνεπείς βέλτιστες πρακτικές ασφαλείας που βασίζονται στους στόχους ελέγχου NIST 800-171. Πρόκειται για ελέγχους στους οποίους οι περισσότεροι οργανισμοί θα πρέπει να επικεντρωθούν για την εφαρμογή ενός ισχυρού προγράμματος κυβερνοασφάλειας σε βάθος στην άμυνα και για να έχουν απλώς μια ψυχική ηρεμία.
Οι παρακάτω πρόσθετες συστάσεις θα βοηθήσουν τον οργανισμό σας να ακολουθήσει τη σωστή πορεία προς τη συμμόρφωση με το CMMC.
Πρόσθετες συστάσεις για την κυβερνοασφάλεια
Επιπλέον, οι παρακάτω συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς απέναντι στις διάφορες απειλές που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι παρακάτω προτάσεις μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες ανάπτυξης του προγράμματος vCISO της CyberHoot.
Όλες αυτές οι συστάσεις είναι ενσωματωμένες στο προϊόν CyberHoot ή στις υπηρεσίες vCISO της CyberHoot. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να δοκιμάζετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε, εγγράφοντας στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.
Πηγές:
Πρόσθετες Πληροφορίες:
Ασφάλιση της Αμυντικής Βιομηχανικής Βάσης
Το CyberHoot διαθέτει και άλλους πόρους διαθέσιμους για χρήση από εσάς. Παρακάτω θα βρείτε συνδέσμους προς όλους τους πόρους μας, μη διστάσετε να τους ελέγξετε όποτε θέλετε:
Σημείωση: Αν θέλετε να εγγραφείτε στο ενημερωτικό μας δελτίο, επισκεφθείτε οποιονδήποτε σύνδεσμο παραπάνω (εκτός από τα infographics) και εισαγάγετε τη διεύθυνση email σας στη δεξιά πλευρά της σελίδας και κάντε κλικ στην επιλογή « Αποστολή ενημερωτικών δελτίων».
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

