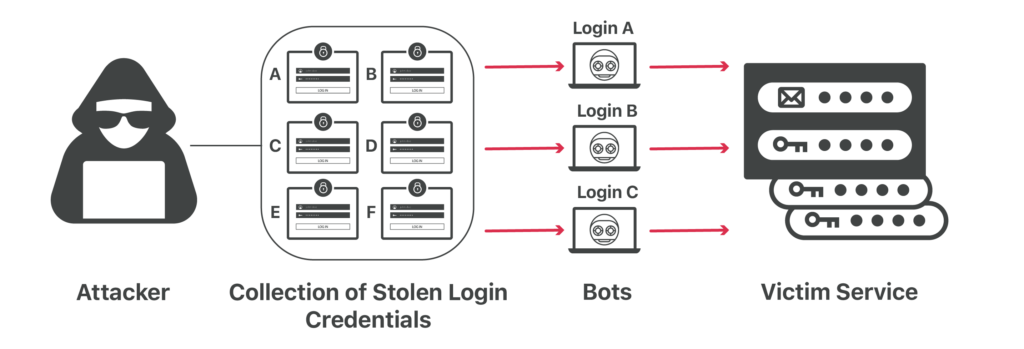
Το Credential Stuffing είναι η αυτόνομη εισαγωγή κλεμμένων διαπιστευτηρίων ονόματος χρήστη και κωδικού πρόσβασης σε μια λειτουργία ελέγχου ταυτότητας ιστού με την ελπίδα απόκτησης μη εξουσιοδοτημένης πρόσβασης σε λογαριασμούς χρηστών. Μόλις ολοκληρωθεί με επιτυχία η σύνδεση σε έναν λογαριασμό, οι επιθέσεις αναλαμβάνουν γρήγορα τον έλεγχο του λογαριασμού. Σε αυτό το σημείο, ο χάκερ μπορεί να πραγματοποιήσει δόλιες οικονομικές συναλλαγές. Στην περίπτωση ενός λογαριασμού email, θα συλλέξει τους φακέλους απεσταλμένων και διαγραμμένων στοιχείων των λογαριασμών για κάθε διεύθυνση email που είναι διαθέσιμη σε αυτόν. Πιθανότατα θα στοχεύσουν αυτά τα άτομα με νέες επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing), προσποιούμενοι ότι είναι το αξιόπιστο μέρος του οποίου ο λογαριασμός έχει παραβιαστεί.
Οι χάκερ γενικά αποκτούν αυτά τα κλεμμένα διαπιστευτήρια μέσω των χρηστών που κάνουν κλικ σε συνδέσμους επιθέσεων ηλεκτρονικού "ψαρέματος" (phishing) και εισάγουν τα στοιχεία του λογαριασμού τους σε ψεύτικες συνδέσεις ιστότοπων. Εναλλακτικά, μπορούν να αγοράσουν βάσεις δεδομένων ονόματος χρήστη και κωδικού πρόσβασης στο dark web. Τέλος, οι επαγγελματίες χάκερ θα παραβιάσουν δημοφιλείς ιστότοπους και θα κλέψουν τη βάση δεδομένων κωδικών πρόσβασης ελπίζοντας ότι δεν έχει κρυπτογραφηθεί σωστά με αλατισμένους και επαναληπτικά κατακερματισμένους κωδικούς πρόσβασης.
Πηγή: Secret Security Wiki
Επιπλέον Ανάγνωση: Η Εξελισσόμενη Απειλή της Παραποίησης Διαπιστευτηρίων
Σχετικοί όροι: Ηλεκτρονικό ψάρεμα (phishing) , ηλεκτρονικό ψάρεμα (spear-phishing ) , Δούρειος Ίππος
Η παραβίαση διαπιστευτηρίων είναι μια άλλη κυβερνοεπίθεση που μπορεί να μετριαστεί μέσω της κατάλληλης εκπαίδευσης και ευαισθητοποίησης σχετικά με την κυβερνοασφάλεια. Η εκπαίδευση των εργαζομένων και η χρήση των νέων δοκιμών ηλεκτρονικού "ψαρέματος" (phishing) του CyberHoot μπορούν να μειώσουν την πιθανότητα παραβίασης της ασφάλειας λόγω της εισαγωγής διαπιστευτηρίων από έναν χρήστη σε έναν κακόβουλο ιστότοπο. Ο καλύτερος τρόπος για να αμυνθείτε ενάντια σε αυτό το είδος επίθεσης είναι μέσω της σωστής υγιεινής των κωδικών πρόσβασης και της εκπαίδευσης των εργαζομένων/προσωπικού σχετικά με τους κινδύνους του ηλεκτρονικού "ψαρέματος" (phishing). Η σωστή υγιεινή των κωδικών πρόσβασης μπορεί να απλοποιηθεί με τα ακόλουθα βήματα:
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).