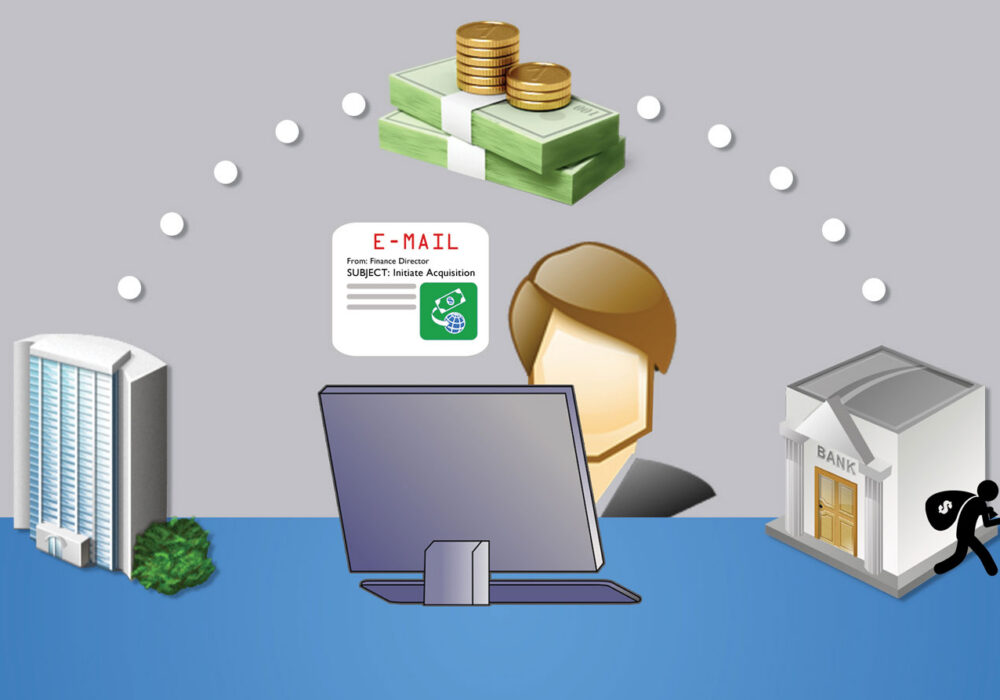
Η παραβίαση εταιρικού email (BEC) συμβαίνει όταν ένας λογαριασμός email, συχνά στο οικονομικό τμήμα μιας εταιρείας, παραβιάζεται και ελέγχεται από έναν χάκερ. Αυτό συχνά επιτυγχάνεται μέσω μιας επίθεσης ηλεκτρονικού "ψαρέματος" (phishing) που οδηγεί σε κλοπή διαπιστευτηρίων, όπως περιγράφεται στο άρθρο του CyberHoot με τίτλο " Επίθεση Ντόμινο" . Τα διαπιστευτήρια κλέβονται όταν ένα θύμα κάνει κλικ σε έναν δόλιο σύνδεσμο ηλεκτρονικού "ψαρέματος" (phishing) ή ανοίγει ένα πλαστό τιμολόγιο. Με αυτόν τον τρόπο, το θύμα μεταφέρεται σε έναν κακόβουλο αλλά πιστευτό ιστότοπο πανομοιότυπο με τον ιστότοπο του πραγματικού προμηθευτή, ο οποίος ζητά από τον χρήστη να εισάγει το email και τον κωδικό πρόσβασής του. Οι επιθέσεις BEC συχνά προέρχονται από κάποιον που ήδη γνωρίζει ο οικονομικός σας διευθυντής, πράγμα που σημαίνει ότι η διεύθυνση email αποστολής είναι στην πραγματικότητα σωστή και αναμενόμενη. Συνήθως αποδεικνύεται ότι το email του άλλου οικονομικού προσώπου έχει παραβιαστεί από χάκερ που τώρα στοχεύουν τους οικονομικούς σας υπαλλήλους. Έτσι, τα ντόμινο συνεχίζουν να πέφτουν παρέα με παρέα.
Μόλις ένας χάκερ εισέλθει στον λογαριασμό email ενός CFO, διαβάζει τα οικονομικά του email αναζητώντας τραπεζικές συναλλαγές. Χτυπάει ακριβώς την κατάλληλη στιγμή, ανακατευθύνοντας μια κανονική τραπεζική μεταφορά με δόλιες οδηγίες συνδεσμολογίας απευθείας στη συνομιλία σας μέσω email για τις συνδεσμολογίες. Η επιτυχία αυτών των απάτων εξαρτάται αποκλειστικά από το γεγονός ότι και τα δύο μέρη δεν επικυρώνουν ποτέ τις νέες οδηγίες συνδεσμολογίας εκτός email, όπως μέσω τηλεφώνου. Η μη επιβεβαίωση όλων των αλλαγών στις οδηγίες συνδεσμολογίας μέσω τηλεφώνου ή αυτοπροσώπως έχει ως αποτέλεσμα δισεκατομμύρια δολάρια να μεταφέρονται σε λογαριασμούς χάκερ σε όλο τον κόσμο κάθε χρόνο. Αυτά τα δόλια κεφάλαια σπάνια ανακτώνται. Μερικά παραδείγματα πραγματικών περιπτώσεων που δίνονται από το FBI είναι:
Το FBI και η CyberHoot σας συνιστούν να « εφαρμόσετε ένα πρόγραμμα ευαισθητοποίησης και εκπαίδευσης » για να βοηθήσετε την επιχείρησή σας να είναι τόσο ενημερωμένη όσο και προετοιμασμένη για αυτές τις επιθέσεις. Ευτυχώς, με την Παραβίαση Επιχειρηματικού Ηλεκτρονικού Ταχυδρομείου, οι προετοιμασίες είναι σχετικά απλές. Το καλύτερο μέτρο που μπορείτε να λάβετε είναι να ελέγξετε και να τεκμηριώσετε τη Διαδικασία Τραπεζικής Μεταφοράς (WTP). Για την WTP, η CyberHoot συνιστά:
Εκτός από την ύπαρξη μιας ισχυρής διαδικασίας τραπεζικών εμβασμάτων, η CyberHoot συνιστά επίσης να λάβετε υπόψη τις ακόλουθες ενέργειες:
Πηγές:
Πρόσθετες Πληροφορίες:
Το FBI εξουδετέρωσε τους χάκερ της BEC
Ποιο ήταν το πιο ακριβό κυβερνοέγκλημα του 2020;
Σχετικοί Όροι:
Ηλεκτρονικό ψάρεμα (spear phishing)
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).