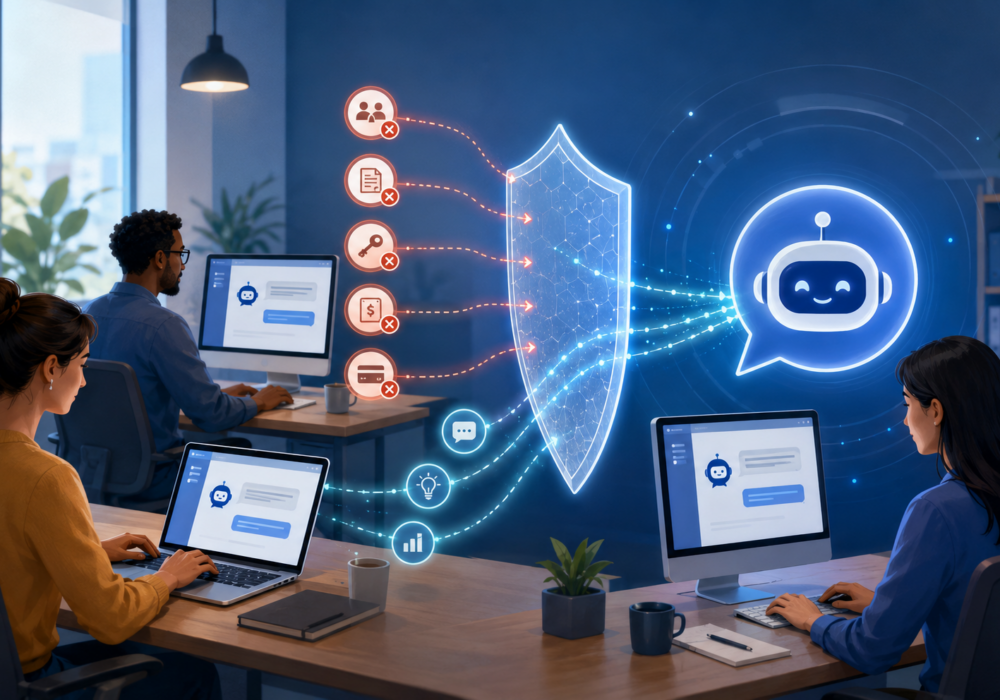
Τα εργαλεία τεχνητής νοημοσύνης εισήλθαν στην καθημερινή μας εργασία απίστευτα γρήγορα! Κάποιος στην ομάδα σας γράφει ένα email με το ChatGPT. Ένας άλλος χρησιμοποιεί έναν βοηθό τεχνητής νοημοσύνης ενσωματωμένο στο λογισμικό λογιστικής σας. Ένας τρίτος συνδέει ένα πρόσθετο τεχνητής νοημοσύνης για να επιταχύνει τις απαντήσεις των πελατών στο Chrome ή το Outlook. Τίποτα από αυτά δεν εξασφάλισε την έγκριση από το τμήμα IT και οι περισσότερες μικρές επιχειρήσεις δεν παρατήρησαν σχεδόν καθόλου την αλλαγή που συνέβαινε. Αυτή η έκρηξη στη χρήση της τεχνητής νοημοσύνης είναι ένα φυσιολογικό μέρος της λειτουργίας μιας επιχείρησης στον κόσμο σήμερα. Ωστόσο, αν μάθετε και επικεντρωθείτε στη δημιουργία μερικών συνηθειών τώρα αντί για αργότερα, ίσως απλώς αποφύγετε ορισμένες από τις προκλήσεις που βλέπουμε στους πρώτους που υιοθέτησαν την τεχνητή νοημοσύνη.
Για χρόνια, η ασφάλεια δικτύων επικεντρωνόταν στο πού πηγαίνει η κίνηση. Τα τείχη προστασίας έλεγχαν τις συνδέσεις, μπλόκαραν κακόβουλους ιστότοπους και εμπόδιζαν την είσοδο γνωστών απειλών. Αυτή η προσέγγιση λειτούργησε καλά για μεγάλο χρονικό διάστημα. Ενώ η προσέγγιση εξακολουθεί να έχει σημασία σήμερα, η Τεχνητή Νοημοσύνη προσθέτει ένα εντελώς νέο επίπεδο δραστηριοτήτων που τα περισσότερα εργαλεία δεν έμαθαν ποτέ να προσέχουν: προτροπές Τεχνητής Νοημοσύνης, μεταφορτώσεις αρχείων ευαίσθητων και κρίσιμων δεδομένων (ακόμα και IP) και αυτοματοποιημένες ενέργειες μεταξύ εφαρμογών και υπηρεσιών Τεχνητής Νοημοσύνης. Ένα τείχος προστασίας βλέπει μια σύνδεση με έναν ιστότοπο Τεχνητής Νοημοσύνης και την επιτρέπει να περάσει χωρίς να γνωρίζει ποτέ τι πληκτρολογήθηκε στο πλαίσιο. Το πλαίσιο αυτών των δραστηριοτήτων χάνεται στα περισσότερα τρέχοντα σύνολα εργαλείων ασφαλείας. Τι πρέπει λοιπόν να κάνουμε όλοι;
Τα εργαλεία τεχνητής νοημοσύνης δεν είναι ο εχθρός. Ο κίνδυνος εμφανίζεται σε αυτά που οι άνθρωποι μοιράζονται μαζί τους χωρίς να το σκεφτούν δύο φορές. Μια λίστα πελατών που έχει επικολληθεί σε ένα chatbot για βοήθεια στη μορφοποίηση. Ένα συμβόλαιο που περιέχει πληροφορίες τιμολόγησης που έχει μεταφορτωθεί σε ένα εργαλείο τεχνητής νοημοσύνης για μια γρήγορη σύνοψη. Διαπιστευτήρια σύνδεσης που έχουν επικολληθεί σε μια προτροπή κατά λάθος. Ένα βιογραφικό σημείωμα με διεύθυνση κατοικίας και αριθμό κοινωνικής ασφάλισης που έχει εισαχθεί σε ένα εργαλείο βελτίωσης βιογραφικών. Καμία από αυτές τις ενέργειες δεν φαίνεται επικίνδυνη αυτή τη στιγμή και καμία δεν απαιτεί επιβλαβή πρόθεση, αλλά η καθεμία παραδίδει ευαίσθητες πληροφορίες σε ένα σύστημα εκτός του ελέγχου σας.
Ένα πρόσφατο άρθρο στο The Hacker News περιγράφει μια ολοκληρωμένη στιγμή στην ασφάλεια δικτύων. Πριν από είκοσι πέντε χρόνια, τα τείχη προστασίας που βασίζονται σε proxy έλεγχαν το περιεχόμενο κάθε πακέτου για απειλές. Ήταν πιο ασφαλή, αλλά πολύ αργά. Η CheckPoint και άλλοι προμηθευτές κέρδισαν την αγορά με τείχη προστασίας με δυνατότητα επιθεώρησης με κατάσταση, τα οποία παρακολουθούσαν τις συνδέσεις χωρίς να διαβάζουν περιεχόμενο. Η ταχύτητα νίκησε την ασφάλεια και τα τείχη προστασίας που βασίζονται σε proxy εξαφανίστηκαν.
Τώρα, η Τεχνητή Νοημοσύνη αναγκάζει τον κλάδο να κάνει πίσω. Ένα παραδοσιακό τείχος προστασίας που παρακολουθεί έναν ιστότοπο που υποστηρίζεται από Τεχνητή Νοημοσύνη βλέπει μια κανονική, επιτρεπόμενη σύνδεση. Δεν έχει κανέναν τρόπο να καταλάβει εάν μια προτροπή διέρρευσε τη λίστα πελατών σας ή εάν ένα πρόσθετο Τεχνητής Νοημοσύνης πυροδότησε μια μη εξουσιοδοτημένη ενέργεια. Τα νέα σχέδια τείχους προστασίας που περιγράφονται στο άρθρο κάνουν αυτό που έκαναν τα τείχη προστασίας μεσολάβησης πριν από δεκαετίες: επιθεωρούν το πραγματικό περιεχόμενο που εισέρχεται και εξέρχεται από το δίκτυό σας. Η ίδια εις βάθος επιθεώρηση που εγκατέλειψε ο κλάδος για λόγους ταχύτητας είναι πλέον ένας από τους λίγους τρόπους για να δείτε τι πραγματικά στέλνουν δεδομένα οι εργαζόμενοι στην Τεχνητή Νοημοσύνη.
Φανταστείτε ένα μικρό πρακτορείο μάρκετινγκ μια συνηθισμένη Δευτέρα. Ένας υπάλληλος επικολλά ολόκληρο τον προϋπολογισμό της καμπάνιας ενός πελάτη σε ένα δωρεάν εργαλείο γραφής τεχνητής νοημοσύνης για να αναδιατυπώσει κάποιο κείμενο πιο γρήγορα. Στο βάθος του διαδρόμου, κάποιος σε λογαριασμό πληρωτέα ανεβάζει ένα τιμολόγιο προμηθευτή σε ένα εργαλείο τεχνητής νοημοσύνης για να συνοψίσει τους όρους πληρωμής, χωρίς να παρατηρήσει ότι τα τραπεζικά στοιχεία του προμηθευτή βρίσκονται ακριβώς εκεί στο αρχείο. Κανένας από τους δύο δεν έχει σκοπό να βλάψει. Και οι δύο προσπαθούν να εξοικονομήσουν δέκα λεπτά. Έτσι καταλήγουν ευαίσθητες πληροφορίες εκτός επιχείρησης χωρίς να το προσέξει κανείς.
Τα δωρεάν εργαλεία τεχνητής νοημοσύνης, κατάλληλα για καταναλωτές, συχνά διατηρούν το δικαίωμα να αποθηκεύουν ό,τι πληκτρολογείτε και να το χρησιμοποιούν για την εκπαίδευση μελλοντικών εκδόσεων του εργαλείου. Αυτός είναι ένας από τους λόγους για τους οποίους η δωρεάν έκδοση παραμένει δωρεάν. Τα επί πληρωμή επιχειρηματικά σχέδια από τις ίδιες εταιρείες συνήθως προσφέρουν ισχυρότερη προστασία απορρήτου, συμπεριλαμβανομένων επιλογών για να μην εκπαιδεύονται πλήρως τα δεδομένα σας. Πριν η ομάδα σας βασιστεί σε ένα δωρεάν εργαλείο τεχνητής νοημοσύνης για καθημερινή εργασία, αφιερώστε πέντε λεπτά για να ελέγξετε τις ρυθμίσεις του για μια επιλογή διατήρησης δεδομένων ή εξαίρεσης από την εκπαίδευση. Εάν η επιχείρησή σας χειρίζεται δεδομένα πελατών τακτικά, ένα επιχειρηματικό σχέδιο χαμηλού κόστους συχνά αποσβένει τα έξοδά του μόνο μέσω της επιπλέον προστασίας.
Δεν χρειάζεστε εταιρικό λογισμικό για να δημιουργήσετε ασφαλέστερες συνήθειες τεχνητής νοημοσύνης. Ξεκινήστε με μια σύντομη συζήτηση με την ομάδα σας σχετικά με το τι δεν πρέπει ποτέ να περιλαμβάνεται σε ένα δημόσιο εργαλείο τεχνητής νοημοσύνης: κωδικοί πρόσβασης, οικονομικά ή ιατρικά αρχεία, δεδομένα πελατών, πνευματική ιδιοκτησία και οτιδήποτε καλύπτεται από συμφωνία εμπιστευτικότητας. Καταγράψτε το σε μία σελίδα. Εξετάστε το μία φορά το τρίμηνο. Κρατήστε μια σύντομη λίστα με εγκεκριμένα εργαλεία τεχνητής νοημοσύνης, ώστε οι άνθρωποι να μην μαντεύουν ποια εμπιστεύεται η επιχείρησή σας. Μικρές, επαναλαμβανόμενες συνήθειες προστατεύουν μια επιχείρηση πιο αξιόπιστα από ένα ακριβό εργαλείο που κανείς δεν καταλαβαίνει. Η βιβλιοθήκη εγγράφων του CyberHoot διαθέτει μια έτοιμη πολιτική αποδεκτής χρήσης τεχνητής νοημοσύνης για να την επεξεργαστείτε και να ξεκινήσετε.
Πριν επικολλήσετε οτιδήποτε σε ένα εργαλείο τεχνητής νοημοσύνης, κάντε μια παύση για μια ενδοσκόπηση: θα νιώθατε άνετα αν αυτό το μήνυμα έφτανε στα εισερχόμενα ενός αγνώστου αύριο; Εάν η απάντηση είναι όχι, παραλείψτε το και επεξεργαστείτε ξανά το αίτημα χωρίς τις ευαίσθητες λεπτομέρειες. Ανωνυμοποιήστε τα δεδομένα, αυτό που συχνά αναζητάτε δεν είναι τα ίδια τα δεδομένα που χειραγωγούνται (μερικές φορές αυτός είναι ο στόχος), αλλά μάλλον η μορφοποίηση και η σαφής επικοινωνία με έναν πελάτη σε ένα email που χρειάζεται περισσότερη ενσυναίσθηση ή συνοπτικότητα. Η ανάπτυξη αυτών των συνηθειών για να επιβραδύνετε, να αξιολογείτε τι επικολλάτε, διαρκεί μόνο δευτερόλεπτα από τη στιγμή που γίνεται ρουτίνα και εντοπίζει την πιο επικίνδυνη κοινοποίηση πριν συμβεί.
Κάθε ομάδα βελτιώνεται στον εντοπισμό επικίνδυνων συνηθειών Τεχνητής Νοημοσύνης μέσω εξάσκησης, θετικών ανταμοιβών για καλές συμπεριφορές, υπερβολικής τιμωρίας ή δημόσιας καταγγελίας. Όταν κάποιος μοιράζεται μια ανησυχία σχετικά με ένα εργαλείο Τεχνητής Νοημοσύνης που χρησιμοποίησε, αντιμετωπίστε την ως ευκαιρία να μάθετε μαζί, όχι ως λάθος να την καταγγείλετε. Ορισμένες ομάδες αφιερώνουν πέντε λεπτά σε μια εβδομαδιαία συνάντηση για μια παρουσίαση και συζήτηση για την Τεχνητή Νοημοσύνη, όπου ο καθένας μοιράζεται ένα εργαλείο που δοκίμασε και οτιδήποτε εκπληκτικό το έκανε. Η αυτοπεποίθηση αυξάνεται όταν οι άνθρωποι αισθάνονται ασφαλείς να κάνουν ερωτήσεις και η αυτοπεποίθηση μετατρέπεται σε καλύτερες αποφάσεις με την πάροδο του χρόνου.
Επιλέξτε ένα εργαλείο Τεχνητής Νοημοσύνης που θα χρησιμοποιήσει η ομάδα σας αυτήν την εβδομάδα και συζητήστε το μαζί για δέκα λεπτά. Επαληθεύστε τη συμφωνία χρήσης και εκπαίδευσης εργαλείων Τεχνητής Νοημοσύνης για να βεβαιωθείτε ότι βρίσκεστε στο επίπεδο άδειας χρήσης που προστατεύει τα δεδομένα σας από την εκπαίδευση της Τεχνητής Νοημοσύνης σχετικά με το πώς να βελτιωθεί στις εργασίες της. Ρωτήστε την ομάδα σας τι πληκτρολογείται σε αυτό και συμφωνήστε για τους τύπους δεδομένων που πρέπει να αποφύγετε την κοινοποίηση στην Τεχνητή Νοημοσύνη στο μέλλον. Ελέγξτε τις ρυθμίσεις του εργαλείου για μια επιλογή απορρήτου δεδομένων ενώ ασχολείστε με αυτό. Κατεβάστε το AI AUP του CyberHoot και ξεκινήστε να το ενημερώνετε για να καθοδηγείτε και να διέπετε το προσωπικό σας. Μικρές συζητήσεις σαν αυτή δημιουργούν συνήθειες ασφαλείας που οι άνθρωποι συνεχίζουν να χρησιμοποιούν και η καθεμία κάνει την επιχείρησή σας λίγο ασφαλέστερη από ό,τι ήταν χθες.
Μήπως α firewall δείτε τι πληκτρολογούν οι υπάλληλοι σε εργαλεία τεχνητής νοημοσύνης;
Όχι. Ένα παραδοσιακό τείχος προστασίας βλέπει τη σύνδεση με έναν ιστότοπο τεχνητής νοημοσύνης και την επιτρέπει χωρίς να διαβάσει το ίδιο το μήνυμα. Δεν έχει τρόπο να διαπιστώσει εάν κάποιος έχει επικολλήσει μια λίστα πελατών ή έναν κωδικό πρόσβασης στο πλαίσιο. Τα νεότερα σχέδια τείχους προστασίας ελέγχουν το περιεχόμενο που ρέει μέσα και έξω, κάτι που είναι ένας από τους λίγους τρόπους για να δείτε ποια δεδομένα στέλνει η ομάδα σας στην τεχνητή νοημοσύνη.
Τι είδους ευαίσθητα δεδομένα διαρρέουν κατά λάθος σε εργαλεία τεχνητής νοημοσύνης;
Οι συνηθισμένες διαρροές προέρχονται από καθημερινές εργασίες. Οι εργαζόμενοι επικολλούν λίστες πελατών για βοήθεια στη μορφοποίηση, ανεβάζουν συμβόλαια που περιέχουν τιμές, αποστέλλουν βιογραφικά με οικιακές διευθύνσεις και αριθμούς κοινωνικής ασφάλισης ή συνοψίζουν τιμολόγια που περιλαμβάνουν τραπεζικά στοιχεία προμηθευτών. Κανένα από αυτά δεν σας φαίνεται επικίνδυνο αυτή τη στιγμή και το καθένα παραδίδει ιδιωτικά δεδομένα σε ένα σύστημα εκτός του ελέγχου σας.
Τα δωρεάν εργαλεία τεχνητής νοημοσύνης εκπαιδεύονται στις πληροφορίες που πληκτρολογείτε;
Συχνά, ναι. Τα δωρεάν εργαλεία τεχνητής νοημοσύνης για καταναλωτές διατηρούν συχνά το δικαίωμα να αποθηκεύουν τα δεδομένα σας και να τα χρησιμοποιούν για τη βελτίωση μελλοντικών εκδόσεων. Τα επί πληρωμή επιχειρηματικά σχέδια από τις ίδιες εταιρείες συνήθως προσφέρουν... ισχυρότερη ιδιωτικότητα, συμπεριλαμβανομένης μιας επιλογής για να μην συμπεριλαμβάνονται τα δεδομένα σας στην εκπαίδευση. Ελέγξτε τις ρυθμίσεις για τη διατήρηση δεδομένων ή την εξαίρεση από την εκπαίδευση, προτού η ομάδα σας βασιστεί σε ένα δωρεάν εργαλείο για την καθημερινή εργασία.
Ποιος είναι ο απλούστερος τρόπος για μια μικρή επιχείρηση να μειώσει τη διαρροή δεδομένων τεχνητής νοημοσύνης;
Ξεκινήστε με έναν κανόνα μίας σελίδας που να απαριθμεί τι δεν πρέπει ποτέ να καταχωρείται σε ένα δημόσιο εργαλείο τεχνητής νοημοσύνης: κωδικοί πρόσβασης, οικονομικά ή ιατρικά αρχεία, δεδομένα πελατών, πνευματικής ιδιοκτησίαςκαι οτιδήποτε υπόκειται σε συμφωνία εμπιστευτικότητας. Διατηρήστε μια σύντομη λίστα με εγκεκριμένα εργαλεία, ώστε να μην μαντεύουν οι χρήστες. Εξετάστε και τα δύο μία φορά το τρίμηνο. Μικρές, επαναλαμβανόμενες συνήθειες προστατεύουν μια επιχείρηση πιο αξιόπιστα από ένα ακριβό εργαλείο.
Γιατί επιστρέφουν τα τείχη προστασίας που ελέγχουν περιεχόμενο;
Πριν από είκοσι πέντε χρόνια, τα τείχη προστασίας που βασίζονται σε proxy διάβαζαν το περιεχόμενο κάθε πακέτου για απειλές. Ήταν ασφαλή αλλά αργά, επομένως η αγορά στράφηκε σε έλεγχο κατάστασης, ο οποίος παρακολουθεί τις συνδέσεις χωρίς να διαβάζει το περιεχόμενο. Η Τεχνητή Νοημοσύνη άλλαξε την εικόνα. Ένα τείχος προστασίας βλέπει πλέον μια επιτρεπόμενη σύνδεση σε έναν ιστότοπο Τεχνητής Νοημοσύνης χωρίς να βλέπει τα δεδομένα που εξέρχονται, επομένως ο κλάδος επιστρέφει στο... εις βάθος επιθεώρηση περιεχομένου.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Θυμάμαι τις πρώτες μέρες του...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Το ιστολόγιο αυτής της εβδομάδας έχει...
Διαβάστε περισσότερα
Κάθε τόσο, ένα κακόβουλο λογισμικό συνοδεύεται από ένα αρκετά έξυπνο κόλπο που κάνει τους ερευνητές ασφαλείας να σταματήσουν και...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

