Το WhatsApp , μια εταιρεία που ανήκει στο Facebook, είναι μια εφαρμογή για κινητά που επιτρέπει στους χρήστες να στέλνουν μηνύματα κειμένου, φωνητικές κλήσεις και να μοιράζονται έγγραφα με άλλους χρήστες του WhatsApp. Μπορεί να αναρωτιέστε γιατί η εφαρμογή ακούγεται οικεία, πιθανότατα οφείλεται στην επίθεση του Jeff Bezos το 2018, όπου το τηλέφωνό του χάκερ και ο εισβολέας έκλεψε προσωπικά δεδομένα αξίας GB. Αυτό οδήγησε στη δημοσιοποίηση ενοχοποιητικών φωτογραφιών του Bezos με την ερωμένη του, σε ένα πολύ δημόσιο διαζύγιο και σε μια ανακοίνωση του Chris Rock στα Όσκαρ , όλα λόγω μιας κυβερνοεπίθεσης που αφορούσε το WhatsApp. Το WhatsApp εργάζεται για να βελτιώσει τη φήμη του όσον αφορά την ασφάλεια από την επίθεση του Bezos το 2018.
Στις 10 Σεπτεμβρίου 2021, το WhatsApp ανακοίνωσε ότι θα λανσάρει υποστήριξη για κρυπτογραφημένα αντίγραφα ασφαλείας συνομιλιών από άκρο σε άκρο στο cloud για χρήστες Android και iOS, ανοίγοντας τον δρόμο για την αποθήκευση πληροφοριών όπως μηνύματα συνομιλίας και φωτογραφίες στο Apple iCloud ή το Google Drive με κρυπτογραφικά ασφαλή τρόπο. Όταν εφαρμοστεί σωστά, η κρυπτογράφηση από άκρο σε άκρο μπορεί να αποτρέψει τους υπαλλήλους του WhatsApp από το να παρακολουθούν τους χρήστες του. Κανονικά, αυτό δεν θα αποτελούσε πρόβλημα, αλλά όταν εκδίδεται κλήτευση στο What's App, πρέπει να συμμορφωθούν εάν είναι σε θέση. Η κρυπτογράφηση από άκρο σε άκρο εμποδίζει ακόμη και τους υπαλλήλους του WhatsApp να καταγράφουν και να παραδίδουν αυτά τα ιστορικά μηνυμάτων συνομιλίας στις αρχές.
Το 2016 , το WhatsApp ενεργοποίησε την κρυπτογράφηση End-to-End (E2EE) για προσωπικά μηνύματα, κλήσεις, βιντεοκλήσεις και πολυμέσα μεταξύ αποστολέων και παραληπτών. Το πρόβλημα με αυτήν τη λύση E2EE σχετίζεται με τα αντίγραφα ασφαλείας των δεδομένων των χρηστών στο cloud. Κατά τη μεταφορά συνομιλιών ή δεδομένων από συσκευές χρηστών, οι ίδιες προστασίες ασφαλείας E2EE δεν ήταν δυνατές, με αποτέλεσμα τα αντίγραφα ασφαλείας να είναι αναγνώσιμα από το προσωπικό του WhatsApp, κυβερνητικές υπηρεσίες με κλήτευση, τους ίδιους τους παρόχους cloud, ακόμη και από χάκερ εντός δικτύων παρόχων cloud.
Η προαιρετική λειτουργία θα τεθεί σε λειτουργία τον Σεπτέμβριο του 2021, αλλά θα λειτουργεί μόνο στις κύριες συσκευές που είναι συνδεδεμένες με τον λογαριασμό ενός χρήστη και όχι σε συνοδευτικές συσκευές όπως επιτραπέζιους ή φορητούς υπολογιστές που απλώς αντικατοπτρίζουν το περιεχόμενο του WhatsApp στα τηλέφωνα. Το WhatsApp έκανε μια δήλωση σε μια λευκή βίβλο:
«Με την εισαγωγή των κρυπτογραφημένων αντιγράφων ασφαλείας από άκρο σε άκρο, το WhatsApp δημιούργησε ένα Backup Key Vault βασισμένο σε HSM (Hardware Security Module) για την ασφαλή αποθήκευση κλειδιών κρυπτογράφησης ανά χρήστη για αντίγραφα ασφαλείας των χρηστών σε χώρο αποθήκευσης που δεν επιτρέπει την παραβίαση, εξασφαλίζοντας έτσι ισχυρότερη ασφάλεια του ιστορικού μηνυμάτων των χρηστών.»
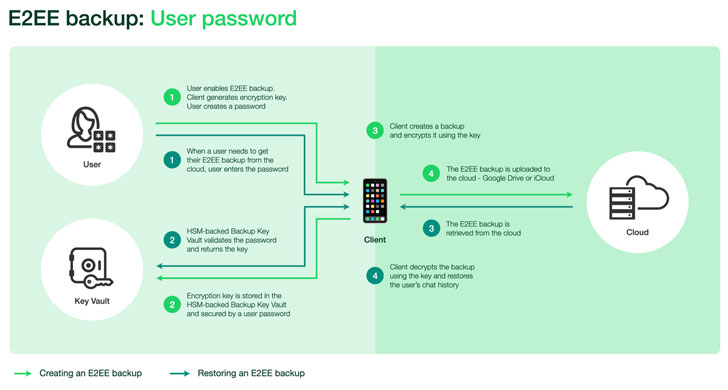
Με ενεργοποιημένα τα κρυπτογραφημένα αντίγραφα ασφαλείας από άκρο σε άκρο, πριν από την αποθήκευση των αντιγράφων ασφαλείας στο cloud, η εφαρμογή κρυπτογραφεί τα μηνύματα συνομιλίας και όλα τα δεδομένα μηνυμάτων (κείμενα, φωτογραφίες, βίντεο κ.λπ.) χρησιμοποιώντας ένα τυχαίο κλειδί που δημιουργείται στη συσκευή του χρήστη. Το κλειδί που δημιουργείται από τη συσκευή και κρυπτογραφεί το αντίγραφο ασφαλείας ασφαλίζεται με έναν κωδικό πρόσβασης που παρέχεται από τον χρήστη, ο οποίος αποθηκεύεται στο θησαυροφυλάκιο για να επιτρέπει την εύκολη ανάκτηση σε περίπτωση κλοπής της συσκευής.
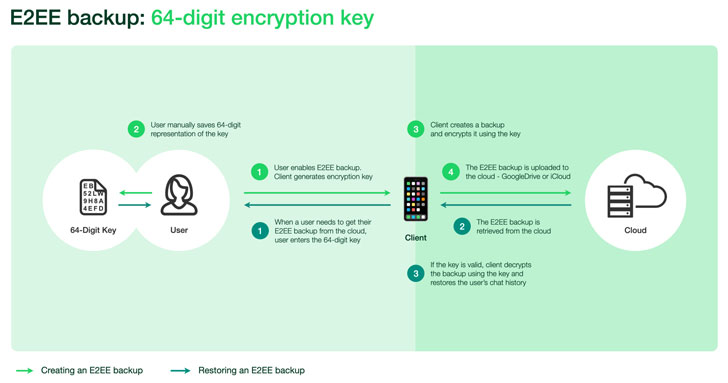
Εναλλακτικά, οι χρήστες έχουν την επιλογή να παρέχουν ένα 64ψήφιο κλειδί κρυπτογράφησης αντί για κωδικό πρόσβασης, αλλά σε αυτό το σενάριο, το κλειδί κρυπτογράφησης θα πρέπει να αποθηκευτεί χειροκίνητα, δεδομένου ότι δεν θα αποστέλλεται πλέον στο HSM Backup Key Vault. Όταν ένας κάτοχος λογαριασμού χρειάζεται πρόσβαση στο αντίγραφο ασφαλείας του, μπορεί να το κάνει με τη βοήθεια του κωδικού πρόσβασης ή του 64ψήφιου κλειδιού, το οποίο, στη συνέχεια, χρησιμοποιείται για την ανάκτηση του κλειδιού κρυπτογράφησης από το αντίγραφο ασφαλείας και την αποκρυπτογράφηση των αντιγράφων ασφαλείας.
Το θησαυροφυλάκιο είναι γεωγραφικά διασκορπισμένο σε πέντε κέντρα δεδομένων και είναι υπεύθυνο για την επιβολή της επαλήθευσης κωδικού πρόσβασης, καθώς και για την μη προσβασιμότητα του κλειδιού μετά από έναν καθορισμένο αριθμό ανεπιτυχών προσπαθειών σύνδεσης, μειώνοντας την πιθανότητα επιθέσεων βίας.
Εάν είστε χρήστης του WhatsApp, θα πρέπει να αποφεύγετε τη χρήση του WhatsApp μέχρι να κυκλοφορήσει αυτή η νέα λειτουργία. Μόλις κυκλοφορήσει η λειτουργία, η CyberHoot συνιστά την ενεργοποίηση αυτής της προαιρετικής λειτουργίας για να μειωθεί η πιθανότητα παραβίασης του απορρήτου δεδομένων.
Ενώ περιμένετε να κυκλοφορήσει η νέα λειτουργία ασφαλείας What's App E2EE, είναι σημαντικό να εφαρμόσετε τις ακόλουθες συστάσεις για το CyberHoot:
Πηγές:
Επιπλέον αναγνώσεις:
Ο Τζεφ Μπέζος και το ελάττωμα ασφαλείας του WhatsApp
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

