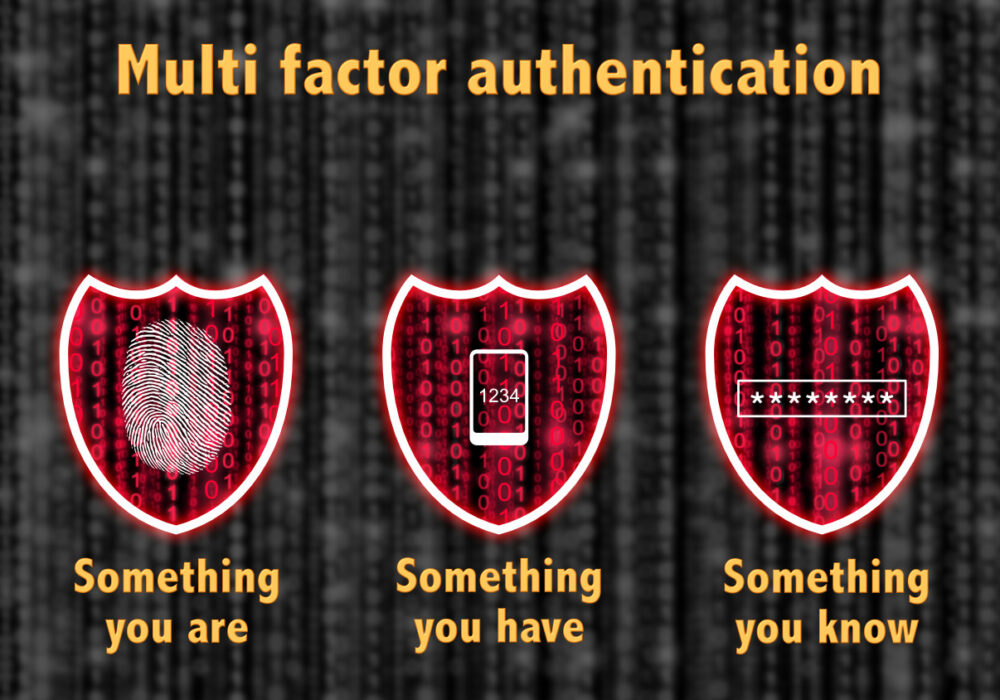
Ως βετεράνοι της κυβερνοασφάλειας, οι CyberHoot vCISO έχουν δει την εξέλιξη των τεχνικών πολυπαραγοντικής επαλήθευσης ταυτότητας (MFA) με την πάροδο των ετών. Ενώ η MFA που βασίζεται σε SMS έχει χρησιμοποιηθεί ευρέως για την ευκολία και την υλοποίησή της, παρουσιάζει αρκετές ευπάθειες που μπορούν να εκμεταλλευτούν οι εισβολείς. Σε αυτό το ιστολόγιο, θα συζητήσουμε τους κινδύνους που σχετίζονται με την MFA που βασίζεται σε SMS, όπως η έλλειψη κρυπτογράφησης, οι διακοπές δικτύου, οι επιθέσεις SS7, η κοινωνική μηχανική και η ανταλλαγή SIM. Επιπλέον, θα προτείνουμε εναλλακτικές λύσεις MFA που παρέχουν καλύτερη ασφάλεια.
Η MFA που βασίζεται σε SMS είναι ευάλωτη σε διάφορους τύπους επιθέσεων, καθιστώντας την λιγότερο ασφαλή από άλλες μεθόδους MFA. Η έλλειψη κρυπτογράφησης στα μηνύματα SMS, ο κίνδυνος επιθέσεων SS7, η κοινωνική μηχανική και η ανταλλαγή SIM είναι σημαντικοί κίνδυνοι που σχετίζονται με την MFA που βασίζεται σε SMS.
Τα μηνύματα SMS δεν είναι κρυπτογραφημένα και, ως εκ τούτου, μπορούν να υποκλαπούν και να διαβαστούν από τους εισβολείς. Εάν το μήνυμα SMS περιέχει ευαίσθητες πληροφορίες, όπως έναν εξαψήφιο κωδικό ελέγχου ταυτότητας, μπορεί να χρησιμοποιηθεί από τους εισβολείς για να αποκτήσουν πρόσβαση στον στοχευμένο λογαριασμό.
Τα δίκτυα κινητής τηλεφωνίας δεν είναι άτρωτα σε διακοπές δικτύου που καθιστούν τα SMS μη διαθέσιμα. Τέτοιες διακοπές, αν και σπάνιες, μπορούν να συμβούν ενώ το Διαδίκτυο παραμένει ενεργό και λειτουργεί, εμποδίζοντάς σας έτσι να αποκτήσετε πρόσβαση στους κρίσιμους λογαριασμούς σας σε περίπτωση έκτακτης ανάγκης.
Το SS7 σημαίνει Signaling System 7, ένα πρωτόκολλο που αναπτύχθηκε για πρώτη φορά το 1988 και ενημερώθηκε τελευταία φορά το 1993 (πριν από 30 χρόνια). Χρησιμοποιείται από εταιρείες τηλεπικοινωνιών για την ανταλλαγή πληροφοριών μεταξύ δικτύων κινητής τηλεφωνίας. Οι χάκερ μπορούν να εκμεταλλευτούν τα τρωτά σημεία του SS7 για να υποκλέψουν και να ανακατευθύνουν μηνύματα SMS που προορίζονται για τον παραλήπτη. Αυτή η επίθεση είναι γνωστή ως επίθεση SS7. Επιτρέπει στους εισβολείς να υποκλέψουν τη διαδικασία MFA και να αποκτήσουν πρόσβαση στα διαπιστευτήρια 2ου παράγοντα των στοχευμένων λογαριασμών. Σε συνδυασμό με έναν επαναχρησιμοποιούμενο κωδικό πρόσβασης, οι χάκερ μπορούν να αποκτήσουν πρόσβαση σε κρίσιμους λογαριασμούς χρησιμοποιώντας αυτήν τη μορφή προστασίας MFA.
Η κοινωνική μηχανική είναι μια τακτική που χρησιμοποιούν οι εισβολείς για να ξεγελάσουν άτομα ώστε να αποκαλύψουν εμπιστευτικές πληροφορίες. Στην περίπτωση της επίθεσης μέσω SMS μέσω MFA, οι εισβολείς μπορούν να επικοινωνήσουν με τον πάροχο κινητής τηλεφωνίας του θύματος και να μιμηθούν το θύμα για να λάβουν την κάρτα SIM που σχετίζεται με τον αριθμό τηλεφώνου του θύματος. Με την κάρτα SIM, ο εισβολέας μπορεί να λάβει μηνύματα SMS που προορίζονται για το θύμα, παρακάμπτοντας τη διαδικασία MFA και αποκτώντας πρόσβαση στον στοχευμένο λογαριασμό. Μια άλλη μορφή επίθεσης με κάρτα SIM ονομάζεται SIM-Swapping, την οποία θα εξετάσουμε τώρα.
Η ανταλλαγή SIM είναι μια τεχνική που χρησιμοποιείται από τους εισβολείς για να αποκτήσουν τον έλεγχο του αριθμού τηλεφώνου ενός θύματος. Οι εισβολείς μπορούν να μιμηθούν το θύμα για να πείσουν τον πάροχο υπηρεσιών κινητής τηλεφωνίας να μεταφέρει τον αριθμό τηλεφώνου του θύματος σε μια κάρτα SIM που έχει στην κατοχή του. Με τον έλεγχο του αριθμού τηλεφώνου του θύματος, ο εισβολέας αποκτά πρόσβαση στον δεύτερο παράγοντα, έναν κωδικό SMS, και αποκτά πρόσβαση στον στοχευμένο λογαριασμό με τον εκτεθειμένο, επαναχρησιμοποιημένο ή παραβιασμένο κωδικό πρόσβασης λογαριασμού.
Αυτοί αντιπροσωπεύουν τους πέντε κορυφαίους κινδύνους για τον έλεγχο ταυτότητας πολλαπλών παραγόντων που βασίζεται σε SMS. Ας στρέψουμε την προσοχή μας στις βέλτιστες πρακτικές που πρέπει να ακολουθήσετε εάν πρέπει να χρησιμοποιήσετε το SMS MFA, παρόλο που η CyberHoot σας συνιστά να μην το κάνετε πλέον. Στη συνέχεια, θα σας προσφέρουμε εναλλακτικές μεθόδους MFA που είναι πολύ ασφαλέστερες από το MFA που βασίζεται σε SMS.
Παρά τα τρωτά σημεία του, το MFA που βασίζεται σε SMS μπορεί να παρέχει ένα επιπλέον επίπεδο ασφάλειας όταν χρησιμοποιείται σωστά. Ακολουθούν ορισμένες βέλτιστες πρακτικές που μπορούν να βοηθήσουν στον μετριασμό των κινδύνων που σχετίζονται με το MFA που βασίζεται σε SMS:
Για την ενίσχυση της ασφάλειας του MFA, υπάρχουν αρκετές εναλλακτικές λύσεις που είναι πιο ασφαλείς από το MFA που βασίζεται σε SMS. Ακολουθούν ορισμένα παραδείγματα:
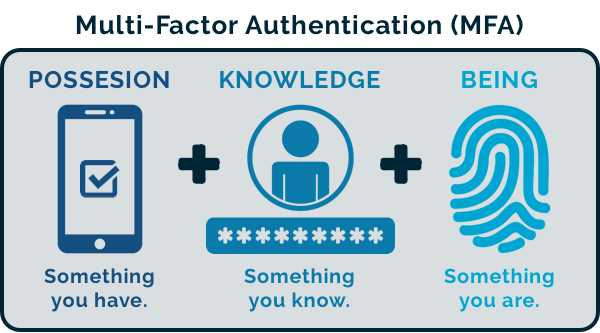
Η MFA που βασίζεται σε SMS έχει χρησιμοποιηθεί ευρέως για την παροχή ενός πρόσθετου επιπέδου ασφάλειας, αλλά παρουσιάζει σημαντικά τρωτά σημεία που μπορούν να εκμεταλλευτούν οι εισβολείς. Η έλλειψη κρυπτογράφησης, οι διακοπές δικτύου, οι επιθέσεις SS7, η κοινωνική μηχανική και η ανταλλαγή SIM είναι όλοι κίνδυνοι που σχετίζονται με την MFA που βασίζεται σε SMS. Ενώ υπάρχουν βέλτιστες πρακτικές που μπορούν να βοηθήσουν στον μετριασμό αυτών των κινδύνων, υπάρχουν εναλλακτικές λύσεις MFA που παρέχουν καλύτερη ασφάλεια, όπως εφαρμογές ελέγχου ταυτότητας για κινητά, διακριτικά υλικού και βιομετρική πιστοποίηση.
Ως βετεράνοι στον τομέα της κυβερνοασφάλειας, η CyberHoot συνιστά σε άτομα και οργανισμούς να εξετάσουν αυτές τις εναλλακτικές λύσεις για να βελτιώσουν την ασφάλειά τους και να προστατεύσουν τις ευαίσθητες πληροφορίες και τα περιουσιακά τους στοιχεία.
Επιπλέον Ανάγνωση: Ιστορίες από την Κρύπτη σχετικά με τους Κινδύνους της MFA που βασίζεται σε SMS
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

