Σημείωση Συντάκτη: 3/13/2023: Αυτό το άρθρο έχει μετατραπεί σε μια σειρά 2 άρθρων. Στο Μέρος 1 παρακάτω εξερευνούμε τα ελάχιστα απαραίτητα εργαλεία κυβερνοασφάλειας που χρειάζεται κάθε MSP. Στο Μέρος 2 εμβαθύνουμε στα εργαλεία κυβερνοασφάλειας που εστιάζουν 1) στην ανίχνευση επιθέσεων, 2) στην αντιμετώπιση περιστατικών και 3) στον περιορισμό των επιπτώσεων μιας παραβίασης.
Τα 10 κορυφαία εργαλεία που χρειάζεται κάθε MSP στην εργαλειοθήκη του (Μέρος 1)
Αυτό το άρθρο εμβαθύνει στα 10 κορυφαία εργαλεία που χρειάζεται κάθε MSP στην εργαλειοθήκη του. Χωρίς αυτά τα εργαλεία, ενδέχεται να αφήνετε την εταιρεία σας ή τους πελάτες σας εκτεθειμένους σε παραβιάσεις. Αντιμετωπίστε αυτά τα στοιχεία στην τεχνολογική σας στοίβα για να δημιουργήσετε ένα ισχυρό, εις βάθος πρόγραμμα κυβερνοασφάλειας με έμφαση στην άμυνα. Είναι σημαντικό να σημειωθεί ότι ακόμη και με αυτά τα εργαλεία, δεν μπορούν να εξαλειφθούν πλήρως όλοι οι κίνδυνοι. Παρ' όλα αυτά, η ενσωμάτωση καθενός από αυτά τα εργαλεία στο πρόγραμμα κυβερνοασφάλειας είναι ζωτικής σημασίας.
Διοικητικά εργαλεία:
Εκπαίδευση Ευαισθητοποίησης: Οι απειλές από χάκερ συνεχίζουν να εξελίσσονται τόσο σε επίπεδο πολυπλοκότητας όσο και σε επίπεδο ζημιάς που προκαλούν. Το ransomware δεν κρυπτογραφεί πλέον απλώς τα αρχεία σας επειδή οι χάκερ γνωρίζουν ότι μπορούν να αποκατασταθούν με αντίγραφα ασφαλείας με συγκεκριμένες εκδόσεις. Αντίθετα, το ransomware διεισδύει στα δεδομένα σας και τα δημοσιεύει στο διαδίκτυο, δημιουργώντας μεγάλους εφιάλτες στον κυβερνοχώρο για όλους τους εμπλεκόμενους.
Πολιτικές και Διαδικασίες Διακυβέρνησης: Κάθε εταιρεία πρέπει να διέπει τους εργαζομένους με πολιτικές και διαδικασίες που καθοδηγούν τη συμπεριφορά τους όταν η τεχνολογία δεν μπορεί. Χρειάζεστε μια πολιτική κωδικών πρόσβασης και μια πολιτική διαχείρισης πληροφοριών. Χρειάζεστε επίσης μια διαδικασία ειδοποίησης για τρωτά σημεία και μια διαδικασία διαχείρισης περιστατικών κυβερνοασφάλειας. Αυτές οι πολιτικές και οι διαδικασίες σας καθοδηγούν με επαναλήψιμο, βήμα προς βήμα χειρισμό πιθανών περιστατικών.
Διαδραστικός έλεγχος ηλεκτρονικού "ψαρέματος" (phishing testing) και Δοκιμές ηλεκτρονικού "ψαρέματος" (phishing) που βασίζονται σε επιθέσεις ΑσκήσειςΟι παραδοσιακές δοκιμές ηλεκτρονικού "ψαρέματος" (phishing) που βασίζονται σε επιθέσεις είναι δύσκολο να εκτελεστούν και οδηγούν σε κακά αποτελέσματα και εμπειρίες για τους τελικούς χρήστες σας. Δεν έχουν σχεδιαστεί για να βοηθήσουν τους υπαλλήλους σας να μάθουν. Ωστόσο, οι νέες διαδραστικές ασκήσεις δοκιμών ηλεκτρονικού "ψαρέματος" (phishing) μπορούν να σας προσφέρουν πιο θετικά, εκπαιδευτικά αποτελέσματα. Σας παρέχουν επίσης ισχυρές μετρήσεις για να αναφέρετε στο συμβούλιο συμβούλων και στον οικονομικό διευθυντή/διευθύνοντα σύμβουλο. Παρακολουθούν τη συμμόρφωση με το 100%, αποδεικνύοντας ότι όλοι στην εταιρεία σας ολοκλήρωσαν την άσκηση. Τέλος, το κάνουν αυτό χωρίς να χρειάζεται να ξοδεύετε ώρες ρυθμίζοντας την καταχώριση επιτρεπόμενων παραμέτρων, τις κεφαλίδες X ή τα σενάρια PowerShell. Είναι σημαντικό να δοκιμάζετε τους χρήστες με σενάρια δοκιμών ηλεκτρονικού "ψαρέματος" που βασίζονται σε επιθέσεις σε πραγματικό κόσμο. Αυτός ο έλεγχος λογικής διασφαλίζει ότι οι υπάλληλοί σας εφαρμόζουν τις γνώσεις που απέκτησαν σε εκπαιδευτικά βίντεο για το ηλεκτρονικό "ψάρεμα" ή από διαδραστικές ασκήσεις.
Τεχνικά εργαλεία:
προστασίας από ιούς και Ανίχνευση και απόκριση τελικού σημείουΤα εργαλεία προστασίας τερματικών σημείων επόμενης γενιάς αποτελούν βασικό στοιχείο της κυβερνοασφάλειας. Η παρακολούθηση σε πραγματικό χρόνο σάς βοηθά να εντοπίζετε γρήγορα πότε οι χάκερ απειλούν να παρακάμψουν τα τεχνικά σας στοιχεία ελέγχου. SOC Η παρακολούθηση και η ταχεία αντίδραση σε περιστατικά θα μπορούσαν να βοηθήσουν στον μετριασμό μιας παραβίασης προτού αυτή προλάβει να επεκταθεί.
Αντίγραφα ασφαλείας με βάση την έκδοσηΗ δημιουργία αντιγράφων ασφαλείας κρίσιμων δεδομένων απαιτεί να γνωρίζετε πού βρίσκονται και γιατί είναι σημαντικά. Αυτό συνδέεται με τις πολιτικές διακυβέρνησής σας (Πολιτική Χειρισμού Πληροφοριών). Αυτές υπαγορεύουν προστασίες για τα πιο ευαίσθητα και κρίσιμα δεδομένα σας, συμπεριλαμβανομένης της δημιουργίας αντιγράφων ασφαλείας. Βεβαιωθείτε ότι οι πάροχοι cloud σας δημιουργούν αντίγραφα ασφαλείας εκδόσεων για προστασία από συμβάντα κρυπτογράφησης ransomware.
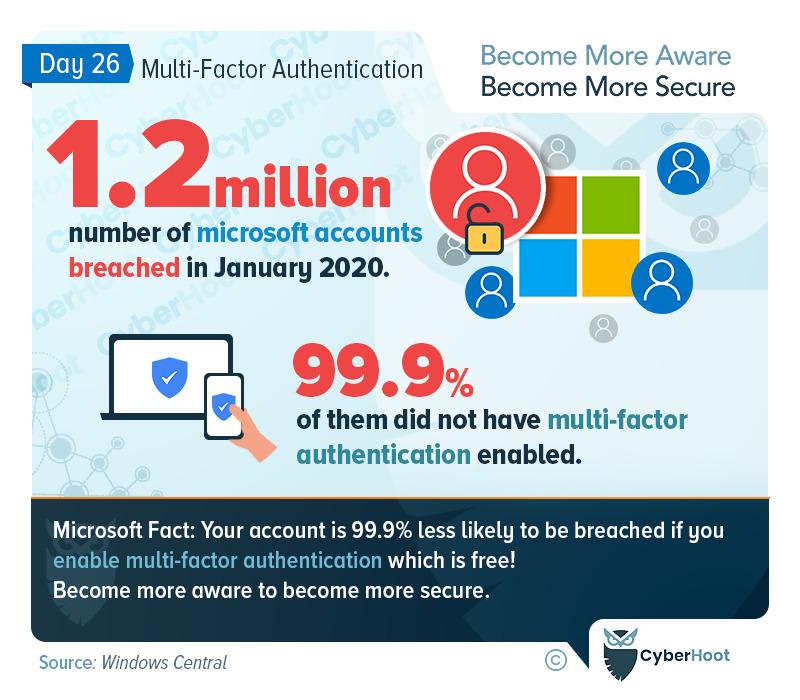
Έλεγχος ταυτότητας πολλαπλών παραγόντων (Δείτε τα στατιστικά στοιχεία infographic της Microsoft παρακάτω)Ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA), γνωστός και ως έλεγχος ταυτότητας δύο παραγόντων, αποτελεί βασικό στοιχείο ισχυρών προγραμμάτων κυβερνοασφάλειας. Ακόμα και οι εργαζόμενοι που υποχρεούνται να χρησιμοποιούν έναν διαχειριστή κωδικών πρόσβασης θα επαναχρησιμοποιήσουν κωδικούς πρόσβασης. Η μόνη γραμμή άμυνας που λειτουργεί είναι η MFA. Χρησιμοποιήστε την σε κάθε λογαριασμό SaaS και πρόσβασης στο Διαδίκτυο που έχετε.
το Password ManagerΟι επαγγελματίες στον τομέα της κυβερνοασφάλειας μας λένε ότι το 90% ή περισσότερο των παραβιάσεων οφείλεται σε ανθρώπινο λάθος. Το 63% αυτών μπορεί να οφείλεται σε κακή υγιεινή κωδικών πρόσβασης με τους υπαλλήλους σας. Ο μόνος τρόπος για να αντιμετωπίσετε αυτόν τον κίνδυνο είναι μέσω της υιοθέτησης του Password Manager. Ωστόσο, βεβαιωθείτε ότι επιλέγετε μια λύση που υποβάλλεται σε πολλαπλούς εξωτερικούς ελέγχους και δοκιμές διείσδυσης τρίτων, όπως... που περιγράφονται σε αυτό το άρθρο.
Προστασία DNS από μηδενικές ημέρες, φιλτράρισμα περιεχομένου και κακόβουλους ιστότοπουςΟι χρήστες θα κάνουν κλικ σε οποιονδήποτε ενδιαφέροντα σύνδεσμο εμφανίζεται μπροστά τους. Οι Υπηρεσίες DNS ή Domain Name Services είναι ο τρόπος με τον οποίο οι χρήστες φτάνουν σε έναν ιστότοπο που τους ενδιαφέρει. Οι προστασίες DNS από προμηθευτές όπως η Cisco (Umbrella) και η Webroot (ενσωματωμένη στο προϊόν AV τους) μπορούν να βοηθήσουν. Αποτρέπουν τους χρήστες από το να επισκέπτονται παραβιασμένους ή κακόβουλους ιστότοπους όταν λαμβάνεται ένα αίτημα DNS για τέτοιους ιστότοπους εκτός ορίων. Αυτή η εις βάθος προστασία παρέχει επίσης φιλτράρισμα περιεχομένου που εμποδίζει τους χρήστες να επισκέπτονται τυχαία ακατάλληλους ιστότοπους.
Αυτοματοποιημένη διαχείριση ενημερώσεων κώδικαΤα αυτοματοποιημένα εργαλεία, γνωστά ως Απομακρυσμένη Παρακολούθηση και Διαχείριση (RMM), είναι κρίσιμα για την αυτοματοποιημένη ανάπτυξη ενημερώσεων κώδικα. Η ύπαρξη αυτού του εργαλείου στην εργαλειοθήκη είναι κρίσιμη για την αποτελεσματική διαχείριση ενημερώσεων κώδικα. Αυτά τα εργαλεία σάς παρέχουν γρήγορη απόκριση σε κρίσιμα τρωτά σημεία που θα μπορούσαν να θέσουν σε κίνδυνο το δίκτυό σας. Η δυνατότητα γρήγορης και αυτόματης δράσης, σε όλα τα συστήματα που επηρεάζονται, μέσω ενημερώσεων κώδικα είναι σαν να έχετε φορέσει τη ζώνη ασφαλείας σας σε ένα αυτοκίνητο πριν από ένα ατύχημα. Πρέπει να είναι εκεί πριν καταλάβετε ότι τη χρειάζεστε.
Το vCISO σας
Το πιο ισχυρό εργαλείο στην εργαλειοθήκη:
vCISO: Η μοναδική δουλειά ενός εικονικού Chief Information Security Officer είναι να επιβλέπει την εις βάθος ανάπτυξη του προγράμματος κυβερνοασφάλειας στον τομέα της άμυνας. Τα vCISO σας βοηθούν να εστιάσετε τον περιορισμένο χρόνο και τον προϋπολογισμό σας στα πιο επείγοντα κενά του προγράμματος ασφαλείας σας. Η πρόσληψη ενός CISO πλήρους απασχόλησης ξεπερνά τον προϋπολογισμό των περισσότερων εταιρειών μεσαίας αγοράς και MSP. Αυτό επιδεινώνεται από την εθνική έλλειψη εξειδικευμένων επαγγελματιών κυβερνοασφάλειας. Κατά συνέπεια, ένας μερικής απασχόλησης κλασματικός ή εικονικός CISO είναι η απάντηση για εσάς. Ένας vCISO σας βοηθά να δημιουργήσετε το πρόγραμμα κυβερνοασφάλειας. Λαμβάνετε καθοδήγηση από έναν έμπειρο επαγγελματία με εμπειρία στο σχεδιασμό ισχυρών προγραμμάτων κυβερνοασφάλειας σε εταιρείες όπως η δική σας.
Συμπεράσματα:
Αυτή δεν είναι σε καμία περίπτωση μια εξαντλητική λίστα με τα τεχνικά εργαλεία και τα εργαλεία κυβερνοασφάλειας που είναι διαθέσιμα στις εταιρείες σήμερα. Υπάρχουν σίγουρα δεκάδες ακόμη εργαλεία εκεί έξω. Οι σαρωτές ευπαθειών είναι ένα εργαλείο που θα μπορούσε να συμπεριληφθεί σε πολλές λίστες. Σκεφτείτε αυτό το άρθρο ως έναυσμα για συζήτηση. Συζητήστε το με τον πάροχο IT σας και προσδιορίστε τις απόψεις του και το τεχνολογικό του υπόβαθρο για την επίτευξη αυτών των στόχων. Θα χαρείτε που το κάνατε.
Ασφαλίστε την επιχείρησή σας με το CyberHoot σήμερα!!!
Μείνετε ενημερωμένοι με τις τελευταίες εξελίξεις πληροφορίες ασφαλείας
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.
Έτοιμοι να πετάξουμε ψηλά απειλές για την ασφάλεια;
Αποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).