Οι εφαρμογές Λογισμικού ως Υπηρεσία (SaaS) έχουν μεταμορφώσει τις επιχειρήσεις την τελευταία δεκαετία με τεράστια αξία. Η πανδημία ανάγκασε πολλές επιχειρήσεις να μεταφέρουν τους υπαλλήλους τους από εφαρμογές γραφείου ή επιτραπέζιων υπολογιστών σε εφαρμογές SaaS που βασίζονται στο cloud. Αυτές οι εφαρμογές SaaS περιλαμβάνουν τα πάντα, από λογισμικό γραφείου έως ισχυρά εργαλεία επικοινωνίας. Μερικές από τις πιο δημοφιλείς διαθέσιμες επιχειρηματικές εφαρμογές περιλαμβάνουν τα Salesforce , Google Workspace , Slack , HubSpot , Microsoft O365 και Zoom.
Οι περισσότεροι άνθρωποι δεν το σκέφτονται δεύτερη φορά όταν συνδέουν μια εφαρμογή που χρειάζονται με το Google Workspace, το περιβάλλον O365 ή παρόμοιες υπηρεσίες. Απλές ενέργειες που κάνουν οι χρήστες, όπως η δημιουργία ενός email ή η ενημέρωση μιας επαφής σε ένα CRM , μπορούν να οδηγήσουν σε διάφορες άλλες αυτόματες ενέργειες και ειδοποιήσεις σε καθεμία από αυτές τις συνδεδεμένες πλατφόρμες.
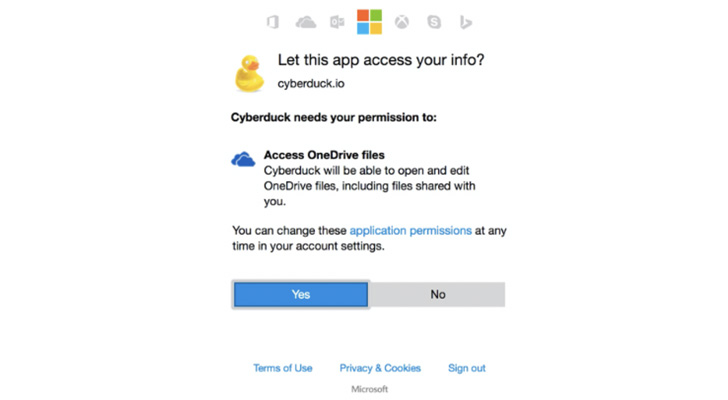
Οι τεχνολογίες OAuth και Single Sign-On έχουν απλοποιήσει τον έλεγχο ταυτότητας και προσφέρουν μια ελεγχόμενη ανάθεση δικαιωμάτων πρόσβασης. Με τη μορφή εύρους , μια εφαρμογή ζητά την εξουσιοδότηση του χρήστη για συγκεκριμένα δικαιώματα. Μια εφαρμογή μπορεί να ζητήσει ένα ή περισσότερα εύρη. Μέσω της έγκρισης των εύρων, ο χρήστης παραχωρεί σε αυτές τις εφαρμογές δικαιώματα εκτέλεσης κώδικα για την εκτέλεση λογικής στο παρασκήνιο εντός του περιβάλλοντός τους. Αυτές οι εφαρμογές μπορεί να είναι ακίνδυνες ή τόσο απειλητικές όσο ένα εκτελέσιμο αρχείο.
Όπως φαίνεται στην παρακάτω εικόνα, ο μηχανισμός OAuth διευκολύνει τη διασύνδεση εφαρμογών και πολλοί δεν λαμβάνουν υπόψη ποιες θα μπορούσαν να είναι οι πιθανές επιπτώσεις. Όταν αυτές οι εφαρμογές και άλλα πρόσθετα για πλατφόρμες SaaS ζητούν άδειες, συνήθως χορηγούνται χωρίς δεύτερη σκέψη, παρουσιάζοντας περισσότερες ευκαιρίες για τους χάκερ να αποκτήσουν πρόσβαση στα δεδομένα μιας εταιρείας. Αυτό θέτει τις εταιρείες σε κίνδυνο για επιθέσεις στην αλυσίδα εφοδιασμού , καταλήψεις API και ακούσια εγκατεστημένες κακόβουλες εφαρμογές τρίτων σε εταιρικές συσκευές.
Όσον αφορά τους τοπικούς υπολογιστές και τα εκτελέσιμα αρχεία, οι οργανισμοί έχουν ήδη ενσωματωμένα στοιχεία ελέγχου που επιτρέπουν στις ομάδες ασφαλείας να αποκλείουν κακόβουλα προγράμματα και αρχεία. Αυτό πρέπει να ισχύει και για τις εφαρμογές SaaS.
Εκπαίδευση Ευαισθητοποίησης για την Ασφάλεια – Το πρώτο βήμα στην κυβερνοασφάλεια είναι πάντα η ευαισθητοποίηση των εργαζομένων. Μόλις οι εργαζόμενοι αποκτήσουν μεγαλύτερη επίγνωση των κινδύνων που παρουσιάζουν αυτοί οι μηχανισμοί OAuth, θα διστάζουν περισσότερο να τους χρησιμοποιήσουν.
Ενεργοποίηση ελέγχου ταυτότητας πολλαπλών παραγόντων – Το καλύτερο που μπορείτε να κάνετε για να βελτιώσετε την ασφάλεια cloud του οργανισμού σας είναι να ενεργοποιήσετε και να επιβάλετε έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA) για όλους τους πιθανούς λογαριασμούς. Αυτή η πρακτική ισχύει ιδιαίτερα για τις κύριες πλατφόρμες email και συνεργασίας σας, επειδή μειώνει τη ζημιά που μπορεί να προκαλέσει ένας εισβολέας με κλεμμένα διαπιστευτήρια.
Πολιτικές – Οι οργανισμοί θα πρέπει να δημιουργήσουν μια πολιτική που να επιβάλλει στους υπαλλήλους την υποχρέωση να υποβάλλουν αιτήματα για εφαρμογές τρίτων. Αυτό μπορεί να εφαρμοστεί στην Πολιτική Αποδεκτής Χρήσης (AUP) του οργανισμού σας.
Χρησιμοποιήστε Παρακολούθηση Ασφάλειας SaaS – Η παρακολούθηση ασφάλειας SaaS είναι ένα κρίσιμο επίπεδο ασφάλειας για τη στοίβα SaaS σας. Σας επιτρέπει να διαχειρίζεστε την πρόσβαση των εργαζομένων στις απαιτούμενες εφαρμογές SaaS ανά τμήμα, να ενοποιείτε άδειες χρήσης και να σας παρέχει άνευ προηγουμένου ορατότητα στη στοίβα SaaS σας. Το Blissfully είναι ένα εξαιρετικό παράδειγμα πλατφόρμας που μπορεί να κάνει και τα τρία και ακόμα περισσότερα. Είναι ένα βασικό στοιχείο ασφάλειας SaaS κατά τη συναρμολόγηση της στοίβας IT σας.
Διαχείριση πρόσβασης SaaS και κωδικών πρόσβασης – Ορισμένες εφαρμογές SaaS δεν μπορούν να συνδεθούν με λύσεις SSO, όπως αναφέρθηκε προηγουμένως. Για αυτές τις περιπτώσεις, η CyberHoot συνιστά τη χρήση ενός Διαχειριστή κωδικών πρόσβασης. Οι αξιόπιστοι διαχειριστές κωδικών πρόσβασης, όπως το LastPass , το 1Password, το DashLane ή το Bitwarden, επιτρέπουν στους χρήστες να δημιουργούν ισχυρούς, μοναδικούς κωδικούς πρόσβασης 14+ χαρακτήρων, να αποθηκεύουν διαπιστευτήρια για ιστότοπους και να αποθηκεύουν κρυπτογραφημένες ασφαλείς σημειώσεις. Αυτά τα εργαλεία είναι επίσης πολύτιμα, καθώς επιτρέπουν στους χρήστες να μοιράζονται με ασφάλεια διαπιστευτήρια ή σημειώσεις με αξιόπιστους υπαλλήλους ή πελάτες.
Εδώ ισχύουν πρακτικές συμβουλές και κοινή λογική. Βεβαιωθείτε ότι οι χρήστες σας γνωρίζουν ότι δεν πρέπει να αποδέχονται τυφλά όλα τα δικαιώματα πρόσβασης που ζητούνται από μια εφαρμογή SaaS, όπως ακριβώς δεν επιτρέπεται η πρόσβαση μιας εφαρμογής τηλεφώνου στη λίστα επαφών σας ή η πρόσβαση στα δεδομένα τοποθεσίας σας από προεπιλογή. Εάν δεν χρειάζεται την πρόσβαση για να λειτουργήσει ουσιαστικά, η προεπιλεγμένη θέση σας θα πρέπει πάντα να είναι η άρνηση της πρόσβασης.
Οι ακόλουθες συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς απέναντι στις διάφορες απειλές που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι προτάσεις που αναφέρονται παρακάτω μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες ανάπτυξης του προγράμματος vCISO της CyberHoot.
Κάθε μία από αυτές τις συστάσεις, εκτός από την ασφάλιση στον κυβερνοχώρο, είναι ενσωματωμένη στο προϊόν της CyberHoot και στις εικονικές υπηρεσίες Chief Information Security Officer. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να ελέγχετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε εγγραφόμενοι στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.
Πηγές:
Κίνδυνοι και Προκλήσεις Λογισμικού ως Υπηρεσίας (SaaS)
Επιπρόσθετοι πόροι:
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ακόμα και πριν ο Claude Code φτιάξει...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).