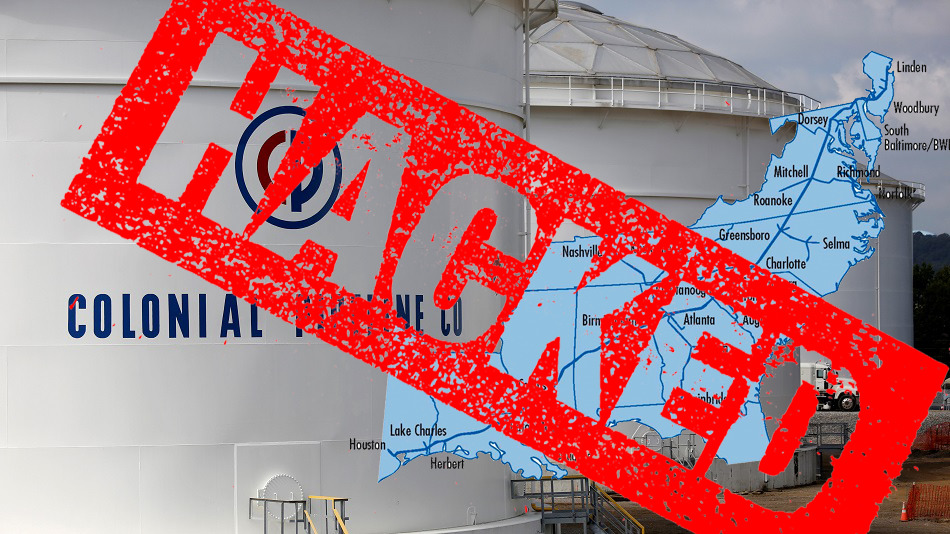
Ο μεγαλύτερος αγωγός των Ηνωμένων Πολιτειών, ο Colonial Pipeline, σταμάτησε τη λειτουργία του λόγω επίθεσης ransomware . Ο Colonial Pipeline μεταφέρει το 45% των καυσίμων που χρησιμοποιούνται στην ανατολική ακτή των ΗΠΑ, από το Τέξας έως την περιοχή του κόλπου της Νέας Υόρκης. Η εταιρεία αγωγών εξέδωσε δήλωση στις 7 Μαΐου 2021, δηλώνοντας ότι έμαθε ότι έπεσε θύματα κυβερνοεπίθεσης:
«Έχουμε διαπιστώσει έκτοτε ότι αυτό το περιστατικό αφορά ransomware. Σε απάντηση, θέσαμε προληπτικά ορισμένα συστήματα εκτός λειτουργίας για να περιορίσουμε την απειλή, η οποία έχει προσωρινά σταματήσει όλες τις λειτουργίες του συστήματος και έχει επηρεάσει ορισμένα από τα συστήματα πληροφορικής μας.»
Σύμφωνα με το Bloomberg και την Wall Street Journal , στην έρευνα βοηθούν ειδικοί σε θέματα αντιμετώπισης περιστατικών κυβερνοασφάλειας από την FireEye , οι οποίοι συνέδεσαν την επίθεση με ένα στέλεχος ransomware που ονομάζεται DarkSide.
Η DarkSide ξεκίνησε την οργάνωση καταπολέμησης του κυβερνοεγκλήματος τον Αύγουστο του 2020 και έχει ήδη δημοσιεύσει κλεμμένα δεδομένα από περισσότερα από 40 θύματα μέχρι σήμερα (Μάιος 2021). Δεν είναι σαφές πόσα χρήματα απαιτούν οι επιτιθέμενοι ή αν η Colonial Pipeline πλήρωσε τους χάκερ. Ωστόσο, μια αναφορά του Bloomberg ισχυρίστηκε ότι οι κυβερνοεγκληματίες πίσω από την επίθεση έκλεψαν 100GB δεδομένων από το δίκτυό της. Για αναφορά, η Travelex, μια εταιρεία ανταλλαγής συναλλάγματος με έδρα το Λονδίνο, πλήρωσε 2.3 εκατομμύρια δολάρια για να «ξεκλειδώσει» μόνο 5GB δεδομένων . Με τον αγωγό να λείπουν 100GB δεδομένων, μπορεί κανείς να κάνει τους υπολογισμούς για να καταλάβει πόσα μπορεί να ζητούν οι χάκερ από την Colonial (40-50 εκατομμύρια δολάρια). Ίσως η Colonial να μην μπορεί να πληρώσει τα λύτρα επειδή το Υπουργείο Οικονομικών έθεσε παράνομες τις πληρωμές bitcoin με ransomware το περασμένο φθινόπωρο. Εάν αυτό το ransomware κρυπτογραφούσε μόνο τα δεδομένα της Colonial, θα ήταν εκτός λειτουργίας για λίγες ημέρες, ενώ θα αποκαθιστούσαν τα αντίγραφα ασφαλείας. Ωστόσο, φαίνεται ότι η οργάνωση Darkside απειλεί επίσης να αποκαλύψει αυτό που μπορεί μόνο να υποτεθεί ότι είναι ευαίσθητες και επιβλαβείς πληροφορίες για το Διαδίκτυο.
Οι κυβερνοεπιθέσεις που στοχεύουν επιχειρήσεις κοινής ωφέλειας και κρίσιμες υποδομές έχουν σημειώσει έξαρση τα τελευταία χρόνια. Ένα πρόβλημα με αυτήν την τάση είναι ότι οι νεότερες μορφές ransomware όχι μόνο κρυπτογραφούν τα δεδομένα του θύματος, αλλά πλέον και τις κλέβουν και τις δημοσιεύουν δημόσια εάν δεν καταβληθούν τα λύτρα. Αυτός ο τύπος ransomware ονομάζεται « Leakware ». Το CyberHoot ακολουθεί αυτήν την τάση των leakware εδώ και καιρό , με το Maze Ransomware να ξεκινά αυτή τη νέα στρατηγική πριν από ένα χρόνο.
Με βάση τα δεδομένα που συγκέντρωσαν οι Check Point και HackerNews , οι κυβερνοεπιθέσεις που στοχεύουν αμερικανικές επιχειρήσεις κοινής ωφέλειας έχουν αυξηθεί κατά μέσο όρο 50% ανά εβδομάδα το 2021, από 171 στις αρχές Μαρτίου σε 260 μέχρι τα τέλη Απριλίου.
Το ransomware έχει προσελκύσει την προσοχή τόσο του Λευκού Οίκου όσο και της βιομηχανίας. Μια πρόσφατα συσταθείσα Ομάδα Εργασίας για το Ransomware (RTF) συγκεντρώνει δημόσιους και ιδιωτικούς φορείς για να συζητήσουν τρόπους αντιμετώπισης αυτής της επιδημίας. Η RTF αποτελείται από υψηλού κύρους ειδικούς στον κυβερνοχώρο που βοηθούν τις εταιρείες να καταπολεμήσουν προληπτικά το ransomware. Έχει γίνει δουλειά στο παρελθόν σε μια προσπάθεια καταπολέμησης του ransomware, αλλά ο κύριος στόχος της ομάδας εργασίας είναι να μειώσει τη συχνότητα και τον αντίκτυπο αυτών των επιθέσεων. Ενώ η RTF κάνει τη δουλειά της, η εταιρεία σας δεν μπορεί να περιμένει μια μαγική σφαίρα. Υπάρχουν ενέργειες που πρέπει να κάνετε για να βελτιώσετε την ασφάλειά σας και να μειώσετε την πιθανότητα να πέσετε θύμα επιθέσεων ransomware όπως η Colonial:
Υπάρχουν πολλά άλλα προστατευτικά μέτρα που περιλαμβάνονται σε ένα ισχυρό πρόγραμμα κυβερνοασφάλειας, όπως η διενέργεια αξιολόγησης κινδύνου , η δημιουργία ενός πλαισίου διαχείρισης κινδύνου και διάφορες τεχνικές προστασίες. Μάθετε τα πάντα για αυτά και ξεκινήστε να δημιουργείτε το ισχυρό σας σχέδιο κυβερνοασφάλειας με εις βάθος άμυνα στο CyberHoot.
https://youtu.be/Tz6yErGdHFEhttps://www.youtube.com/watch?v=03olldrg21I
Πηγές:
Πρόσθετες Πληροφορίες:
Το Υπουργείο Οικονομικών των ΗΠΑ απαγορεύει τις πληρωμές μέσω ransomware
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

