Η ομάδα έρευνας ευπάθειας Edge της Microsoft δημοσίευσε πρόσφατα λεπτομέρειες σχετικά με μια νέα λειτουργία που βρίσκεται σε εξέλιξη και ονομάζεται «Super Duper Secure Mode» (SDSM). Το SDSM έχει σχεδιαστεί για να βελτιώνει την ασφάλεια χωρίς αξιοσημείωτες απώλειες στην απόδοση. Για να το πετύχει αυτό, το SDSM εξαλείφει τους μεταγλωττιστές Just-In-Time (JIT) της JavaScript , οι οποίοι σχεδιάστηκαν για να αυξάνουν τις ταχύτητες φόρτωσης σελίδων και την απόδοση του προγράμματος περιήγησης, αλλά είναι αξιοσημείωτα εκμεταλλεύσιμοι από χάκερ.
Πώς λειτουργεί;
Όταν ενεργοποιηθεί, το SDSM του Edge θα αφαιρέσει το Just-In-Time Compilation (JIT) από τον αγωγό επεξεργασίας V8, μειώνοντας την επιφάνεια επίθεσης που χρησιμοποιούν οι χάκερ για να εισβάλουν στις συσκευές των χρηστών του Edge. Σύμφωνα με τις αναφορές Common Vulnerabilities and Exposure (CVE) που έχουν συσσωρευτεί από το 2019, « περίπου το 45% των ευπαθειών που βρέθηκαν στη μηχανή JavaScript και WebAssembly V8 σχετίζονταν με τη μηχανή JIT, ενώ περισσότερα από τα μισά από όλα τα «εντελώς γνωστά» exploits του Chrome καταχρώνται σφάλματα JIT ». Σύμφωνα με το BleepingComputer, η μικρότερη επιφάνεια επίθεσης απαλλάσσεται από σχεδόν τα μισά σφάλματα και με τη σειρά της, καθιστά τα υπόλοιπα σφάλματα πιο δύσκολα στην εκμετάλλευση.
Επιπλέον, πολλά άλλα χαρακτηριστικά ασφαλείας μπορούν να ενεργοποιηθούν με απενεργοποιημένα τα JIT. Αυτά περιλαμβάνουν το Control Flow Guard (CFG), το Control-flow-Enforcement Technology (CET) και το Arbitrary Code Guard (ACG). Κάθε ένα από αυτά προσθέτει επιπλέον επίπεδα ασφαλείας για να διατηρεί τους χρήστες και τα δεδομένα τους ασφαλή.
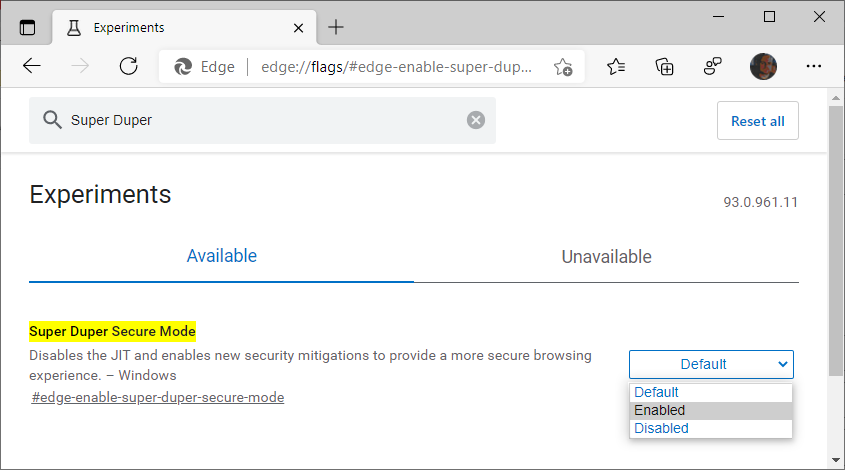
Αυτή η νέα λειτουργία ασφαλείας του Edge βρίσκεται ακόμη σε φάση δοκιμών, αλλά οι χρήστες της έκδοσης προεπισκόπησης του Microsoft Edge (συμπεριλαμβανομένων των Beta, Dev και Canary) μπορούν να ενεργοποιήσουν αυτήν τη λειτουργία μεταβαίνοντας στη διεύθυνση edge://flags/#edge-enable-super-duper-secure-mode και ενεργοποιώντας τη λειτουργία.
Ο επικεφαλής της ομάδας Μηχανικών Ασφαλείας, Johnathan Norman της Microsoft, έκανε μια δήλωση στο Twitter αναφέροντας ότι το εργαλείο είναι πιθανό να αλλάξει με πολλές τεχνικές προκλήσεις που πρέπει να ξεπεραστούν κατά τη διάρκεια της διαδικασίας πειραματισμού με τη λειτουργία. Δήλωσε επίσης ότι το εργαλείο δεν θα είναι αποκλειστικά για συσκευές Windows, αλλά σχεδιάζουν να το κάνουν διαθέσιμο σε Mac και Android στο εγγύς μέλλον. Ο Norman ανέφερε ότι ίσως χρειαστεί να αλλάξουν το όνομα όταν η λειτουργία τεθεί σε λειτουργία, αλλά θα συνεχίσουν να το χρησιμοποιούν.
Συστάσεις για ΜΜΕ
Είναι καλή ιδέα να παρακολουθείτε την κυκλοφορία αυτής της νέας λειτουργίας μαζί με άλλα προγράμματα περιήγησης ιστού που θα ακολουθήσουν. Εάν εσείς ή η εταιρεία σας έχετε μια λύση διαχείρισης ενημερώσεων κώδικα ή αυτόματες ενημερώσεις, δεν πρέπει να χάσετε την κυκλοφορία, ωστόσο, θα πρέπει να την ενεργοποιήσετε. Εάν θέλετε να χρησιμοποιήσετε αυτήν τη λειτουργία, μπορείτε να μεταβείτε στη διεύθυνση https://www.microsoftedgeinsider.com/en-us/download/ για να εγκαταστήσετε ένα από τα τρία «κανάλια» για να χρησιμοποιήσετε τις νέες λειτουργίες του Edge, οι οποίες βρίσκονται ακόμη σε πειραματικό στάδιο. Μόλις εγκατασταθεί, μεταβείτε στη διεύθυνση edge://flags/#edge-enable-super-duper-secure-mode όταν χρησιμοποιείτε το κανάλι.
Μόλις ενεργοποιηθεί, θα πρέπει να ελέγξετε αν η ενεργοποίηση αυτής της λειτουργίας προκαλεί προβλήματα σε κάποια από τις κρίσιμες εφαρμογές σας. Μπορείτε να απενεργοποιήσετε αυτήν τη λειτουργία όταν χρειάζεται να αποκτήσετε πρόσβαση σε αυτές τις κρίσιμες εφαρμογές που παρουσιάζουν προβλήματα όταν το JIT έχει απενεργοποιηθεί.
Εκτός από την ενεργοποίηση αυτής της λειτουργίας Super Duper Secure Mode, το CyberHoot συνιστά τις ακόλουθες βέλτιστες πρακτικές για την προστασία ατόμων και επιχειρήσεων από διαδικτυακές κυβερνοεπιθέσεις και τον περιορισμό των ζημιών που προκαλούν:
Πηγές:
Επιπλέον αναγνώσεις:
Λειτουργία μόνο HTTPS στον Firefox
Η «Super Duper Secure Mode» του Microsoft Edge κάνει αυτό που λέει
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).