Τα μετρητά είναι ο βασιλιάς, προς το παρόν. Η χρήση εφαρμογών ηλεκτρονικών πληρωμών αυξάνεται σταθερά. Σύμφωνα με πρόσφατη έρευνα της Ομοσπονδιακής Τράπεζας των ΗΠΑ , οι πληρωμές με μετρητά αντιπροσώπευαν μόνο το 26% όλων των πληρωμών το 2020. Οι κάρτες πληρωμής (πιστωτικές/χρεωστικές) και οι εφαρμογές ηλεκτρονικών πληρωμών χρησιμοποιήθηκαν για το 65% όλων των πληρωμών, αφήνοντας το 9% σε τραπεζικές μεταφορές απευθείας από τράπεζα. Το κύμα των πληρωμών χωρίς μετρητά και του ηλεκτρονικού εμπορίου έχει οδηγήσει στη δημιουργία πολλών διαφορετικών εφαρμογών πληρωμών. Τα Apple Pay, Google Pay, PayPal, Venmo και Trello Pay είναι μερικές από τις πιο κοινές εφαρμογές πληρωμών για κινητά. Ωστόσο, αυτές οι εφαρμογές συχνά συνοδεύονται από κινδύνους, με τους κυβερνοεγκληματίες να επινοούν νέες απάτες για να μας ξεγελάσουν και να μας αποσπάσουν τα μετρητά μας - είτε εικονικά είτε ψυχρά.
Τα smartphones, όπως και κάθε άλλη συσκευή, μπορούν να γίνουν αντικείμενο εκμετάλλευσης από κακόβουλο λογισμικό . Ένας τρόπος με τον οποίο οι κυβερνοεγκληματίες μπορούν να αποκτήσουν πρόσβαση σε ευαίσθητες πληροφορίες σας είναι μέσω keyloggers . Αυτό το κακόβουλο λογισμικό καταγράφει και στέλνει κάθε ενέργεια (πάτημα) στο smartphone (ή τον υπολογιστή) σας στους χάκερ, επιτρέποντάς τους να δουν τα διαπιστευτήρια του λογαριασμού που πληκτρολογείτε σε οποιαδήποτε εφαρμογή ή ιστότοπο που επισκέπτεστε. Οι χάκερ μπορούν επίσης να χρησιμοποιήσουν ψεύτικες εφαρμογές που προσποιούνται ότι είναι νόμιμες και να εκμεταλλευτούν τις εφαρμογές πληρωμών σας. Ένα παράδειγμα μπορείτε να βρείτε στο τέλος αυτού του άρθρου, όπου οι ερευνητές της ESET ανακάλυψαν ένα trojan μεταμφιεσμένο σε εργαλείο βελτιστοποίησης μπαταρίας , που στοχεύει χρήστες της επίσημης εφαρμογής PayPal, προσπαθώντας να μεταφέρει 1,000 € (1,200 $) στον λογαριασμό του χάκερ.
Οι περισσότεροι χάκερ εκμεταλλεύονται συσκευές και αναπτύσσουν κακόβουλο λογισμικό μέσω email ηλεκτρονικού "ψαρέματος" (phishing ). Ειδικά το ransomware μπορεί να αναπτυχθεί μέσω αυτών των email, παραλύοντας την επιχείρησή σας, κλειδώνοντας τα ευαίσθητα δεδομένα σας και απειλώντας να τα δημοσιοποιήσει, εκτός εάν πληρώσετε τα λύτρα. Οι κυβερνοεπιθέσεις μπορούν να είναι καταστροφικές όχι μόνο για την επιχείρησή σας αλλά και για την προσωπική σας ζωή.
Όταν χρησιμοποιείτε smartphones, υπάρχουν μερικά πράγματα που μπορείτε να κάνετε για να παραμείνετε ασφαλείς, ειδικά όταν πραγματοποιείτε πληρωμές μέσω κινητού. Ακολουθήστε τις βέλτιστες πρακτικές του CyberHoot για την ασφάλεια των smartphone:
Είναι σημαντικό να κατανοήσετε τις εφαρμογές που χρησιμοποιείτε και τον τρόπο με τον οποίο ελέγχεται η ταυτότητά τους και απενεργοποιείται η δημόσια κοινοποίηση συναλλαγών. Το παρακάτω γράφημα δείχνει τις πιο συνηθισμένες εφαρμογές πληρωμών και τους διάφορους τρόπους με τους οποίους προσπαθούν να σας διατηρήσουν ασφαλείς:
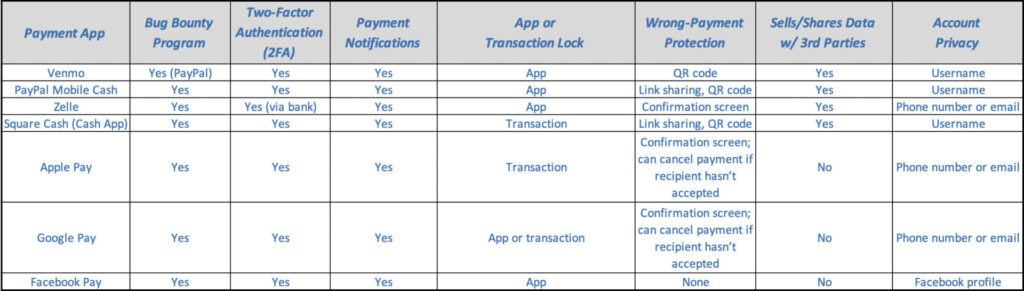
Ορισμοί Ασφάλειας Πληρωμών: Bug Bounty | Έλεγχος ταυτότητας δύο παραγόντων | Κλείδωμα συναλλαγής
Ενώ όλα αυτά είναι ζωτικής σημασίας κατά τη χρήση smartphone, θα πρέπει επίσης να ακολουθείτε αυτές τις πρόσθετες πρακτικές κατά τη χρήση υπολογιστών, ειδικά στην εργασία. Το CyberHoot συνιστά τις ακόλουθες βέλτιστες πρακτικές για την προετοιμασία, τον περιορισμό των ζημιών και μερικές φορές την αποφυγή κυβερνοεπιθέσεων:
Ξεκινήστε να δημιουργείτε το ισχυρό, εις βάθος σχέδιο κυβερνοασφάλειας που σας καλύπτει σήμερα με το CyberHoot.
Πηγές:
NY Times – Έρευνα για τις πληρωμές μέσω κινητού
Επιπλέον αναγνώσεις:
Χάκερ κυκλοφορούν ψεύτικες εφαρμογές ιχνηλάτησης επαφών
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).