Το κακόβουλο λογισμικό EvilProxy παρακάμπτει το MFA για να καταλάβει τον λογαριασμό email του θύματος.
Ενημέρωση 29 Αυγούστου 2024: Αυτό το νήμα στο reddit παρέχει μερικές πολύτιμες οδηγίες για έναν τρόπο αποτροπής αυτών των επιθέσεων στα περιβάλλοντα O365 σας, χωρίς την απαίτηση άδειας E2 ή ανώτερης.
Μια άδεια χρήσης της Microsoft με άδεια E2 και άνω σάς επιτρέπει να ενεργοποιήσετε την Υπό όρους πρόσβαση που ονομάζεται « Απαιτείται προστασία διακριτικού για συνεδρίες σύνδεσης », η οποία αποτρέπει επιθέσεις επανάληψης διακριτικού ελέγχου ταυτότητας όπως αυτή. Γιατί η Microsoft δεν περιλαμβάνει αυτήν την προστασία σε όλα τα επίπεδα αδειοδότησης;!;!
Πώς να προστατευτώ από επιθέσεις Post Authentication Token στο O365 χωρίς άδεια E2 ή υψηλότερη;
Σύμφωνα με τον χρήστη του Reddit, LookingatCrows, μπορείτε να ορίσετε τις πολιτικές πρόσβασης υπό όρους στο O365 για να αποτρέψετε την επαναχρησιμοποίηση κλεμμένων διακριτικών ελέγχου ταυτότητας. Για να το κάνετε αυτό, ακολουθήστε τα εξής βήματα:
1. Απαιτείται συμβατή συσκευή
Οι συμβατές συσκευές πρέπει να πληρούν συγκεκριμένες απαιτήσεις που ορίζονται στο Intune. Μόνο σε συσκευές στο Intune μπορούν να αντιστοιχιστούν πολιτικές συμμόρφωσης, στις οποίες αναφέρεται η ρύθμιση πρόσβασης υπό όρους.
2. Οι πλατφόρμες αποκλεισμού δεν επιτρέπονται για τον χρήστη
Κάντε τις συσκευές σας (α) υβριδικά συνδεδεμένες, (β) ενσωματωμένες ή (γ) προσαρμοσμένες από άλλο MDM μέσω ενσωματώσεων. Αποκλείστε και την προσωπική εγγραφή συσκευών. Αυτό φέρνει τη δυνατότητα σύνδεσης σε μια πλατφόρμα από δισεκατομμύρια συσκευές μόνο σε αυτές που ανήκουν στην εταιρεία.
3. Περιορίστε ανά τοποθεσία Οργανισμού, όπου είναι δυνατόν.
Αυτές είναι οι προστασίες γεωγραφικής τοποθεσίας που θα εμπόδιζαν τους χρήστες να συνδέονται εξ αποστάσεως από χώρες ή τοποθεσίες που δεν επιτρέπονται.
Ενημέρωση 7 Φεβρουαρίου 2024 – Οι χάκερ ενσωματώνουν κακόβουλους συνδέσμους κακόβουλου διακομιστή μεσολάβησης σε αβλαβείς συνδέσμους «Διαγραφής».
Πρόσφατη εμπειρία από πρώτο χέρι στο CyberHoot εντόπισε κακόβουλους συνδέσμους διαγραφής που έκλεβαν cookie περιόδου σύνδεσης στο email και τους τραπεζικούς λογαριασμούς ενός χρήστη. Ο χάκερ έκλεψε την περίοδο σύνδεσης email και ένα διακριτικό τραπεζικής περιόδου σύνδεσης, το οποίο ήταν η αιτία της επίθεσης. Όταν ενημέρωσαν τη διεύθυνση email στον τραπεζικό λογαριασμό και άλλαξαν τον κωδικό πρόσβασης σύνδεσης, το τμήμα τραπεζικής απάτης κάλεσε μέσα σε λίγα λεπτά ρωτώντας για τη δραστηριότητα. Από εκεί, το περιστατικό επιλύθηκε εντός 30 λεπτών.
Το μάθημα που αντλήθηκε από το περιστατικό:
ΜΗΝ χαλαρώσετε ΠΟΤΕ σε ΚΑΝΕΝΑ email που λαμβάνετε. Μπορεί να είναι ένα email γενικής ειδοποίησης, ή μια αγαπημένη φιλανθρωπική οργάνωση, ή μια διαφήμιση σε γυμναστήριο. Δεν χρειάζεται να είναι επείγον ή συναισθηματικά φορτισμένο. Πριν κάνετε κλικ στο "Διαγραφή", εφαρμόστε ΟΛΕΣ τις γνώσεις που έχετε αποκτήσει για το ηλεκτρονικό ψάρεμα (phishing). HootPhish (ή άλλα). Ξεκινήστε αναζητώντας τυπογραφικό λάθος τομείς.
Βεβαιωθείτε ότι έχετε ενεργοποιήσει τον έλεγχο ταυτότητας πολλαπλών παραγόντων σε όλους τους λογαριασμούς σας για κάθε δραστηριότητα, συμπεριλαμβανομένης της επαναφοράς κωδικού πρόσβασης.
Υποβάλετε νωρίς τις φορολογικές σας δηλώσειςΣε αυτό το περιστατικό, ο χάκερ είχε πρόσβαση στον ΑΦΜ, την Ημερομηνία Γέννησης και τη Διεύθυνση του χρήστη. Όλα όσα χρειάζονται για κλοπή ταυτότητας ή υποβολή φορολογικής δήλωσης για μια μεγάλη, ζουμερή επιστροφή χρημάτων που αποστέλλεται στην τοποθεσία της επιλογής τους.
10 Αυγούστου 2023 – Η Microsoft ανέφερε μεγάλο αριθμό λογαριασμών που έχουν παραβιαστεί παρά το γεγονός ότι έχουν ενεργοποιημένο το MFA. Ο ένοχος είναι το evilproxy.
Τα vCISO του CyberHoot είχαν δύο (2) παραβιάσεις λογαριασμών M365 τις τελευταίες 24 ώρες. Κάναμε έρευνα για το τι μπορεί να συμβαίνει με την παραβίαση λογαριασμών με δυνατότητα MFA. Αυτά είναι όσα μάθαμε. Ένα περιστατικό αναφέρθηκε χθες από το Bleeping Computer , στο οποίο ανέφεραν ότι άγνωστοι χάκερ, που πιστεύεται ότι είναι από την Ελλάδα, στόχευσαν περισσότερους από 120,000 λογαριασμούς email Microsoft 365 χρησιμοποιώντας το κακόβουλο λογισμικό χάκερ "EvilProxy" στην επίθεσή τους.
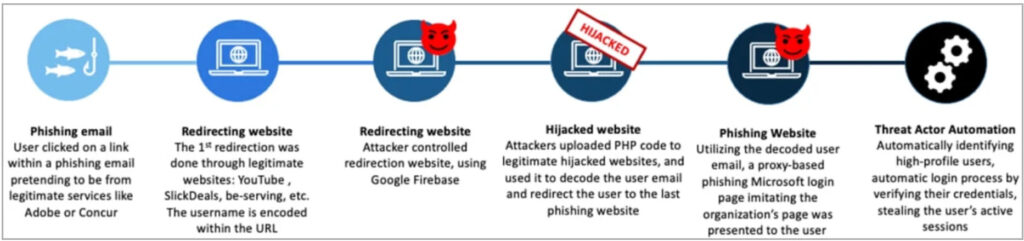
Επισκόπηση του τρόπου λειτουργίας του Evil Proxy:
Ο λόγος που αυτό λειτουργεί τόσο καλά είναι ότι οι συνεδρίες του θύματος φαίνεται να λειτουργούν μια χαρά κατά τη σύνδεση στον λογαριασμό 365 του. Το κλεμμένο κλειδί συνεδρίας του χάκερ τούς επιτρέπει να παρακάμψουν το MFA, επιτρέποντάς τους να ρυθμίσουν ένα νέο διακριτικό MFA, να αλλάξουν τους κανόνες προώθησης και να κάνουν οτιδήποτε άλλο θέλουν, καθώς τους έχει ήδη δοθεί πρόσβαση στον λογαριασμό email O365 του παραβιασμένου χρήστη. προειδοποίησηΑν δεν ανησυχείτε απλώς επειδή δεν είστε χρήστης λογαριασμού O365, ξανασκεφτείτε το. Το EvilProxy διαθέτει εκδόσεις-πελάτες που επιτίθενται επίσης σε λογαριασμούς email Apple, Google, Twitter, GitHub, GoDaddy και PyPI.
Αφού εισβάλουν οι χάκερ, τι συμβαίνει στη συνέχεια;
Μόλις ένας λογαριασμός Microsoft 365 παραβιαστεί, οι απειλητικοί παράγοντες προσθέτουν τη δική τους μέθοδο ελέγχου ταυτότητας πολλαπλών παραγόντων (μέσω της εφαρμογής Authenticator με ειδοποίηση και κωδικό) για να διασφαλίσουν τη διατήρηση της ταυτότητάς του.
Μπορεί επίσης να προσθέσουν «Κανόνες» ηλεκτρονικού ταχυδρομείου για να κρύψουν την παρουσία τους και τις επικοινωνίες που αρχίζουν να εκτελούν. Συχνά, συλλέγουν όλες τις διευθύνσεις ηλεκτρονικού ταχυδρομείου με τις οποίες κάποιος έχει επικοινωνήσει και αρχίζουν να στέλνουν μια παρόμοια καμπάνια ηλεκτρονικού «ψαρέματος» (phishing) για να εκμεταλλευτούν την εμπιστοσύνη που τους δίνεται από τις επαφές του κατόχου του παραβιασμένου λογαριασμού ηλεκτρονικού ταχυδρομείου.Αυτό το μήνυμα ηλεκτρονικού ταχυδρομείου προήλθε από τον οικονομικό διευθυντή της εταιρείας. Εμπιστεύομαι αυτό το άτομο, θα κάνω κλικ στο έγγραφο Adobe ή στο συνημμένο PDF του και θα επαληθεύσω την ταυτότητά μου για να το δω."
Πώς να βελτιώσετε την προστασία από το EvilProxy στα συστήματα email σας:
Εφαρμόστε την πρόσβαση υπό όρους μέσω της Άδειας Χρήσης της Microsoft για το email σας, για να περιορίσετε τις συνδέσεις σε συγκεκριμένες συσκευές και γεωγραφικές τοποθεσίες. Εάν διατίθεται με την άδειά σας, σκεφτείτε να ενεργοποιήσετε την επιλογή "Αδύνατο Ταξίδι«περιορισμοί».
Εάν είναι διαθέσιμο, χρησιμοποιήστε το Microsoft InTune για να απαγορεύσετε την πρόσβαση σε μη αξιόπιστες συσκευές (διαμορφώστε μια τέτοια πολιτική στη δική σας συγκεκριμένη λύση διαχείρισης κινητών συσκευών).
Ενεργοποιήστε και αξιοποιήστε μεθόδους ελέγχου ταυτότητας χωρίς κωδικό πρόσβασης, όπως το Windows "Hello" for Business (αλλά λάβετε υπόψη ότι ο οργανισμός σας πρέπει να διαθέτει συσκευές με δυνατότητα βιομετρικής αναγνώρισης [αναγνώριση προσώπου, δακτυλικού αποτυπώματος ή ίριδας]).
Εξετάστε το ενδεχόμενο χρήσης ενός διακριτικού υλικού για τη μέθοδο MFA (κλειδιά ασφαλείας FIDO2). Σημειώστε ότι και αυτό απαιτεί συσκευές τελικού χρήστη με δυνατότητα βιομετρικών δεδομένων.
Άλλα μέτρα που πρέπει να ληφθούν υπόψη:
Εκπαιδεύστε τους υπαλλήλους σχετικά με τον τρόπο εντοπισμού και διαγραφής επιθέσεων ηλεκτρονικού "ψαρέματος" (phishing).
Δοκιμάστε τους υπαλλήλους με καινοτόμες προσομοιώσεις ηλεκτρονικού "ψαρέματος" (phishing) όπως η προσφορά HootPhish της CyberHoot. Πρόκειται για μια θετική, εκπαιδευτική προσομοίωση και δοκιμή ηλεκτρονικού "ψαρέματος" (phishing) που βασίζεται σε εργασίες. Η προσομοίωση έχει ως αποτέλεσμα έναν υπάλληλο με πολύ μεγαλύτερη κυβερνοεγγραμματοσύνη, ικανό να εντοπίζει επιθέσεις ηλεκτρονικού "ψαρέματος" ανεξάρτητα, με αυτοπεποίθηση και αποτελεσματικότητα.
Τι κάνετε μετά από μια επίθεση;
Επαναφέρετε τον κωδικό πρόσβασης του θύματος και ακυρώστε όλες τις συνδεδεμένες συνεδρίες. Παρακαλώ σημειώστε: Το Microsoft 365 δεν μπορεί να ανακαλέσει τα διακριτικά περιόδου λειτουργίας του. Επομένως, ένας χάκερ μπορεί να παραμείνει ενεργός στον λογαριασμό για διάστημα μεταξύ 1 ώρας και 1 ημέρας..
Ανάκληση και όλες οι μη αναμενόμενες αλλαγές στις διαμορφώσεις MFA στον λογαριασμό.
Αναζητήστε και καταργήστε όλους τους μη αναμενόμενους "Κανόνες" χειρισμού εισερχομένων.
Απενεργοποίηση εξωτερικών κανόνων προώθησης (ΣημείωσηΑυτό μπορεί να γίνει σε επίπεδο τομέα για όλους τους λογαριασμούς χρηστών και μπορεί να είναι μια καλή απόφαση στο μέλλον. Βεβαιωθείτε ότι έχετε ζητήσει τις κατάλληλες εγκρίσεις πριν απενεργοποιήσετε όλες τις προωθήσεις.)
Μη φυσιολογική δραστηριότητα από ασυνήθιστες διευθύνσεις IP ή τοποθεσίες στα αρχεία καταγραφής ελέγχου αλληλογραφίας παραβιασμένων λογαριασμών.
Εκτελέστε μια σάρωση για κακόβουλο λογισμικό στην εν λόγω συσκευή. Παρόλο που δεν σχετίζεται συνήθως με κακόβουλο λογισμικό, αυτά τα συμβάντα έχουν την τάση να επεκτείνονται σε άλλους τρόπους παραβίασης, συμπεριλαμβανομένης της εναπόθεσης κακόβουλου λογισμικού.
Μείνετε ενημερωμένοι με τις τελευταίες εξελίξεις πληροφορίες ασφαλείας
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.
Φανταστείτε τον εαυτό σας στον αυτοκινητόδρομο, να κινείστε με περίπου 20 δευτερόλεπτα πάνω από το όριο μαζί με την υπόλοιπη κυκλοφορία. Μπροστά, φρενάρετε...