Αυτό το άρθρο περιγράφει τα βήματα που πρέπει να ακολουθήσετε αμέσως όταν δεχθείτε επίθεση από αυτή τη μορφή επίθεσης... κάτι που έχω ονομάσει «Επίθεση Ντόμινο». Αυτή η επίθεση έχει ξεχωριστές φάσεις τις οποίες οι χάκερ εκμεταλλεύονται διαδοχικά. Διακόψτε την ακολουθία το συντομότερο δυνατό με αποφυγή επιθέσεων και καλή εκπαίδευση από τους υπαλλήλους χρησιμοποιώντας εργαλεία όπως το CyberHoot για να τους βοηθήσετε να εντοπίζουν επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing) και να τους βοηθήσετε να προστατεύουν τους κωδικούς πρόσβασής τους με υπευθυνότητα! Εάν ενδιαφέρεστε να εκπαιδεύσετε τους υπαλλήλους σας, επισκεφθείτε τον ιστότοπο εκπαίδευσης CyberHoot.com και θα σας συνδέσουμε με έναν από τους μεταπωλητές μας.
Φάση 1 του «Domino Breach» :
Ένας πελάτης, η Finance@IronCladCookware.com, έλαβε ένα email από έναν προμηθευτή με τον οποίο συνεργάζεται τακτικά, το οποίο του ζητούσε να ελέγξει ένα τιμολόγιο με προστασία κωδικού πρόσβασης στα Έγγραφα Google, στο Drop Box ή σε άλλη διαδικτυακή τοποθεσία. Αν και ασυνήθιστο, ο προμηθευτής ήταν ένας σημαντικός προμηθευτής με τον οποίο συνεργαζόμαστε τακτικά, επομένως συμμορφωθήκαμε πιστά. Διαπιστώσαμε ότι ο τομέας email του προμηθευτή ήταν λάθος μόνο κατά ένα γράμμα (για παράδειγμα: Το email Twirlstool.com μπορεί να προέρχεται από το Twrlstool.com – λείπει ένα i). Ο ιστότοπος στον οποίο συνδεθήκαμε έκλεψε τα διαπιστευτήρια ονόματος χρήστη και κωδικού πρόσβασης ενός υπαλλήλου μας. Οι χάκερ σάρωσαν τώρα για κάθε μοναδική διεύθυνση email σε κάθε φάκελο αυτού του παραβιασμένου γραμματοκιβωτίου στην εταιρεία μας.
Φάση 2: Πέφτει το δεύτερο Ντόμινο (καταχωρείται ένα παρόμοιο όνομα τομέα)
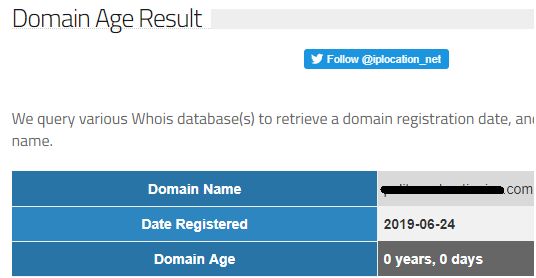
Στο παρακάτω στιγμιότυπο οθόνης, οι χάκερ κατέγραψαν σήμερα ένα παρόμοιο όνομα τομέα για χρήση στη Φάση 3. Αυτός ο τομέας μοιάζει πολύ με τον τομέα της στοχευμένης εταιρείας και θα χρησιμοποιηθεί ως βάση για αυτές τις επιθέσεις.
Φάση 3: Το τρίτο Ντόμινο – Αξιοποίηση Σχέσεων Εμπιστοσύνης
Στη συνέχεια, ο χάκερ κατασκευάζει μια ποικιλία από αβλαβή αλλά αποτελεσματικά email, σχεδιασμένα να εκμεταλλεύονται τη σχέση εμπιστοσύνης που έχετε με τους προμηθευτές, τους πελάτες, την οικογένεια και τους φίλους σας, στέλνοντάς τα από τον απατεώνα λογαριασμό email. Στο φανταστικό μου παράδειγμα: Το Finance@IroncldCookware.com χρησιμοποιείται αντί για το Finance@IroncladCookware.com για την αποστολή επιθέσεων κλοπής διαπιστευτηρίων μέσω email σε διευθύνσεις email που βρίσκονται στον αρχικό παραβιασμένο λογαριασμό email στο IroncladCookware.com. Η αποτελεσματικότητα αυτής της επίθεσης βρίσκεται στο γεγονός ότι το όνομα του αποστολέα πιθανότατα αναγνωρίζεται και γίνεται αποδεκτό από τον παραλήπτη ως νόμιμο χρήστη. Το ωφέλιμο φορτίο της επίθεσης έχει μεγαλύτερη πιθανότητα επιτυχίας λόγω αυτής της σιωπηρής εμπιστοσύνης.
Φάση 4: Πολλαπλά ντόμινο αρχίζουν να πέφτουν στις επαφές σας
Οι χάκερ δεν θα σταματήσουν εκεί. Ας ξεκινήσουν οι παραβιάσεις λογαριασμών email... οι περισσότεροι άνθρωποι θα κάνουν γρήγορα κλικ σε ένα παρόμοιο email από κάποιον που αναγνωρίζουν χωρίς δεύτερη σκέψη. Λιγότεροι θα παρέχουν διαπιστευτήρια για να δουν ένα τιμολόγιο, ένα ανεξόφλητο υπόλοιπο ή οποιαδήποτε άλλη εύλογη οικονομική συναλλαγή... με αποτέλεσμα όλο και περισσότερες εταιρείες να δέχονται παραβιάσεις και όλο και περισσότερες εταιρείες να γίνονται στόχος. Αυτό είναι γνωστό ως φαινόμενο Domino Breach.
Ακολουθούν μερικές πρακτικές συμβουλές για το πώς να προστατευτείτε και πώς να αντιμετωπίσετε το ντόμινο όταν η εταιρεία σας συμμετέχει σε μία από αυτές τις εκδηλώσεις!
Βήμα #1: Συντάξτε ένα email γρήγορης απάντησης και στείλτε το αμέσως σε όλες τις επαφές, ενημερώνοντάς τες για τον ψεύτικο τομέα και τις στοχευμένες επιθέσεις.
Βήμα #2: Κάντε έρευνα για τον πάροχο υπηρεσιών Διαδικτύου (ISP) του νεοκατοχυρωμένου ονόματος τομέα και στείλτε μια καταγγελία κατάχρησης σχετικά με μια επίθεση ηλεκτρονικού "ψαρέματος" (phishing) από ένα παρόμοιο όνομα τομέα και ζητήστε την άμεση κατάργησή του.
Ο χρόνος είναι πολύτιμος. Στον πραγματικό κόσμο, τη στιγμή που ένα domain Look-Alike καταχωρείται και είναι έτοιμο για χρήση, τα email επίθεσης αρχίζουν να ρέουν σε όλους τους προμηθευτές, τους πελάτες, τους φίλους και την οικογένειά σας. Τα ντόμινο αρχίζουν να πέφτουν καθώς τα άτομα που εμπιστεύονται εσάς και το όνομά σας κάνουν κλικ στο ψεύτικο τιμολόγιο ή το αίτημα σύνδεσης και διαπιστώνουν ότι έχουν παραβιαστεί.
Το να στείλετε αυτό το προειδοποιητικό σημείωμα σε όποιον μπορείτε να σκεφτείτε είναι ένα κρίσιμο και χρονικά ευαίσθητο πρώτο βήμα.
Τα υπόλοιπα βήματα πρέπει να ληφθούν κατά αυξανόμενη σειρά προστασίας. Δεν κοστίζουν όλα αυτά τα μέτρα. Μερικά είναι εξαιρετικά αποτελεσματικά στην προστασία (κάτι σαν MFA ).
Βασική προστασία:
Ενισχυμένη προστασία:
Προηγμένη προστασία:
Πρόσκληση σε δράση:
Η βασική προστασία είναι κάτι που όλες οι εταιρείες πρέπει να έχουν. Επικοινωνήστε με την CyberHoot σήμερα για να συνδεθείτε με έναν μεταπωλητή που θα υποβάλει τους υπαλλήλους σας στην απαραίτητη εκπαίδευση για να αντιμετωπίσουν την επίθεση Domino. Μια ουγγιά προστασίας αξίζει όσο μια λίβρα θεραπείας. Για να μάθετε πώς να προστατευτείτε από παρόμοιες απειλές μέσω ενός hacking μέσω email, κάντε κλικ εδώ.
Ακολουθήστε αυτές τις οδηγίες από το CyberHoot σχετικά με τον τρόπο ανάκτησης του παραβιασμένου λογαριασμού email σας.
Craig, Συνιδρυτής – CyberHoot
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).