[Σημείωση Συντάκτη: Με προσέγγισε ο συγγραφέας ενός Εργαλείου Ελέγχου Κωδικών Πρόσβασης (Password Checking Tool), το οποίο βελτιώνει τα αποτελέσματα όχι μόνο αναφέροντας πόσο χρόνο θα χρειαστεί για να σπάσει ο κωδικός πρόσβασής σας, αλλά και ελέγχοντας το hash του για να δει αν έχει αναφερθεί στο dark web ως εκτεθειμένος κάπου. Αυτό είναι ένα πολύτιμο εργαλείο και ελπίζω να δώσετε στον συγγραφέα κάποια θετικά σχόλια. Ελέγξτε την Ισχύ και την Έκθεση του Κωδικού Πρόσβασής σας εδώ ]
Καλώς ορίσατε στο Cyber “Hoot” Wednesday. Την Τετάρτη, το Cyber Al θα δημοσιεύσει μια σειρά άρθρων για την κυβερνοασφάλεια που θα περιγράφουν τις πιο σημαντικές έννοιες που πρέπει να κατανοήσετε και τις δεξιότητες που πρέπει να μάθετε για να προστατεύσετε τον εαυτό σας προσωπικά και επαγγελματικά. Πάρτε ένα φλιτζάνι καφέ, καθίστε αναπαυτικά, χαλαρώστε και συνεχίστε να διαβάζετε! Χαιρόμαστε που είστε εδώ.
Σύμφωνα με την Έκθεση Περιστατικών Παραβίασης Δεδομένων της Verizon (γνωστή και ως DBIR) του 2018, σχεδόν 3 στους 4 καταναλωτές χρησιμοποιούν διπλούς κωδικούς πρόσβασης, πολλοί από τους οποίους δεν έχουν αλλάξει εδώ και πέντε ή περισσότερα χρόνια. Όπως ήταν αναμενόμενο, περίπου το 40% των ερωτηθέντων λένε ότι είχαν «ένα περιστατικό ασφαλείας» τον τελευταίο χρόνο, που σημαίνει ότι ένας λογαριασμός τους παραβιάστηκε, ο κωδικός τους κλάπηκε ή ειδοποιήθηκαν ότι τα προσωπικά τους στοιχεία είχαν παραβιαστεί.
Δεν είναι μυστικό ότι οι κωδικοί πρόσβασης είναι δύσκολοι. Η ασφαλής και αποτελεσματική χρήση τους είναι ακόμη πιο δύσκολη. Διαβάστε παρακάτω για να μάθετε για τις βέλτιστες πρακτικές που ίσως δεν γνωρίζατε ότι δεν γνωρίζατε.
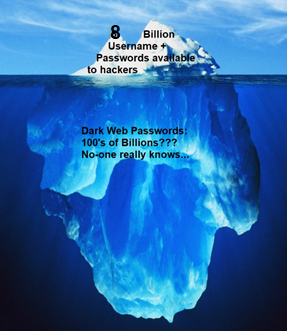
Εκτός κι αν έχετε αφιερώσει χρόνο για να μάθετε έναν διαχειριστή κωδικών πρόσβασης, τότε πιθανότατα είστε σαν τους περισσότερους ανθρώπους και επαναχρησιμοποιείτε κωδικούς πρόσβασης όπου κι αν βρίσκεστε στο διαδίκτυο. Περισσότεροι από 8 δισεκατομμύρια κωδικοί πρόσβασης έχουν αναφερθεί δημόσια ως παραβιασμένοι. Και αυτή είναι μόνο η κορυφή του παγόβουνου, καθώς πολλοί περισσότεροι κωδικοί πρόσβασης και διαπιστευτήρια έχουν παραβιαστεί αλλά δεν έχουν αναφερθεί δημόσια! Ως αποτέλεσμα, μπορεί να εκπλαγείτε όταν μάθετε ότι οι αγαπημένοι σας κωδικοί πρόσβασης είναι πιθανό να έχουν ήδη παραβιαστεί! Μπορείτε να δείτε εδώ για να μάθετε πού, πότε και τι παραβιάστηκε: https://haveIbeenpwned.com
Οι Διαχειριστές Κωδικών Πρόσβασης είναι ειδικά κατασκευασμένες εφαρμογές που εγκαθίστανται στο τηλέφωνό σας και μέσα στο πρόγραμμα περιήγησής σας ως "plugin" και κρυπτογραφούν τους κρίσιμους κωδικούς πρόσβασης, τις φράσεις πρόσβασης και άλλα δεδομένα, όπως πιστωτικές κάρτες, ακόμη και άδειες οδήγησης, για εύκολη αλλά ασφαλή αναφορά. Όταν έρθει η ώρα να συνδεθείτε σε έναν ιστότοπο, θα συμπληρώσουν το όνομα χρήστη και τον κωδικό πρόσβασής σας σε αυτόν τον ιστότοπο εάν βρουν μια αντιστοιχία στη βάση δεδομένων σας με τους αποθηκευμένους λογαριασμούς με βάση το όνομα τομέα ή το όνομα του ιστότοπου που επισκέπτεστε. Θεωρώ ότι είναι η καλύτερη λύση παραγωγικότητας που έχω μάθει τα τελευταία 20 χρόνια. Ωστόσο, οι Διαχειριστές Κωδικών Πρόσβασης πρέπει να προστατεύονται με μια φράση πρόσβασης 16-20 χαρακτήρων που δημιουργείτε προσεκτικά και εξασκείτε, ώστε να μην την ξεχάσετε ποτέ, μα ποτέ! Μην γράφετε τη φράση πρόσβασης του Διαχειριστή Κωδικών Πρόσβασης. Μάθετε την και εξασκηθείτε στην πληκτρολόγησή της 10 φορές πριν δεσμευτείτε να τη χρησιμοποιήσετε. Εάν χάσετε ή ξεχάσετε τον Κύριο Κωδικό Πρόσβασης, τα δεδομένα σας θα χαθούν!
ΣΥΜΒΟΥΛΗ ΕΠΑΓΓΕΛΜΑΤΙΑ : Οι διαχειριστές κωδικών πρόσβασης μπορούν μερικές φορές να σας προστατεύσουν από μια επίθεση ηλεκτρονικού "ψαρέματος" (phishing). Απλώς δεν θα παράσχουν τα διαπιστευτήριά σας για να συνδεθείτε σε έναν ψεύτικο ιστότοπο. Ας υποθέσουμε ότι έχετε πέσει θύμα ηλεκτρονικού "ψαρέματος" (phishing) και κάνετε κλικ σε έναν σύνδεσμο για να συνδεθείτε στο GMAIL, αλλά ο ιστότοπος που επισκέπτεστε στην πραγματικότητα είναι το GMA1l.com (το i είναι 1). Εάν χρησιμοποιείτε έναν διαχειριστή κωδικών πρόσβασης, θα παραμείνει αθόρυβος και δεν θα δώσει τον κωδικό πρόσβασής σας επειδή δεν μπορεί να ξεγελαστεί από το λανθασμένο όνομα τομέα. Εάν είστε επαγγελματίας χρήστης του Διαχειριστή κωδικών πρόσβασης, δεν θα γνωρίζετε καν τον κωδικό πρόσβασής σας για τον ιστότοπο για να τον πληκτρολογήσετε χειροκίνητα, επειδή οι επαγγελματίες χρήστες αξιοποιούν τη γεννήτρια τυχαίων κωδικών πρόσβασης για κάθε μία από τις συνδέσεις τους, παρέχοντας ακόμη μεγαλύτερη προστασία. Τέλεια, σωστά;!
Ακόμα και με τους Διαχειριστές Κωδικών Πρόσβασης (Password Managers), οι κωδικοί πρόσβασης δεν πρόκειται να εξαφανιστούν σύντομα. Συνεπώς, πρέπει να ξέρετε πώς να δημιουργήσετε έναν ισχυρό κωδικό πρόσβασης (ή ακόμα καλύτερα μια ισχυρή φράση πρόσβασης) για να προστατευτείτε. Το υπόλοιπο αυτού του άρθρου θα σας δείξει εύκολους τρόπους για να δημιουργήσετε εξαιρετικά ισχυρές φράσεις πρόσβασης και γιατί η εκμάθηση του τρόπου χρήσης ενός Διαχειριστή Κωδικών Πρόσβασης είναι ο καλύτερος τρόπος για να προστατεύσετε τις κρίσιμες πληροφορίες, τους λογαριασμούς και την ταυτότητά σας!
1. Σκεφτείτε μια φράση που αποτελείται από πολλές λέξεις: μπορείτε να χρησιμοποιήσετε τους στίχους του αγαπημένου σας τραγουδιού, ποίημα, φράση από βιβλίο ή τη φαντασία σας για να δημιουργήσετε δηλώσεις ιδεών (φράσεις πρόσβασης) που θα είναι αξέχαστες σε εσάς αλλά δύσκολο να μαντέψουν οι χάκερ.
Ακολουθούν μερικά παραδείγματα για να σας βάλουν σε σκέψεις:
Οι παραπάνω θεωρούνται εξαιρετικά ισχυρές φράσεις πρόσβασης. Είναι πολύ πιο δύσκολο να παραβιαστούν από τους χάκερ από ό,τι ακόμη και ένας τυχαία δημιουργημένος κωδικός πρόσβασης "9 χαρακτήρων" όπως αυτός: x&3h10_!E. Αυτό οφείλεται στα τεράστια κέρδη στην εντροπία που συνοδεύουν το μήκος κάθε φράσης. Όσο μεγαλύτερη είναι η φράση πρόσβασης, τόσο ισχυρότερη και πιο δύσκολη είναι η παραβίαση. Με τις σημερινές εξελίξεις στο υλικό των υπολογιστών, ένα μηχάνημα κάτω των 2000 δολαρίων μπορεί να σπάσει τον τυχαία δημιουργημένο κωδικό πρόσβασης 9 χαρακτήρων σε λιγότερο από 5 ημέρες μέσω επίθεσης ωμής βίας. Ορίστε ένας δωρεάν μετρητής ισχύος κωδικού πρόσβασης για να δείτε τι εννοώ και να δοκιμάσετε τους δικούς σας κωδικούς πρόσβασης.
1. Βεβαιωθείτε ότι χρησιμοποιείτε 15-20 (ή περισσότερους) χαρακτήρες στη φράση πρόσβασής σας.
2. Χρησιμοποιήστε μια φράση πρόσβασης για να ξεκλειδώσετε το Password Manager.
3. Αφήστε το Password Manager να δημιουργήσει, να συμπληρώσει και να αποθηκεύσει τυχαία δημιουργημένους κωδικούς πρόσβασης για τους υπόλοιπους διαδικτυακούς σας λογαριασμούς.
4. Μην σημειώνετε κωδικούς πρόσβασης ούτε τους αποθηκεύετε σε υπολογιστικό φύλλο ή ηλεκτρονικό έγγραφο, εκτός εάν το κρυπτογραφήσετε με κρυπτογράφηση AES 256 bit.
5. Χρησιμοποιήστε μοναδικές φράσεις πρόσβασης για να ξεκλειδώσετε τον επιτραπέζιο ή φορητό υπολογιστή σας.
6. Πείστε τον Διευθυντή Πληροφορικής σας να μεταβεί σε κωδικούς πρόσβασης 14+ χαρακτήρων, μη σύνθετους και μη λήξιμους στον χώρο εργασίας σας και σταματήστε να τους αλλάζετε κάθε 90 ημέρες. Υιοθετήστε αυτά τα ΝΕΑ πρότυπα κωδικών πρόσβασης NIST . Θα είστε χαρούμενοι που το κάνατε, ειδικά αν έχετε μάθει επίσης πώς να χρησιμοποιείτε έναν Διαχειριστή Κωδικών Πρόσβασης.
7. Πολλοί διαχειριστές κωδικών πρόσβασης είναι δωρεάν για προσωπική χρήση. Η εκμάθηση της χρήσης ενός διαχειριστή κωδικών πρόσβασης είναι σαν να μαθαίνεις να πληκτρολογείς. Δύσκολη στην αρχή, αλλά μόλις κατακτήσετε τα βασικά, είστε πολύ πιο παραγωγικοί και, σε αυτήν την περίπτωση, πολύ καλύτερα προστατευμένοι προσωπικά και επαγγελματικά.
8. Για πραγματικά κρίσιμους λογαριασμούς (Τραπεζικές συναλλαγές, Email, απομακρυσμένη πρόσβαση στην εταιρεία σας σε ένα Εικονικό Ιδιωτικό Δίκτυο) πρέπει να ενεργοποιήσετε τον έλεγχο ταυτότητας δύο παραγόντων . Τις περισσότερες φορές, πρόκειται για ένα μήνυμα κειμένου στο κινητό σας τηλέφωνο, το οποίο αντιστοιχίζετε με το όνομα χρήστη και τον κωδικό πρόσβασής σας, δημιουργώντας δύο στοιχεία που πρέπει να δώσετε για τον έλεγχο ταυτότητας. Έτσι, ονομάζεται έλεγχος ταυτότητας δύο παραγόντων. Ο έλεγχος ταυτότητας δύο παραγόντων (γνωστός και ως Πολλαπλών Παραγόντων) θα αποτελέσει το θέμα του άρθρου CyberHoot Wed. της επόμενης εβδομάδας, οπότε επιστρέψτε την επόμενη Τετάρτη για ένα ακόμη επεισόδιο του Cyber Al's Wed. Cyber Hoots!.
Παρακαλούμε αφιερώστε λίγο χρόνο για να μας κάνετε like στο Facebook και να μας ακολουθήσετε στη σελίδα μας στο LinkedIn . Αυτό θα διασφαλίσει ότι θα είμαστε εδώ για να υποστηρίζουμε τις μικρές και μεσαίες επιχειρήσεις μακροπρόθεσμα. Ευχαριστούμε!
Craig, Συνιδρυτής – CyberHoot
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Τι συμβαίνει Την Πέμπτη, 12 Νοεμβρίου 2026, γύρω στις 11 π.μ. ανατολική ώρα, το Microsoft Outlook σταμάτησε να λειτουργεί...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).