14 Ιανουαρίου 2020: Σήμερα, η Microsoft κυκλοφόρησε τις μηνιαίες ενημερώσεις κώδικα (patches) της και μεταξύ αυτών ήταν τρία κρίσιμα ζητήματα Σοβαρότητας 1 που χρειάζονται την άμεση προσοχή σας. Οι επιχειρήσεις θα πρέπει να ενεργοποιήσουν τη Διαδικασία Διαχείρισης Ειδοποιήσεων Ευπάθειας (Vulnerability Alert Management Process) για να διαχωρίσουν αυτές τις ειδοποιήσεις και να σχεδιάσουν αμέσως την ενημέρωση κώδικα το συντομότερο δυνατό. Παρακαλώ θεωρήστε αυτήν την ειδική συμβουλευτική ιστολογίου από το CyberHoot ως μια πολύ ασυνήθιστη περίσταση και λάβετε τα κατάλληλα μέτρα το συντομότερο δυνατό. Για να το θέσουμε σε προοπτική - ΟΛΕΣ οι πηγές μου για την κυβερνοασφάλεια υποδηλώνουν το ίδιο πράγμα. Οι κυβερνητικοί φορείς εποπτείας της κυβερνοασφάλειας, όπως η CISA, εξέδωσαν μόνο τη δεύτερη Οδηγία Έκτακτης Ανάγκης για αυτές τις ευπάθειες. Αυτό είναι σοβαρό.
Ευπάθεια πλαστογράφησης CryptoAPI – CVE-2020-0601: Αυτή η ευπάθεια επηρεάζει όλα τα μηχανήματα που εκτελούν λειτουργικά συστήματα Windows 10 32 ή 64 bit, συμπεριλαμβανομένων των εκδόσεων Windows Server 2016 και 2019.
Ευπάθειες στην πύλη RD των Windows και στον υπολογιστή-πελάτη απομακρυσμένης επιφάνειας εργασίας των Windows – CVE-2020-0609, CVE-2020-0610 και CVE-2020-0611: Αυτές οι ευπάθειες επηρεάζουν τον Windows Server 2012 και νεότερες εκδόσεις. Επιπλέον, το CVE-2020-0611 επηρεάζει τα Windows 7 και νεότερες εκδόσεις.
Αυτή η ενότητα της συμβουλευτικής ειδοποίησης περιγράφει τις πιθανές επιπτώσεις σε περίπτωση αξιοποίησης αυτών των ευπαθειών.
Ευπάθεια πλαστογράφησης CryptoAPI – CVE-2020-0601:
Ευπάθειες στην πύλη RD των Windows και στον υπολογιστή-πελάτη απομακρυσμένης επιφάνειας εργασίας των Windows – CVE-2020-0609, CVE-2020-0610 και CVE-2020-0611:
Στην πραγματικότητα ναι. [ ουάου! ] Αυτά τα τρωτά σημεία ανακαλύφθηκαν και αναφέρθηκαν, για πρώτη φορά, από την NSA, απευθείας στη Microsoft. Αυτό σημαίνει ότι έχουμε ένα πολύ μικρό χρονικό περιθώριο για να εφαρμόσουμε αυτές τις ενημερώσεις κώδικα χωρίς μεγάλο κίνδυνο παραβίασης.
Ωστόσο, ένα πολύ μικρό χρονικό διάστημα στο Διαδίκτυο θα μπορούσε να σημαίνει ημέρες ή εβδομάδες.
Αναλύοντας τα patches που κυκλοφόρησε σήμερα η Microsoft, οι κακόβουλοι χρήστες μπορούν γρήγορα να εντοπίσουν ποιος κώδικας άλλαξε. Τα patches είναι σαν ένας χάρτης θησαυρού που ακολουθούν οι χάκερ, μέσω αλλαγών στον πηγαίο κώδικα, αντίστροφης μηχανικής, μέχρι να βρουν το κενό ασφαλείας. Στη συνέχεια, τα μετατρέπουν σε όπλα . Αυτή τη στιγμή, υπάρχει ένας αγώνας δρόμου σε εξέλιξη για τον εντοπισμό και την οπλοποίηση αυτών των ευπαθειών από τα κράτη και τις ομάδες χάκερ. Έχουμε μέρες, ίσως εβδομάδες, πριν αυτά τα τρωτά σημεία μετατραπούν σε όπλα και αρχίσουν να εκμεταλλεύονται τα συστήματά σας.
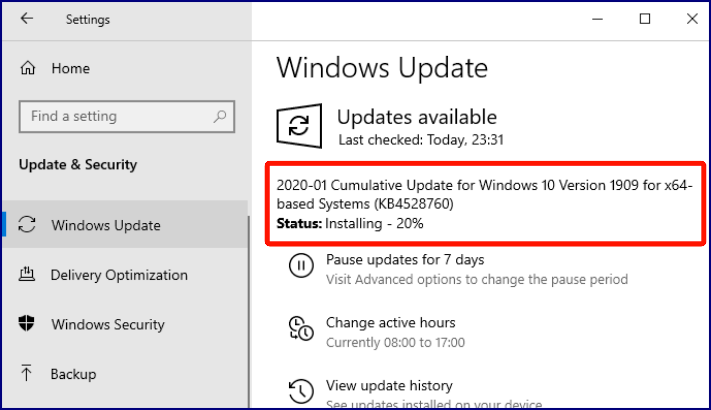
Ο αριθμός έκδοσης των Windows σας ενδέχεται να διαφέρει, αλλά αυτή είναι η ενημέρωση που θέλετε – μεταβείτε στις Ρυθμίσεις > Ενημέρωση και ασφάλεια > Windows Update :
https://cyber.dhs.gov/ed/20-02/
https://www.us-cert.gov/ncas/alerts/aa20-014a
Ιστολόγιο ειδήσεων για την κυβερνοασφάλεια του Brian Krebs
Ιστολόγιο κυβερνοασφάλειας της Sophos – Κρίσιμες ευπάθειες της Microsoft = Ενημέρωση τώρα
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Φανταστείτε τον εαυτό σας στον αυτοκινητόδρομο, να κινείστε με περίπου 20 δευτερόλεπτα πάνω από το όριο μαζί με την υπόλοιπη κυκλοφορία. Μπροστά, φρενάρετε...
Διαβάστε περισσότερα
Τι συμβαίνει Την Πέμπτη, 12 Νοεμβρίου 2026, γύρω στις 11 π.μ. ανατολική ώρα, το Microsoft Outlook σταμάτησε να λειτουργεί...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

