Νέα δεδομένα αναφοράς με ονόματα MDASH και Claude Mythos Preview είναι οι κορυφαίοι πράκτορες τεχνητής νοημοσύνης που εντοπίζουν τρωτά σημεία zero-day του 2026. Εντοπίζουν σφάλματα λογισμικού καλύτερα από οποιονδήποτε άνθρωπο, σε λιγότερο χρόνο, με περισσότερες αποδείξεις από ποτέ. Δείτε τι σημαίνει αυτό για τον οργανισμό σας και τι μπορείτε να κάνετε γι' αυτό σήμερα.
Πριν από λίγα χρόνια, η εύρεση κενών ασφαλείας σε ένα δίκτυο απαιτούσε εβδομάδες στοχευμένης εργασίας από έναν έμπειρο άνθρωπο. Σήμερα, τα συστήματα Τεχνητής Νοημοσύνης κάνουν την ίδια δουλειά σε λίγα λεπτά, χωρίς διαλείμματα, χωρίς χρέωση με την ώρα. Η Συμβουλευτική Υπηρεσία Πληροφόρησης για τις Απειλές CyberHoot του 2026 επιβεβαιώνει αυτό που οι ομάδες ασφαλείας παρακολουθούν στενά: η αυτόνομη Τεχνητή Νοημοσύνη μπορεί πλέον να ανακαλύψει, να επικυρώσει και να αλυσιδώσει τρωτά σημεία με ταχύτητα που καμία ανθρώπινη ομάδα από μόνη της δεν μπορεί να φτάσει.
Τα καλά νέα είναι ότι η ίδια Τεχνητή Νοημοσύνη που κάνει αυτό για τους επιτιθέμενους είναι επίσης διαθέσιμη και για τους υπερασπιστές. Οι οργανισμοί που την εφαρμόζουν στα δικά τους συστήματα πρώτοι βγαίνουν μπροστά. Όσοι περιμένουν δίνουν στους επιτιθέμενους ένα προβάδισμα που δεν θα έπρεπε.
Τα κριτήρια αξιολόγησης ασφάλειας τεχνητής νοημοσύνης (AI Security Benchmarks) της CyberGym εξέτασαν πέντε κορυφαίες πλατφόρμες τεχνητής νοημοσύνης ως προς την ικανότητά τους να υποστηρίζουν αυτόνομη ανίχνευση και άμυνα απειλών. Το MDASH σημείωσε βαθμολογία 90% και το Claude Mythos Preview σημείωσε βαθμολογία 85%, γεγονός που τις τοποθετεί πολύ μπροστά από την αμέσως επόμενη πλησιέστερη πλατφόρμα. Αυτές οι βαθμολογίες αντικατοπτρίζουν πόσο καλά κάθε εργαλείο χειρίζεται την πλήρη αλυσίδα των σύγχρονων απειλών: εντοπίζοντας αδυναμίες, ιεραρχώντας τες κατά προτεραιότητα και συντονίζοντας τις αντιδράσεις σε πολλαπλές επιφάνειες επίθεσης ταυτόχρονα.
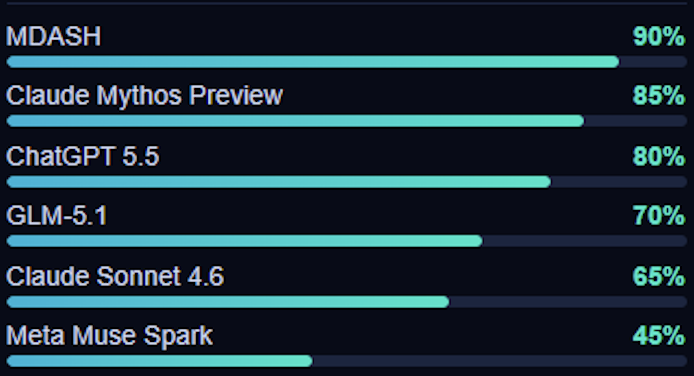
Για τους οργανισμούς που χρησιμοποιούν ένα εικονικό CISO ή για όσους το σκέφτονται, αυτά τα benchmarks προσφέρουν ένα πρακτικό σημείο εκκίνησης για την επιλογή εργαλείων. Ένα χάσμα 25 μονάδων μεταξύ των κορυφαίων και των κατώτερων πλατφορμών δεν είναι θόρυβος. Αντικατοπτρίζει πραγματικές διαφορές στο πόσο καλά κάθε εργαλείο υποστηρίζει την καθημερινή εργασία της ομάδας ασφαλείας σας.
Η Μονάδα 42 του Πάλο Άλτο διαπίστωσε ότι οι εισβολείς ξεκινούν τη σάρωση για πρόσφατα αποκαλυφθέντα τρωτά σημεία εντός 15 λεπτών από τη δημόσια κυκλοφορία. Πριν από μια δεκαετία, η ομάδα IT σας είχε μέρες για να απαντήσει. Σήμερα, το χρονικό περιθώριο είναι μικρότερο από ένα διάλειμμα για μεσημεριανό γεύμα. Εργαλεία που υποστηρίζονται από την τεχνητή νοημοσύνη, όπως το MDASH και το Mythos Preview, όταν κυκλοφορήσουν, ( Mythos General Availability Announcement ), θα σας βοηθήσουν να κλείσετε αυτό το χρονικό περιθώριο εντοπίζοντας τα δικά σας εκτεθειμένα συστήματα πριν το κάνει κάποιος άλλος.
Η καλύτερη στιγμή για να βρείτε μια τρύπα στον φράχτη σας είναι πριν την βρει ο σκύλος του γείτονα. Τα εργαλεία τεχνητής νοημοσύνης δίνουν στην ομάδα σας την ίδια ικανότητα σάρωσης που χρησιμοποιούν ήδη οι επιτιθέμενοι, δείχνοντας προς τη σωστή κατεύθυνση.
Η συμβουλευτική ομάδα ομαδοποιεί τις συστάσεις της κατά επείγοντα τρόπο. Οι τέσσερις πιο κρίσιμες ενέργειες είναι η ταχύτερη ενημέρωση κώδικα, η εξάλειψη περιττών υπηρεσιών που συνδέονται με το διαδίκτυο, η απομόνωση των πιο ευαίσθητων συστημάτων σας και η κατάργηση των αχρησιμοποίητων δικαιωμάτων διαχειριστή. Αυτά δεν είναι δαπανηρά βήματα. Είναι συνεπείς συνήθειες που μειώνουν την έκθεσή σας, ανεξάρτητα από το αν διαθέτετε ή όχι ένα εργαλείο ασφάλειας τεχνητής νοημοσύνης.
Το επόμενο επίπεδο προσθέτει επίσης γρήγορα αξία. Η χρήση της Τεχνητής Νοημοσύνης για τη σάρωση του δικού σας περιβάλλοντος πριν το κάνουν οι εισβολείς, η αρχειοθέτηση δεδομένων που δεν χρειάζεστε πλέον, η ανάπτυξη εργαλείων ανίχνευσης που ειδοποιούν τη στιγμή που κινείται ένας εισβολέας και η αναθεώρηση των πρακτικών ασφάλειας των προμηθευτών σας, όλα εμπίπτουν σε αυτήν την ομάδα. Η ολοκλήρωση των εργασιών, ο τακτικός έλεγχος των αντιγράφων ασφαλείας σας, η εξάσκηση του σχεδίου αντιμετώπισης περιστατικών, η εκπαίδευση της ομάδας σας σε θέματα ηλεκτρονικού "ψαρέματος" (phishing) και MFA και ο έλεγχος ότι η πολιτική ασφάλισης στον κυβερνοχώρο αντικατοπτρίζει την πραγματική σας ρύθμιση, συμπληρώνουν τη λίστα.
Κανένα από αυτά δεν απαιτεί μεγάλο τμήμα πληροφορικής. Τα περισσότερα απαιτούν μια απόφαση και μια υπενθύμιση ημερολογίου περισσότερο από μια γραμμή προϋπολογισμού.
Οι οργανισμοί που ενισχύουν τη στάση τους στον τομέα της ασφάλειας σήμερα θα αντιμετωπίσουν πολύ λιγότερες αναταράξεις αύριο. Δεν χρειάζεται να εφαρμόσετε και τις 12 ενέργειες αυτήν την εβδομάδα. Η επιλογή μιας κρίσιμης ενέργειας και η ολοκλήρωσή της σας δίνει ένα ουσιαστικό προβάδισμα έναντι των οργανισμών που δεν κάνουν τίποτα. Η πρόοδος ξεπερνά την τελειότητα κάθε φορά.
Όλοι έχουμε ένα μικρό χρονικό περιθώριο να προετοιμαστούμε για την καταιγίδα που έρχεται. Όσο περισσότερο προετοιμαζόμαστε για παραβιάσεις, περιορίζοντας τα εσωτερικά δεδομένα δικτύου, μειώνοντας τις επιφάνειες επιθέσεων, αναπτύσσοντας Honeypots για την ανακάλυψη παραβιάσεων όταν αναπόφευκτα συμβαίνουν, τόσο πιο εύκολο θα είναι να ξεπεράσουμε τις καταιγίδες με τις λιγότερες δυνατές διαταραχές.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).