Η Κίνα βρέθηκε στο επίκεντρο μιας από τις μεγαλύτερες παραβιάσεις δεδομένων όλων των εποχών, αφού ένας κυβερνητικός προγραμματιστής έγραψε μια ανάρτηση ιστολογίου σε ένα δημοφιλές φόρουμ που περιελάμβανε τα διαπιστευτήρια μιας βάσης δεδομένων της αστυνομίας της Σαγκάης. Αυτό δεν αποτελεί έκπληξη, καθώς το 82% των παραβιάσεων πέρυσι οφείλονταν εν μέρει σε ανθρώπινο λάθος. Αυτό περιλαμβάνει πράγματα όπως το ηλεκτρονικό ψάρεμα (phishing) , τη χρήση κλεμμένων διαπιστευτηρίων, την εσφαλμένη διαμόρφωση και απλά λάθη.
Οι απειλητικοί παράγοντες κατάφεραν να αποκτήσουν πρόσβαση στα δεδομένα και έχουν δημοσιεύσει τα 23 terabytes δεδομένων προς πώληση στο Dark Web. Συνολικά, η διαρροή περιλαμβάνει τα προσωπικά στοιχεία περίπου ενός δισεκατομμυρίου Κινέζων πολιτών.
Ο Κινέζος δισεκατομμυριούχος και Διευθύνων Σύμβουλος της Binance, Zhao Changpeng, δήλωσε νωρίτερα αυτή την εβδομάδα ότι η ομάδα πληροφοριών απειλών της Binance εντόπισε ένα δισεκατομμύριο αρχεία προς πώληση στο Dark Web. Αργότερα, μοιράστηκε ότι μια ανάρτηση στο ιστολόγιο ενός κυβερνητικού προγραμματιστή στο Δίκτυο Ανάπτυξης Λογισμικού της Κίνας (CSDN) περιελάμβανε κατά λάθος τα διαπιστευτήρια μιας βάσης δεδομένων της αστυνομίας της Σαγκάης:
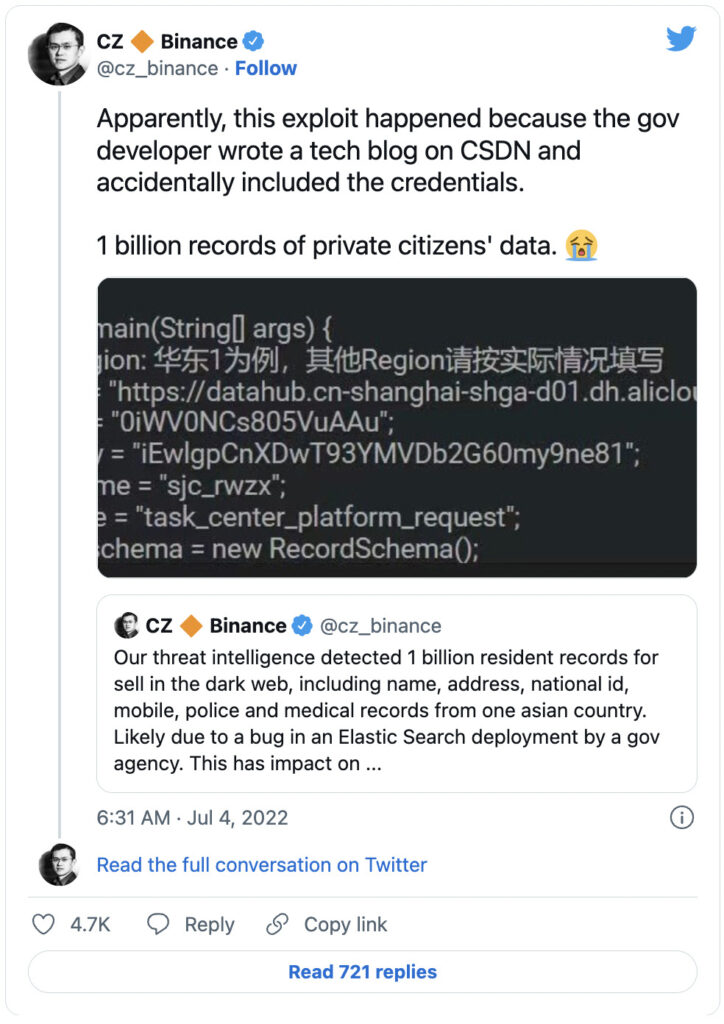
Οι πληροφορίες που διαρρέουν περιλαμβάνουν μια σημαντική ποσότητα Μη Δημόσιων Προσωπικών Πληροφοριών (NPII) που θα μπορούσαν να θέσουν σε κίνδυνο έως και ένα δισεκατομμύριο Κινέζους πολίτες. Τα δεδομένα που διέρρευσαν περιελάμβαναν ονόματα, διευθύνσεις, τόπους γέννησης, εθνικές ταυτότητες, αριθμούς τηλεφώνου, ιατρικά αρχεία και ποινικά μητρώα Κινέζων πολιτών. Αυτό είναι ένα ακόμη παράδειγμα του γιατί οι εταιρείες πρέπει να λάβουν σοβαρά υπόψη την εκπαίδευση των υπαλλήλων τους στον κυβερνοχώρο.
Τα δεδομένα δημοσιεύτηκαν στο Breach Forums, έναν δημοφιλή ιστότοπο για χάκερ που αγοράζουν και πωλούν πληροφορίες. Τα προσωπικά δεδομένα δημοσιεύτηκαν από έναν ανώνυμο χάκερ με το όνομα «ChinaDan», σύμφωνα με το Threatpost . Στην ανάρτηση, ο «ChinaDan» ισχυρίστηκε ότι είχε κατεβάσει τα δεδομένα από έναν διακομιστή αποθήκευσης cloud που φιλοξενείται από την Alibaba. Ο χάκερ ζητούσε 10 Bitcoin, ποσό που αντιστοιχεί σε περίπου 200,000 δολάρια, για ολόκληρο το σύνολο των δεδομένων.
Ο Craig Lurey, CTO και συνιδρυτής της Keeper Security, μίλησε μαζί του και μοιράστηκε την αντίδρασή του στη διαρροή δεδομένων:
«Αυτό είναι το τελικό αποτέλεσμα μιας καταστροφικής αποτυχίας στην εφαρμογή βασικής διαχείρισης κωδικών πρόσβασης και διαχείρισης μυστικών. Μυστικά όπως τα διαπιστευτήρια βάσης δεδομένων δεν πρέπει ποτέ να ενσωματώνονται στον πηγαίο κώδικα, κάτι που προκάλεσε την παραβίαση.»
Είναι σημαντικό να σημειωθεί ότι πολλοί διαχειριστές κωδικών πρόσβασης επιτρέπουν στους οργανισμούς να θεσπίσουν αυστηρό, σκόπιμο έλεγχο πρόσβασης βάσει ρόλων (RBAC) , μαζί με προνομιακή πρόσβαση στην υποδομή, για την προστασία ευαίσθητων δεδομένων και μυστικών.
Αυτή η διαρροή δεδομένων δείχνει ότι ακόμη και οι κυβερνητικοί υπάλληλοι με άδειες ασφαλείας μπορούν να κάνουν λάθη που έχουν καταστροφικά αποτελέσματα. Προφανώς, κάποιος με αυτό το επίπεδο άδειας ασφαλείας έχει πρόσβαση σε βάσεις δεδομένων όπως αυτές, ενώ ο μέσος υπάλληλος σε μια μέση εταιρεία έχει πρόσβαση μόνο στις πληροφορίες της εταιρείας και των πελατών του. Αυτό δεν σημαίνει ότι ο μέσος υπάλληλος δεν αποτελεί κίνδυνο, σημαίνει ότι ο καθένας μπορεί να κάνει λάθη και να θέσει την εταιρεία σας σε κίνδυνο. Είναι σημαντικό να διασφαλίσετε ότι το προσωπικό σας εκπαιδεύεται σχετικά με την ορθή υγιεινή των κωδικών πρόσβασης, τον τρόπο χειρισμού κρίσιμων πληροφοριών και άλλες πτυχές της εργάσιμης ημέρας του που θα μπορούσαν να θέσουν σε κίνδυνο τα δεδομένα της εταιρείας ή των πελατών.
Συνεχίστε να διαβάζετε για να μάθετε περισσότερα σχετικά με τα ελάχιστα απαραίτητα μέτρα κυβερνοασφάλειας που πρέπει να ενσωματώσουν όλες οι εταιρείες στα προγράμματα κυβερνοασφάλειας που εφαρμόζουν.
Οι ακόλουθες συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς απέναντι στις διάφορες απειλές που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι προτάσεις που αναφέρονται παρακάτω μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες ανάπτυξης του προγράμματος vCISO της CyberHoot.
Κάθε μία από αυτές τις συστάσεις, εκτός από την ασφάλιση στον κυβερνοχώρο, είναι ενσωματωμένη στο προϊόν της CyberHoot και στις εικονικές υπηρεσίες Chief Information Security Officer. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να ελέγχετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε εγγραφόμενοι στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.
Πηγή:
Επιπλέον αναγνώσεις:
Διαρροή κωδικών πρόσβασης από το Outlook με το "AutoDiscover"
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

