Συγγραφέας : Κέιτι Μποκέτι | Επιμέλεια : Κρεγκ Τέιλορ
Το ιστολόγιο αυτής της εβδομάδας περιέχει ένα κομπλιμέντο για την ασφάλεια υλικού της Apple. Βλέπετε, οι εγκληματίες κλέβουν iPhone εδώ και πολύ καιρό, αλλά ουσιαστικά παραδέχονται τώρα ότι δεν μπορούν να ξεπεράσουν την ασφάλεια υλικού της Apple (κάτι που ονομάζεται Secure Enclave ) για να αξιοποιήσουν το κλεμμένο τηλέφωνο. Έτσι, αντί να επιτεθούν στο τηλέφωνο για να το παραβιάσουν, επιτίθενται στο ένα στοιχείο που η Apple δεν μπορεί να επιδιορθώσει: εσένα και εμένα. 🙂
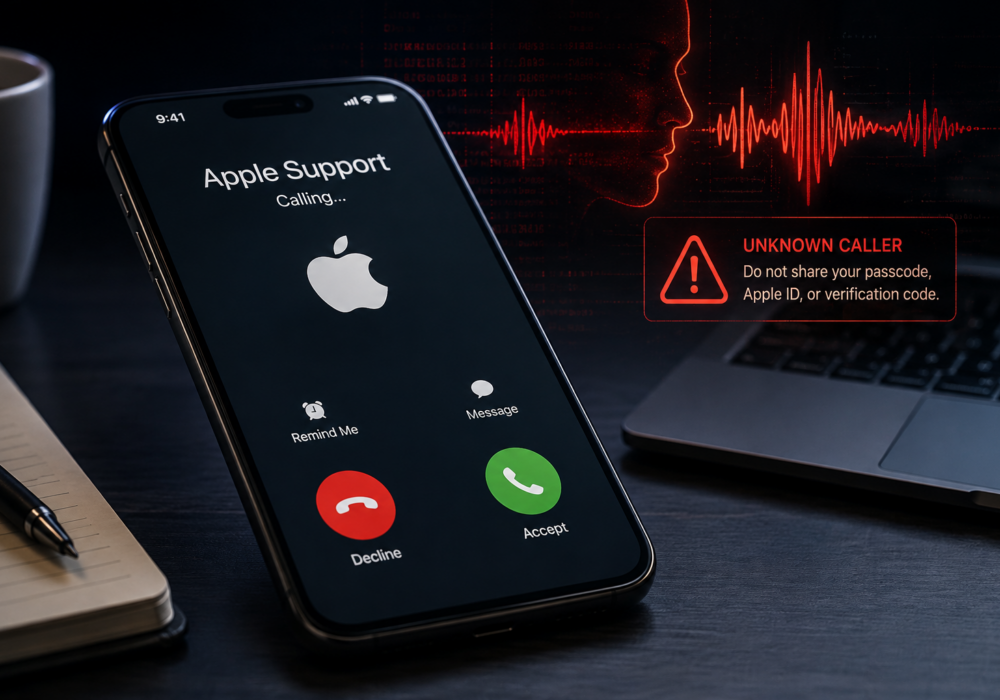
Γνωρίστε την «Άλις από την Υποστήριξη της Apple». Είναι φωνητική πράκτορας τεχνητής νοημοσύνης, μιλάει τρεις γλώσσες, γνωρίζει το ακριβές μοντέλο του τηλεφώνου σας και πού βρίσκεται αυτή τη στιγμή, και είναι άψογα ευγενική καθώς σας καθοδηγεί στην ανάγνωση του κωδικού πρόσβασής σας δυνατά. Είναι επίσης ψεύτικη, και κοστίζει στους χειριστές της περίπου μια δεκάρα ανά κλήση.
Αυτή η τιμή είναι ένα άλλο μέρος της πραγματικής ιστορίας εδώ. Για πάνω από μια δεκαετία κυκλοφοριών iPhone, ένας πειστικός απατεώνας τηλεφωνίας χρειαζόταν έναν εξειδικευμένο άνθρωπο που εργαζόταν ένα θύμα τη φορά. Η τεχνητή νοημοσύνη απλώς μετέτρεψε αυτό το σκάφος σε ένα προϊόν συνδρομής που λειτουργεί σε μεγάλη κλίμακα, στη γλώσσα σας, με τα στοιχεία σας. Τα παλιά προειδοποιητικά σημάδια που διδάσκαμε στους ανθρώπους, η κακή γραμματική και το γενικό «Αγαπητέ πελάτη», έχουν πλέον σχεδόν εξαφανιστεί.
Πριν προχωρήσετε στο άρθρο, η συμβουλή μου είναι να αφιερώσετε λίγο χρόνο για να ενεργοποιήσετε την «Προστασία κλεμμένων συσκευών της Apple», η οποία είναι απενεργοποιημένη από προεπιλογή. Η ενεργοποίησή της απαιτεί iOS 17.3 ή νεότερη έκδοση και διαρκεί μερικά λεπτά. Λεπτομέρειες σχετικά με αυτήν τη λειτουργία μπορείτε να βρείτε εδώ: https://support.apple.com/en-us/102568 , είναι απενεργοποιημένη από προεπιλογή, τα βήματα για την ενεργοποίησή της βρίσκονται στην παρακάτω λίστα ελέγχου.
Αν το iPhone σας κλαπεί και το Find My iPhone δεν μπορεί να σας δείξει πού βρίσκεται (οι κλέφτες συχνά το ρίχνουν σε μια φθηνή τσάντα Faraday για να διακόψουν το σήμα), περιμένετε μια τηλεφωνική κλήση που δημιουργείται από τεχνητή νοημοσύνη κάποια στιγμή προσπαθώντας να σας μεταπείσει να μην δώσετε τον κωδικό πρόσβασής σας. Μην ενδώσετε στο δόλωμα και προσθέσετε αυτήν την προσβολή στην ζημιά που σας προκάλεσε ένα κλεμμένο iPhone! Απλώς επαναλάβετε αυτό το μότο: « κανείς νόμιμος χρήστης δεν ζητά ποτέ τον κωδικό πρόσβασής σας, τον κωδικό πρόσβασής σας ή τον κωδικό επαλήθευσης ». Η Apple το έχει πει ξεκάθαρα εδώ . Αν αρνηθείτε αυτό το μοναδικό αίτημα, ολόκληρη η επιχείρηση δεν θα έχει τίποτα άλλο να κάνει.
Η Apple έκανε το υλικό το πιο δύσκολο πράγμα για hacking και επίθεση, οπότε τώρα οι χάκερ επιτίθενται σε εσάς! Μείνετε σε εγρήγορση και προσέξτε για αυτές τις τηλεφωνικές κλήσεις που δημιουργούνται από τεχνητή νοημοσύνη όταν σας έχουν κλέψει το τηλέφωνό σας.
— Κρεγκ Τέιλορ, Διευθύνων Σύμβουλος CyberHoot
Ακολουθεί ένα σενάριο που αξίζει να γνωρίζετε πριν συμβεί σε εσάς ή σε κάποιον στο γραφείο σας. Το iPhone σας χάνεται ή κλέβεται και λίγες μέρες αργότερα, λαμβάνετε μια κλήση από κάποιον που ακούγεται σαν μια ήρεμη, φιλική εκπρόσωπος της Υποστήριξης της Apple. Γνωρίζει το μοντέλο του τηλεφώνου σας. Γνωρίζει πού βρίσκεται το τηλέφωνό σας αυτήν τη στιγμή στον χάρτη. Ζητά τον κωδικό πρόσβασής σας για να «βοηθήσει στην αφαίρεση της κλειδαριάς».
Δεν είναι από την Apple. Δεν είναι καν άνθρωπος. Είναι μια φωνητική πράκτορας τεχνητής νοημοσύνης, ενοικιασμένη από έναν εγκληματία, φτιαγμένη για να σε αποτρέψει από τον κωδικό πρόσβασής σου, τον κωδικό πρόσβασης του Apple ID σου και τον κωδικό δύο παραγόντων σου, μία ευγενική πρόταση τη φορά.
Ερευνητές ασφαλείας στο SOCRadar κατέγραψαν πρόσφατα αυτήν την επιχείρηση. Ονομάζεται AnonyMousKIT και αξίζει λίγα λεπτά από την προσοχή σας, ανεξάρτητα από το πόσο μεγάλος ή μικρός είναι ο οργανισμός σας.
Το AnonyMousKIT είναι μια υπηρεσία ηλεκτρονικού "ψαρέματος" (phishing) που έχει δημιουργηθεί για μία μόνο δουλειά: το ξεκλείδωμα κλεμμένων iPhones εξαπατώντας τον κάτοχο ώστε να παραδώσει τα διαπιστευτήριά του. Το Activation Lock της Apple συνδέει ένα τηλέφωνο με το Apple ID του κατόχου του, επομένως ένα κλεμμένο τηλέφωνο παραμένει άχρηστο μέχρι ο κλέφτης να αφαιρέσει αυτό το κλείδωμα. Αντί να παρακάμπτουν το Activation Lock, οι εγκληματίες πληρώνουν για πρόσβαση σε μια έξυπνη πλατφόρμα που επικοινωνεί απευθείας με τα θύματα και ζητά ευγενικά.
Η πλατφόρμα λειτουργεί σαν μια μικρή εταιρεία λογισμικού. Πουλάει πακέτα πίστωσης, προσφέρει επίπεδα συνδρομής και προσεγγίζει τα θύματα μέσω πέντε καναλιών από τα δεδομένα ενός μόνο κλεμμένου τηλεφώνου: email, μήνυμα κειμένου, WhatsApp, μια ηχογραφημένη φωνητική κλήση και έναν ζωντανό φωνητικό πράκτορα τεχνητής νοημοσύνης.
Η περσόνα τεχνητής νοημοσύνης πίσω από αυτές τις κλήσεις είναι γνωστή ως «Alice από την Υποστήριξη της Apple» και μιλάει Αγγλικά, Ισπανικά και Πορτογαλικά ανάλογα με τον στόχο. Οι ερευνητές ανέκτησαν 200 αρχεία κλήσεων που συνδέονται με αυτήν την περσόνα, τα περισσότερα τοποθετημένα σε τηλεφωνικούς αριθμούς στη Βραζιλία μεταξύ Αυγούστου 2025 και Μαΐου 2026.
Μια τυπική κλήση ακολουθεί ένα απλό σενάριο. Η Άλις επιβεβαιώνει ότι μιλάει με τον κάτοχο του τηλεφώνου, ζητά τον τετραψήφιο ή εξαψήφιο κωδικό πρόσβασης και διαβάζει ξανά τους αριθμούς για να τον ελέγξει ξανά. Στη συνέχεια, εξηγεί ότι κάποιος επισκέφθηκε ένα Apple Store για να προσπαθήσει να καταργήσει το Κλείδωμα ενεργοποίησης και ρωτάει αν έχει φτάσει κάποιο μήνυμα ανάκτησης. Αυτή η ερώτηση ρυθμίζει το επόμενο αίτημα, τον κωδικό πρόσβασης του Apple ID και έναν ενεργό κωδικό δύο παραγόντων.
Η εκτέλεση και των 200 αυτών των κλήσεων κόστισε στον χειριστή συνολικά λιγότερο από είκοσι δολάρια. Οι πειστικές, πολύγλωσσες τηλεφωνικές απάτες κοστίζουν πλέον περίπου μια δεκάρα η καθεμία. Αυτή η πτώση τιμών αξίζει την προσοχή σας περισσότερο από οποιονδήποτε άλλο αριθμό θυμάτων.
Η απάτη λειτουργεί επειδή χρησιμοποιεί πραγματικές πληροφορίες που αντλούνται απευθείας από την κλεμμένη συσκευή, συμπεριλαμβανομένου του ακριβούς αριθμού μοντέλου της Apple και της ζωντανής τοποθεσίας της από το Find My. Τα θύματα που κάνουν κλικ σε ένα συνδεδεμένο μήνυμα καταλήγουν σε μια σελίδα που έχει σχεδιαστεί ώστε να μοιάζει με επίσημη ιστοσελίδα της Apple, με έναν κινούμενο χάρτη που δείχνει πού βρίσκεται το τηλέφωνό τους αυτή τη στιγμή.
Το email παραμένει το πιο πολυσύχναστο κανάλι σε αυτό το σχέδιο. Οι πιο συνηθισμένες γραμμές θέματος αναφέρουν «Η συσκευή σας βρέθηκε» και «Ειδοποίηση», και αποστέλλονται από λογαριασμούς που έχουν σχεδιαστεί για να μοιάζουν με Apple, Find My ή Apple Support. Πολλά από αυτά τα email δρομολογούνται μέσω ενός δωρεάν λογαριασμού Gmail και τα περισσότερα περιλαμβάνουν το όνομα μιας πραγματικής πόλης όπου ζει το θύμα, γεγονός που κάνει ένα μήνυμα μαζικής παραγωγής να φαίνεται προσωπικό.
Το AnonyMousKIT ανήκει σε μια μεγαλύτερη οικογένεια παρόμοιων κιτ. Οι ερευνητές βρήκαν δεκάδες σχετικές εγκαταστάσεις σε πολλά domains, μερικά από τα οποία ξεκίνησαν μέσα στο ίδιο δευτερόλεπτο και μοιράζονταν υποδομή back-end, γεγονός που υποδηλώνει ότι μια χούφτα πάροχοι λειτουργούν ταυτόχρονα πολλά επώνυμα καταστήματα.
Να μια πραγματικά ενθαρρυντική λεπτομέρεια που κρύβεται στην έκθεση. Τα «εργαλεία ξεκλειδώματος» που διαφημίζουν αυτά τα ηλεκτρονικά καταστήματα χρησιμεύουν κυρίως ως δόλωμα. Σχεδόν όλα τα στοχευμένα τηλέφωνα χρησιμοποιούν αρκετά καινούργια τσιπ Apple, ώστε κανένα δημόσιο exploit να μην φτάνει στο Secure Enclave τους. Οι εγκληματίες χρειάζονται τον κωδικό πρόσβασής σας και τα στοιχεία σύνδεσής σας, επειδή δεν υπάρχει συντόμευση για την προστασία υλικού της Apple. Η καλύτερη άμυνά σας λειτουργεί ήδη.
Η Apple έχει δηλώσει ξεκάθαρα ότι η εταιρεία δεν θα σας ζητήσει ποτέ τον κωδικό πρόσβασής σας, τον κωδικό πρόσβασης της συσκευής σας ή έναν κωδικό δύο παραγόντων και δεν θα σας ζητήσει ποτέ να πατήσετε Αποδοχή σε μια προτροπή δύο παραγόντων. Αντιμετωπίστε οποιαδήποτε κλήση, μήνυμα ή email που ζητά αυτά τα στοιχεία ως ψεύτικο, ανεξάρτητα από το πόσες ακριβείς λεπτομέρειες φαίνεται να περιέχει σχετικά με τη συσκευή σας.
Πέρα από την ενεργοποίηση της Προστασίας Κλεμμένων Συσκευών ( το κάνατε ήδη, σωστά; ), συνεχίστε να μοιράζεστε αυτές τις συμβουλές και τις βέλτιστες πρακτικές με την ομάδα σας. Η καλύτερη συνήθεια #1: ποτέ, μα ποτέ, μην δίνετε τον κωδικό πρόσβασής σας, τον κωδικό πρόσβασης ή τον κωδικό επαλήθευσης σε οποιονδήποτε σας καλεί, σας στέλνει μήνυμα ή email πρώτος, ακόμα και όταν ακούγεται φιλικός και γνωρίζει λεπτομέρειες για το τηλέφωνό σας. Μοιραστείτε αυτό το άρθρο με την ομάδα σας αυτή την εβδομάδα, συζητήστε το για πέντε λεπτά στην επόμενη συνάντησή σας και θα είστε ήδη πιο ασφαλείς σήμερα από ό,τι ήσασταν χθες.
Σας καλεί ποτέ η Apple, μου στέλνει μήνυμα ή email ζητώντας τον κωδικό πρόσβασής μου ή τον κωδικό δύο παραγόντων; Όχι. Η Apple έχει δηλώσει ξεκάθαρα ότι δεν θα σας ζητήσει ποτέ τον κωδικό πρόσβασής σας, τον κωδικό πρόσβασης της συσκευής ή έναν κωδικό δύο παραγόντων και δεν θα σας ζητήσει ποτέ να πατήσετε Αποδοχή σε μια ερώτηση δύο παραγόντων. Αντιμετωπίστε οποιοδήποτε αίτημα για αυτά τα στοιχεία ως ψεύτικο.
Πώς γνώριζε ο απατεώνας το μοντέλο και την τοποθεσία του τηλεφώνου μου; Η απάτη αντλεί αυτές τις πληροφορίες απευθείας από την κλεμμένη συσκευή σας, συμπεριλαμβανομένου του αριθμού μοντέλου της Apple και της ενεργής κατάστασης Find My. Αυτή η ακρίβεια κάνει το μήνυμα να φαίνεται νόμιμο, παρόλο που προέρχεται από έναν εγκληματία και όχι από την Apple.
Ακούγεται όντως μια φωνή τεχνητής νοημοσύνης αρκετά πειστική για να ξεγελάσει τους ανθρώπους; Ναι, και αυτό αξίζει να το λάβουμε σοβαρά υπόψη. Η περσόνα πίσω από αυτές τις κλήσεις εκτελείται σε τρεις γλώσσες και ακολουθεί ένα φυσικό, ήρεμο σενάριο που καθοδηγεί τα θύματα στην επιβεβαίωση της ιδιοκτησίας και στην ανάγνωση ενός κωδικού πρόσβασης, όλα αυτά για περίπου ένα δεκάρα ανά κλήση.
Τι πρέπει να κάνω εάν λάβω μία από αυτές τις κλήσεις ή μηνύματα; Κλείστε το τηλέφωνο ή αγνοήστε το. Μην κοινοποιείτε ποτέ κωδικό πρόσβασης, κωδικό πρόσβασης ή κωδικό επαλήθευσης σε κανέναν που επικοινωνήσει πρώτος μαζί σας. Προωθήστε ύποπτα μηνύματα στο reportphishing@apple.com και επικοινωνήστε απευθείας με την Apple μέσω επίσημων καναλιών εάν θέλετε να επιβεβαιώσετε οτιδήποτε.
Αυτή η απάτη εισβάλλει όντως στο υλικό του τηλεφώνου; Όχι. Τίποτα εδώ δεν περιλαμβάνει τεχνική εκμετάλλευση. Ολόκληρο το σχέδιο εξαρτάται από το αν θα παραδώσετε τα δικά σας διαπιστευτήρια. Αν αρνηθείτε αυτό το ένα αίτημα, η απάτη δεν θα έχει πλέον τίποτα να αντιμετωπίσει.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).