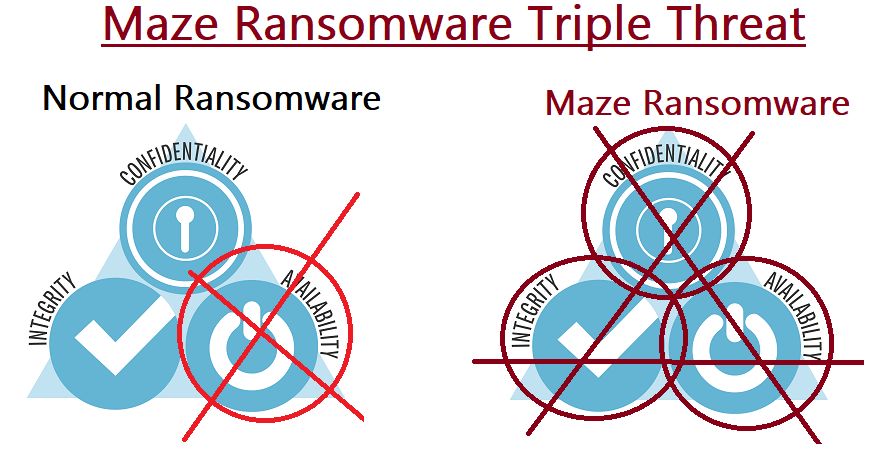
Το ransomware έχει αυξηθεί σε δημοτικότητα ως εργαλείο που χρησιμοποιείται από ομάδες χάκερ για να επιτεθούν σε οποιαδήποτε εταιρεία, όπως αποδεικνύεται από την πρόσφατη παραβίαση της Cognizant και ορισμένων πελατών της από το στέλεχος ransomware MAZE. Με την πρώτη ματιά, κάποιος θα μπορούσε να θεωρήσει αυτό το συμβάν ως μια ακόμη σε μια μακρά σειρά επιθέσεων ransomware εναντίον επιχειρήσεων, κυβερνητικών φορέων και μη κερδοσκοπικών οργανισμών. Ωστόσο, δεν πρόκειται απλώς για μια ακόμη επίθεση ransomware. Το Maze αποτελεί τριπλή απειλή για την ασφάλεια των δεδομένων σας. Αυτοί οι χάκερ έχουν πρόσβαση στα δεδομένα σας και μπορούν να τα αλλάξουν (βλάπτοντας την ακεραιότητά τους ). Είναι σημαντικό ότι για τις εταιρείες που αρνούνται να πληρώσουν τα λύτρα τους, το MAZE εξάγει τα δεδομένα τους και τα δημοσιεύει στο Διαδίκτυο, θέτοντας σε κίνδυνο την εμπιστευτικότητα των δεδομένων σας . Το CyberHoot προβλέπει ότι αυτό θα αναγκάσει πολλές περισσότερες εταιρείες να πληρώσουν τα λύτρα τους, παρά το γεγονός ότι είναι σε θέση να επαναφέρουν τα δεδομένα τους από αντίγραφα ασφαλείας.
Το ransomware παραδοσιακά στοχεύει στη διαθεσιμότητα δεδομένων κρυπτογραφώντας τα και πουλώντας ένα κλειδί αποκρυπτογράφησης πίσω σε εσάς για λύτρα σε bitcoin . Οι εταιρείες με βαθιές τσέπες, αλλά κακά αντίγραφα ασφαλείας, μπορούν να αναμένουν να πληρώσουν δεκάδες έως εκατοντάδες χιλιάδες δολάρια για να λάβουν το « κλειδί αποκρυπτογράφησης ». Αυτή η παραδοσιακή μορφή επίθεσης ransomware ήταν πολύ επιτυχημένη για τους χάκερ. Ακολουθούν στατιστικά στοιχεία για το 2019 σχετικά με τις πληρωμές ransomware σύμφωνα με την Heimdal Security :
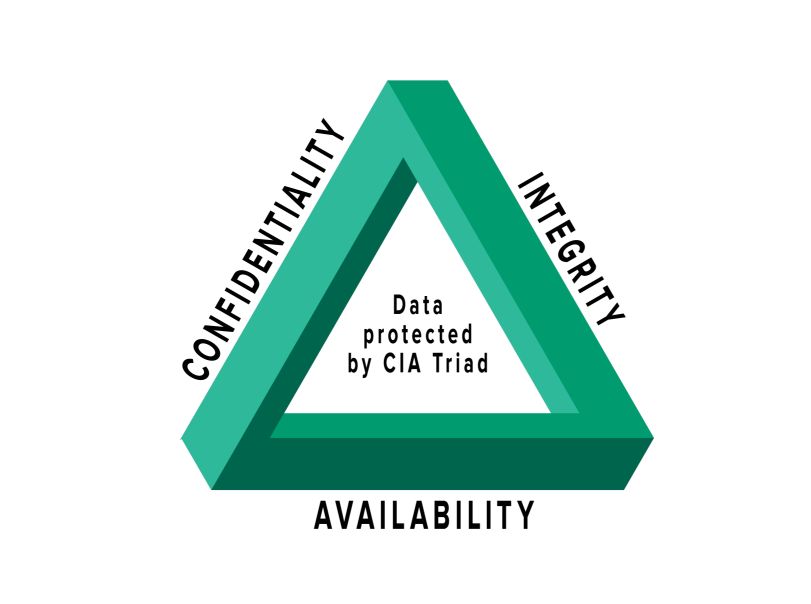
Το ransomware Maze θέτει σε κίνδυνο και τις τρεις αρχές προστασίας δεδομένων (Διαθεσιμότητα, Εμπιστευτικότητα και Ακεραιότητα). Η διαθεσιμότητα διατρέχει κίνδυνο επειδή τα δεδομένα σας είναι κρυπτογραφημένα και δεν έχετε το κλειδί. Μια ισχυρή στρατηγική δημιουργίας αντιγράφων ασφαλείας βοηθά τις περισσότερες εταιρείες να ανακάμψουν από μια επίθεση ransomware σε λίγες μέρες, αν όχι ώρες. Ωστόσο, το MAZE και οι δημιουργοί του το έχουν αναγνωρίσει αυτό και έτσι στοχεύουν τώρα στην εμπιστευτικότητα των δεδομένων, εξάγοντας τα δεδομένα σας και δημοσιεύοντάς τα στο διαδίκτυο στο κοινό, εάν δεν πληρώσετε εγκαίρως.
Το MAZE εξάγει τα δεδομένα σας στο Διαδίκτυο, επιτρέποντας στους χάκερ να τα δημοσιοποιήσουν. Επιπλέον, θα μπορούσαν να παραποιήσουν τα δεδομένα με αποτέλεσμα να παραβιαστεί και η ακεραιότητά τους. Μπορούμε να γνωρίζουμε με βεβαιότητα ότι τα δεδομένα που δημοσιεύονται στο διαδίκτυο είναι σωστά και αληθή;
Το MAZE αποτελεί τριπλή απειλή για τα εταιρικά δεδομένα. Τα εμπιστευτικά δεδομένα μπορούν να εκτεθούν δημόσια. Μπορούν να τροποποιηθούν, καταστρέφοντας την ακεραιότητά τους. Χωρίς αξιόπιστα αντίγραφα ασφαλείας, μπορεί να χάσετε τα δεδομένα σας ( διαθεσιμότητα ).
Ναι. Οι ΜΜΕ θα πρέπει οπωσδήποτε να ανησυχούν για το ransomware MAZE. Οι χάκερ συνήθως επιλέγουν τον ευκολότερο δρόμο για να θέσουν σε κίνδυνο τις εταιρείες-στόχους. Εάν μπορέσουν να βρουν ένα VPN που δεν έχει ρυθμιστεί για έλεγχο ταυτότητας δύο παραγόντων , θα το εκμεταλλευτούν βρίσκοντας έναν κωδικό πρόσβασης υπαλλήλου στο dark web και απλώς θα συνδεθούν και θα εγκαταστήσουν το ransomware MAZE στο περιβάλλον σας. Εάν αυτό δεν είναι δυνατό, θα στείλουν πραγματικά ενδιαφέρουσες επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing) . Δείτε το άρθρο του CyberHoot που περιγράφει λεπτομερώς τις αδίστακτες επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing) για την COVID-19 εδώ.
Οι τυπικές βέλτιστες πρακτικές κυβερνοασφάλειας, όπως περιγράφονται παρακάτω, θα σας βοηθήσουν να μειώσετε τους κινδύνους σας από το MAZE και πολλές άλλες διαδικτυακές απειλές. Λάβετε μέτρα τώρα πριν είναι πολύ αργά και τεθείτε σε κίνδυνο.
Αν έχετε επιχείρηση, πρέπει να κάνετε τα εξής:
Όλες αυτές οι συστάσεις είναι ενσωματωμένες στο CyberHoot. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να ασφαλίζετε και να ελέγχετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε, εγγράφοντας στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια.
Σχετική ανάγνωση: Η πόλη της Αλαμπάμα πληρώνει λύτρα 300,000 δολαρίων σε χάκερ
https://youtube.com/watch?v=MTed3ffpmNY
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...
Διαβάστε περισσότερα
Τα περισσότερα τεστ ηλεκτρονικού "ψαρέματος" (phishing) ψεύδονται στους υπαλλήλους σας. Αυτό λέει πρώτα ένα γεια! Το HootPhish λέει στους ανθρώπους ευθέως: αυτό είναι...
Διαβάστε περισσότερα
Σοβαρότητα: ΚΡΙΣΙΜΗ (CVSS 9.2) | Έκδοση: 22 Οκτωβρίου 2026 Στις 21 Οκτωβρίου, εντοπίστηκαν δύο κρίσιμα ελαττώματα στην PHP,...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

