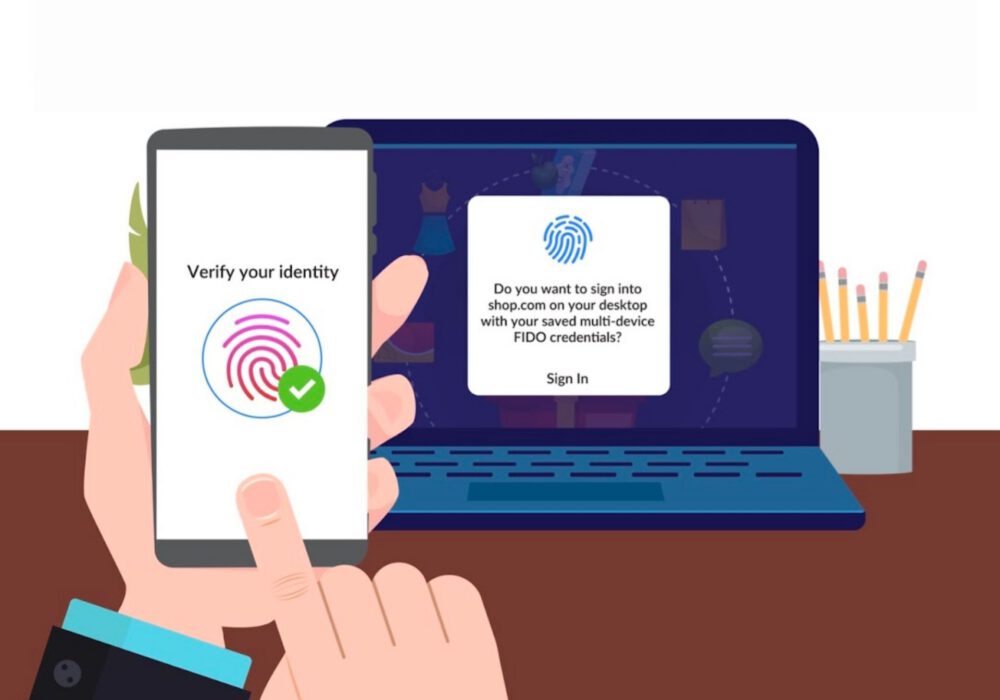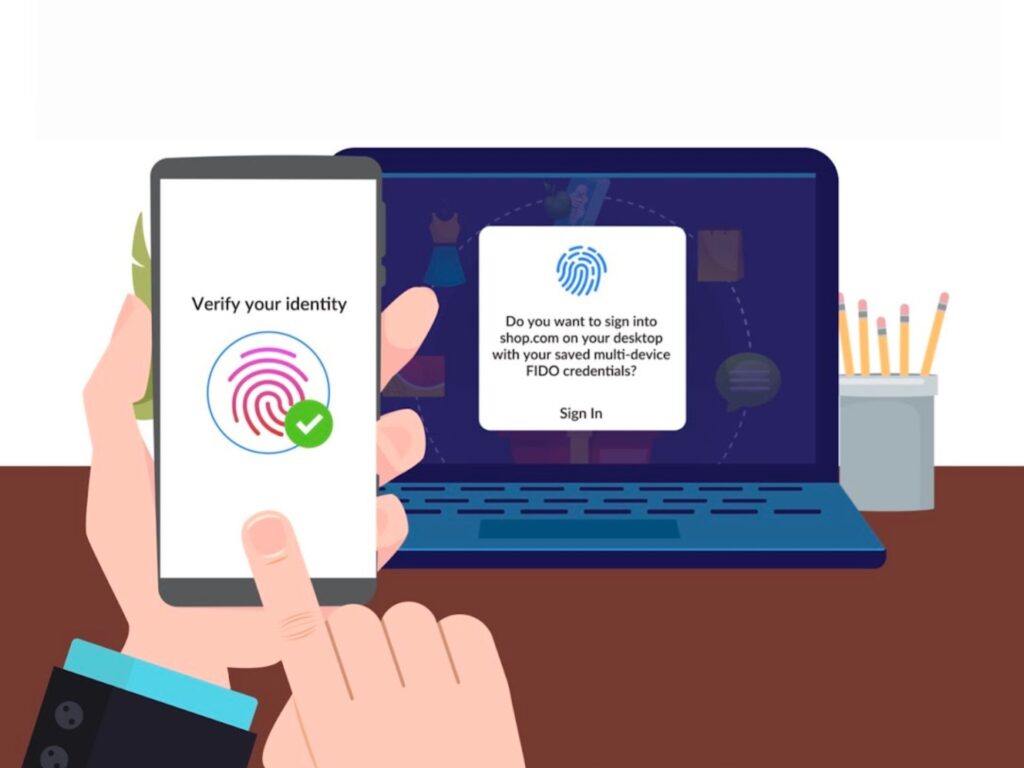
Στις αρχές Μαΐου 2022, η Google, η Apple και η Microsoft ανακοίνωσαν σχέδια για την υποστήριξη ενός κοινού προτύπου σύνδεσης χωρίς κωδικό πρόσβασης που δημιουργήθηκε από τη Συμμαχία Fast Identity Online (FIDO) και την Κοινοπραξία World Wide Web . Η εγκατάλειψη των κωδικών πρόσβασης είναι κάτι που έχει επίσης υιοθετήσει η CyberHoot. Παραιτούμαστε από τη χρήση κωδικού πρόσβασης και αποστέλλουμε έναν ειδικό σύνδεσμο στο email σας (κάπου στο οποίο συνδέεστε κάθε μέρα).
Η μετάβαση χωρίς κωδικό πρόσβασης θα επιτρέψει στους οργανισμούς να προσφέρουν συνεπείς, ασφαλείς και εύκολες συνδέσεις χωρίς κωδικό πρόσβασης στους καταναλωτές σε όλες τις συσκευές και τις πλατφόρμες. Η FIDO αναφέρει :
«Οι διευρυμένες δυνατότητες που βασίζονται σε πρότυπα θα δώσουν σε ιστότοπους και εφαρμογές τη δυνατότητα να προσφέρουν μια ολοκληρωμένη επιλογή χωρίς κωδικό πρόσβασης. Οι χρήστες θα συνδέονται μέσω της ίδιας ενέργειας που κάνουν πολλές φορές κάθε μέρα για να ξεκλειδώσουν τις συσκευές τους, όπως μια απλή επαλήθευση του δακτυλικού τους αποτυπώματος ή του προσώπου τους ή ένα PIN συσκευής. Αυτή η νέα προσέγγιση προστατεύει από το ηλεκτρονικό ψάρεμα (phishing) και η σύνδεση θα είναι ριζικά πιο ασφαλής σε σύγκριση με τους κωδικούς πρόσβασης και τις παλαιότερες τεχνολογίες πολλαπλών παραγόντων, όπως οι κωδικοί πρόσβασης μίας χρήσης που αποστέλλονται μέσω SMS.»
Είναι γνωστό στον κλάδο της κυβερνοασφάλειας ότι ο έλεγχος ταυτότητας μόνο με κωδικό πρόσβασης μπορεί να αποτελέσει μεγάλο κίνδυνο για την ασφάλεια ατόμων και εταιρειών. Για τους τελικούς χρήστες, η διαχείριση τόσων πολλών κωδικών πρόσβασης με τόσους πολλούς διαφορετικούς ιστότοπους μπορεί να είναι σχεδόν αδύνατη. Τις περισσότερες φορές, αυτό οδηγεί στην επαναχρησιμοποίηση του ίδιου κωδικού πρόσβασης σε πολλούς λογαριασμούς (γι' αυτό και η CyberHoot συνιστά τη χρήση Διαχειριστών Κωδικών Πρόσβασης ).
Η FIDO σημείωσε ότι οι διαχειριστές κωδικών πρόσβασης και ο έλεγχος ταυτότητας δύο παραγόντων (2FA) λειτουργούν καλά, αλλά έχει υπάρξει συνεργασία σε ολόκληρο τον κλάδο για τη δημιουργία τεχνολογίας σύνδεσης που είναι πιο βολική και ασφαλέστερη. Το CyberHoot συχνά παρατηρεί ότι πολλοί δεν καταφέρνουν να ορίσουν ισχυρούς κωδικούς πρόσβασης για τους Διαχειριστές κωδικών πρόσβασης ή οι χρήστες ξεχνούν ή αρνούνται να ενεργοποιήσουν τον έλεγχο ταυτότητας δύο παραγόντων σε κρίσιμους λογαριασμούς επειδή πιστεύουν ότι είναι άβολο. Επομένως, αυτή η πρωτοβουλία της FIDO θα μπορούσε να αποτελέσει πλεονέκτημα για τη συνολική κυβερνοασφάλεια των ΜΜΕ.
Η FIDO ανακοίνωσε ότι αυτό το νέο εργαλείο χωρίς κωδικό πρόσβασης θα παρέχει τις ακόλουθες δυνατότητες στο μέλλον:
Ενώ θα ήταν υπέροχο να έχουμε ένα «κλειδί πρόσβασης» όπως περιγράφεται παραπάνω, μπορεί να απέχουμε ακόμη χρόνια από το να γίνει κάτι τέτοιο κάτι συνηθισμένο. Ο Craig Lurey, CTO και συνιδρυτής της Keeper Security, συζητά τις προκλήσεις που σχετίζονται με την υιοθέτηση:
Η αργή υιοθέτηση του πολυπαραγοντικού ελέγχου ταυτότητας από επιχειρήσεις και καταναλωτές —παρά το γεγονός ότι το MFA αποτελεί έναν πρακτικό και εξαιρετικά αποτελεσματικό τρόπο προστασίας των τελικών χρηστών από παραβιάσεις λόγω κλοπής διαπιστευτηρίων— αποτελεί καλή ένδειξη του πιθανού χρονοδιαγράμματος υιοθέτησης της τεχνολογίας χωρίς κωδικό πρόσβασης.
Αρχικά, οι προμηθευτές πρέπει να ενσωματώσουν την τεχνολογία στους ιστότοπους και τις εφαρμογές τους και, στη συνέχεια, οι τελικοί χρήστες πρέπει να ενημερωθούν για την τεχνολογία, να την εμπιστευτούν και να την υιοθετήσουν. Σημειώστε ότι αυτό περιλαμβάνει την εξοικείωση των χρηστών με τις κινητές συσκευές τους.
Μεταξύ της υιοθέτησης τόσο από τους οργανισμούς όσο και από τους καταναλωτές, μπορεί να χρειαστούν πολλά χρόνια μέχρι να διαδοθεί ευρέως η τεχνολογία χωρίς κωδικό πρόσβασης. Συμπέρασμα: Θα εξακολουθούμε να χρησιμοποιούμε κωδικούς πρόσβασης για τουλάχιστον μια δεκαετία ακόμη. Η σύνδεση χωρίς κωδικό πρόσβασης με έναν μόνο παράγοντα έχει πάρα πολλά λειτουργικά, υλικοτεχνικά και ζητήματα ασφαλείας για να γίνει ο κανόνας από τη μια μέρα στην άλλη.
Αυτό σημαίνει ότι θα πρέπει να συνεχίσετε να ακολουθείτε τις συστάσεις του CyberHoot σχετικά με τις διαδικασίες κυβερνοασφάλειας και ελέγχου ταυτότητας μέχρι να είναι διαθέσιμη και δοκιμασμένη σωστά η επιλογή χωρίς κωδικό πρόσβασης. Μέχρι τότε, απαιτήστε κωδικούς πρόσβασης 14 χαρακτήρων, μη σύνθετους και μη λήξιμους, αποθηκευμένους σε έναν διαχειριστή κωδικών πρόσβασης. Σε αυτό, θέλετε να προσθέσετε έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA) σε όλους τους κρίσιμους λογαριασμούς. Εκπαιδεύστε τους υπαλλήλους σχετικά με τα πλεονεκτήματα της ισχυρής υγιεινής κωδικών πρόσβασης και του διαχειριστή κωδικών πρόσβασής τους. Είναι τόσο εύκολο. Πέρα από τους κωδικούς πρόσβασης, το CyberHoot συνιστά τις ακόλουθες ελάχιστες βασικές συστάσεις κυβερνοασφάλειας.
Οι ακόλουθες συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς απέναντι στις διάφορες απειλές που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι προτάσεις που αναφέρονται παρακάτω μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες ανάπτυξης του προγράμματος vCISO της CyberHoot.
Κάθε μία από αυτές τις συστάσεις, εκτός από την ασφάλιση στον κυβερνοχώρο, είναι ενσωματωμένη στο προϊόν της CyberHoot και στις εικονικές υπηρεσίες Chief Information Security Officer. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να ελέγχετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε εγγραφόμενοι στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.
Πηγή:
Πρόσθετες Πληροφορίες:
Apple, Google και Microsoft συνεργάζονται για συνδέσεις χωρίς κωδικό πρόσβασης
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ακόμα και πριν ο Claude Code φτιάξει...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).