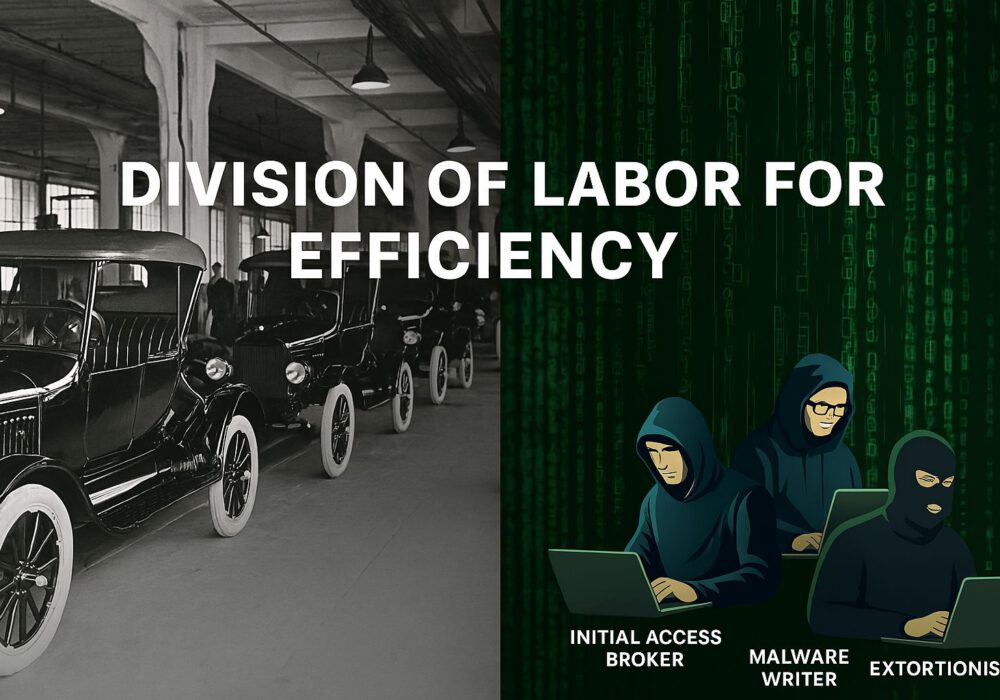
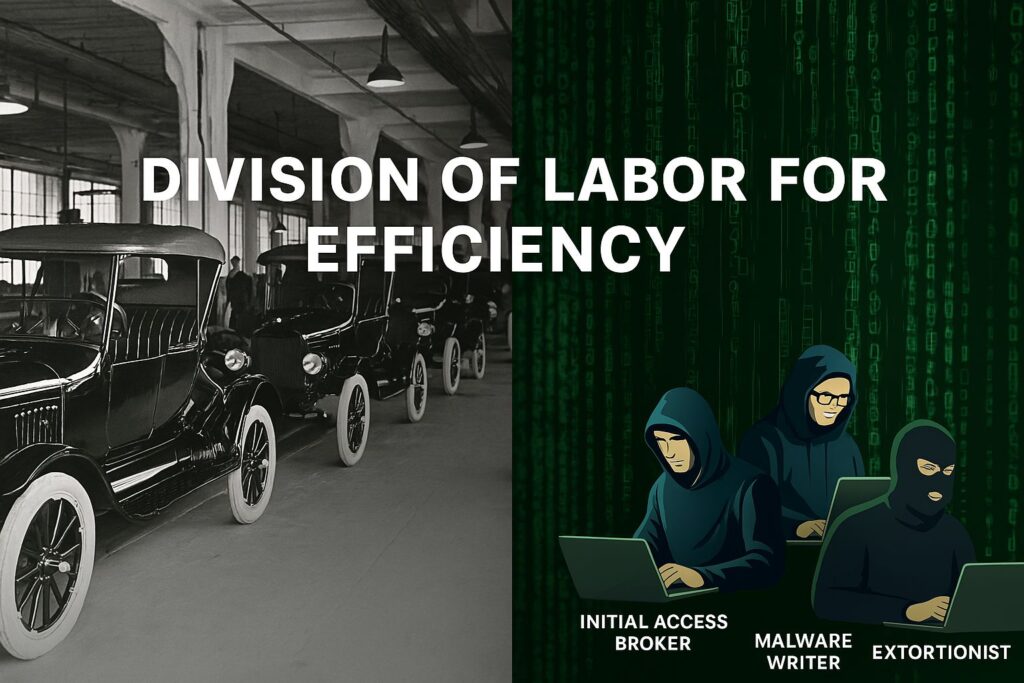
Ο Χένρι Φορντ έφερε επανάσταση στην αυτοκινητοβιομηχανία πριν από έναν αιώνα, διαιρώντας τις σύνθετες εργασίες συναρμολόγησης σε εξειδικευμένους ρόλους. Αυτό μείωσε δραματικά το κόστος παραγωγής και έκανε τα αυτοκίνητα προσιτά για τις μάζες. Ομοίως, οι σημερινοί κυβερνοεγκληματίες υιοθετούν έναν παρόμοιο καταμερισμό εργασίας. Οι Μεσίτες Αρχικής Πρόσβασης (IAB) είναι οι νεότεροι ειδικοί στη γραμμή συναρμολόγησης του κυβερνοεγκλήματος. Αυτοί οι δρώντες επικεντρώνονται αποκλειστικά στη διείσδυση εταιρικών δικτύων. Στη συνέχεια, πωλούν την πρόσβασή τους φθηνά και σε μεγάλο όγκο σε ομάδες ransomware και κλέφτες δεδομένων. Αυτή η εξειδίκευση επιτρέπει στους κυβερνοεπιτιθέμενους να λειτουργούν πιο αποτελεσματικά και οικονομικά. Αυτό μειώνει σημαντικά το κόστος και τον χρόνο που απαιτείται για την έναρξη καταστροφικών επιθέσεων εναντίον οργανισμών όλων των μεγεθών. Η κατανόηση αυτής της ανησυχητικής μετατόπισης προς εξειδικευμένους ρόλους κυβερνοεγκληματιών είναι ζωτικής σημασίας για τις επιχειρήσεις. Εάν θέλετε να προστατεύσετε τα δίκτυά σας και τα δεδομένα σας από ολοένα και πιο προσιτούς και οικονομικά προσιτούς κυβερνοεπιτιθέμενους, διαβάστε το υπόλοιπο αυτού του άρθρου.
Τα IAB ειδικεύονται στην διείσδυση σε συστήματα υπολογιστών μέσω μεθόδων όπως η κοινωνική μηχανική και οι επιθέσεις ωμής βίας. Ωστόσο, αντί να εκμεταλλεύονται οι ίδιοι αυτές τις παραβιάσεις, πωλούν την πρόσβαση σε άλλους κυβερνοεγκληματίες, όπως ομάδες ransomware και κλέφτες δεδομένων. Αυτός ο καταμερισμός εργασίας επιτρέπει στα IAB να επικεντρώνονται στις βασικές τους αρμοδιότητες, ελαχιστοποιώντας παράλληλα την έκθεσή τους στις αρχές επιβολής του νόμου. Λειτουργώντας κυρίως σε φόρουμ του σκοτεινού ιστού, χρησιμεύουν ως ένας κρίσιμος υπερ-αποδοτικός σύνδεσμος στο οικοσύστημα του κυβερνοεγκλήματος.
Παραδοσιακά, τα IAB στόχευαν σε οργανισμούς υψηλής αξίας, πουλώντας πρόσβαση σε premium τιμές. Ωστόσο, πρόσφατα δεδομένα αποκαλύπτουν μια στρατηγική στροφή:
Η εμφάνιση και η υιοθέτηση οργανισμών IAB που ειδικεύονται στην παραβίαση ατόμων, εταιρειών και δικτύων είναι πολύ ανησυχητική. Όπως θα δείτε παρακάτω, υπάρχουν σχεδόν δώδεκα ανησυχητικές επιπτώσεις που σχετίζονται με αυτόν τον καταμερισμό εργασίας στα οικοσυστήματα του κυβερνοεγκλήματος.
Πολυπλοκότητα της Απόδοσης: Τα αυξημένα επίπεδα εξειδικευμένων ρόλων αποκρύπτουν ποιος είναι τελικά υπεύθυνος για τις παραβιάσεις, περιπλέκοντας τις νομικές και εγκληματολογικές προσπάθειες.
Επεκτασιμότητα του Κυβερνοεγκλήματος: Οι εξειδικευμένοι ρόλοι επιτρέπουν στους κυβερνοεγκληματίες να κλιμακώνουν γρήγορα τις δραστηριότητές τους, αυξάνοντας εκθετικά τη συχνότητα και την εμβέλεια των επιθέσεων.
Καινοτομία που καθοδηγείται από την αγορά: Ο ανταγωνισμός μεταξύ εξειδικευμένων φορέων τροφοδοτεί την καινοτομία στις τεχνικές επίθεσης, αυξάνοντας την πολυπλοκότητα, την προσαρμοστικότητα και τον αντίκτυπο.
Αυξανόμενο Κόστος Ασφάλισης στον Κυβερνοχώρο: Η μεγαλύτερη ευκολία εκτέλεσης επιτυχημένων παραβιάσεων θα ωθήσει τους ασφαλιστές να αυξήσουν τα ασφάλιστρα και να επιβάλουν αυστηρότερες απαιτήσεις.
Αυξημένη Ανάγκη για Πληροφόρηση Απειλών: Οι οργανισμοί θα χρειαστούν πληροφορίες για απειλές σε πραγματικό χρόνο για να εντοπίζουν προληπτικά δείκτες που σχετίζονται με εξειδικευμένους εισβολείς και δραστηριότητες IAB.
Για να μετριάσουν τις απειλές που θέτουν τα IAB, οι οργανισμοί πρέπει να εξετάσουν τις ακόλουθες στρατηγικές για να προστατευτούν. Η Έκθεση Παραβίασης Δεδομένων της Verizon για το 2023 πραγματοποίησε μια διαχρονική ανάλυση των δεδομένων παραβίασης τα τελευταία 20 χρόνια. Κατέληξε στο συμπέρασμα ότι οι ίδιες επιθέσεις συνέβαιναν το 2023 όπως και το 2003. Τα ηλεκτρονικά μηνύματα ηλεκτρονικού "ψαρέματος" (phishing) ήταν μακράν η πιο κοινή μέθοδος που χρησιμοποιήθηκε για την επιτυχή παραβίαση μιας εταιρείας, ακολουθούμενα από την κακή υγιεινή των κωδικών πρόσβασης. Κατά την εξέταση των αμυντικών μέτρων που ακολουθούν, δώστε μεγάλη έμφαση στους ανθρώπινους παράγοντες κινδύνου για την ορθή πρόληψη των παραβιάσεων!
Καθώς οι καινοτομίες του Χένρι Φορντ έφεραν τεράστια αποτελεσματικότητα στην αυτοκινητοβιομηχανία, τα συνδικάτα του κυβερνοεγκλήματος έχουν αξιοποιήσει με παρόμοιο τρόπο εξειδικευμένα τμήματα εργασίας για να εντείνουν και να επεκτείνουν τις κακόβουλες δραστηριότητές τους. Κατανοώντας και αντιμετωπίζοντας αυτές τις εξελισσόμενες απειλές μέσω στρατηγικών αντιμέτρων και συνεχούς επαγρύπνησης, οι επιχειρήσεις μπορούν να αμυνθούν καλύτερα έναντι της αυξανόμενης εξειδίκευσης, της εμπειρογνωμοσύνης και των δυνατοτήτων με αντίκτυπο που επικρατούν πλέον στο οικοσύστημα του κυβερνοεγκλήματος.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Είμαι ευλογημένος που έχω...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

