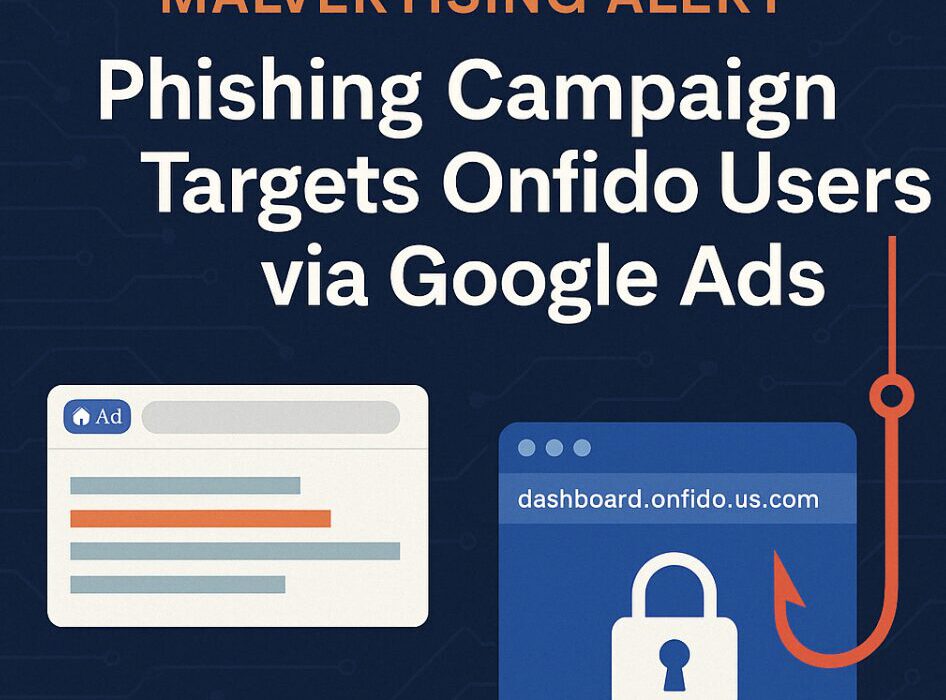

Τον Απρίλιο του 2025, η εταιρεία κυβερνοασφάλειας Push Security αποκάλυψε μια εξελιγμένη εκστρατεία κακόβουλης διαφήμισης που στόχευε τις χρήσεις του Onfido . Το Onfido είναι μια πλατφόρμα επαλήθευσης ψηφιακής ταυτότητας που χρησιμοποιείται ευρέως σε fintech, HR και άλλους ρυθμιζόμενους κλάδους. Αυτή η εκστρατεία αξιοποίησε το Google Ads και το εργαλείο ηλεκτρονικού "ψαρέματος" Evilginx . Το Evilginx είναι μια δημόσια διαθέσιμη λύση ηλεκτρονικού "ψαρέματος" που χρησιμοποιείται για να εξαπατήσει τους χρήστες ώστε να αποκαλύψουν ευαίσθητα διαπιστευτήρια μέσω επιθέσεων ηλεκτρονικού "ψαρέματος" (phishing).
Οι επιτιθέμενοι αγόρασαν διαφημίσεις Google που εμφανίζονταν πάνω από τα νόμιμα αποτελέσματα αναζήτησης του Onfido. Αυτές οι διαφημίσεις κατεύθυναν τους χρήστες σε μια πλαστή σελίδα σύνδεσης που φιλοξενούνταν σε έναν παραπλανητικό τομέα: dashboard.onfido.us.com . Ενώ μοιάζει με έναν νόμιμο τομέα της κυβέρνησης των ΗΠΑ, το .us.com είναι ένας εμπορικός τομέας, γεγονός που διευκολύνει την εκμετάλλευσή του από κακόβουλους παράγοντες.
Μόλις οι χρήστες έκαναν κλικ στη διαφήμιση, μεταφέρονταν σε μια κλωνοποιημένη σελίδα σύνδεσης στο Onfido. Αυτή η σελίδα δημιουργήθηκε χρησιμοποιώντας το Evilginx, ένα εργαλείο ηλεκτρονικού "ψαρέματος" (phishing) που χρησιμοποιεί νόμιμες σελίδες σύνδεσης για να καταγράψει διακριτικά περιόδου σύνδεσης και διαπιστευτήρια. Αξίζει να σημειωθεί ότι η σελίδα ηλεκτρονικού "ψαρέματος" (phishing) είχε ρυθμιστεί ώστε να εμφανίζεται σωστά μόνο όταν η πρόσβαση γινόταν μέσω της κακόβουλης διαφήμισης Google . Οι άμεσες επισκέψεις στον τομέα είχαν ως αποτέλεσμα την ανακατεύθυνση σε μια σελίδα 404 στον νόμιμο ιστότοπο του Onfido, μια τακτική που σχεδιάστηκε για να αποφύγει τον εντοπισμό από τους σαρωτές ασφαλείας.
Αυτή η καμπάνια ηλεκτρονικού "ψαρέματος" (phishing) κακόβουλου μάρκετινγκ καταδεικνύει την αυξανόμενη πολυπλοκότητα που χρησιμοποιείται στις επιθέσεις ηλεκτρονικού "ψαρέματος" (phishing). Συγκεκριμένα, οι χάκερ αναζητούν:
Για τον μετριασμό τέτοιων απειλών:
Καθώς οι κυβερνοαπειλές εξελίσσονται, η ενημέρωση είναι πολύ σημαντική. Οι οργανισμοί πρέπει να υιοθετήσουν προληπτικά στρατηγικές έγκαιρης προειδοποίησης για να ειδοποιήσουν το προσωπικό τους για τις αναδυόμενες απειλές ασφαλείας. Εγγραφείτε στα ενημερωτικά δελτία του CyberHoot εδώ για να παραμένετε μπροστά από αυτές τις απειλές.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ακόμα και πριν ο Claude Code φτιάξει...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

