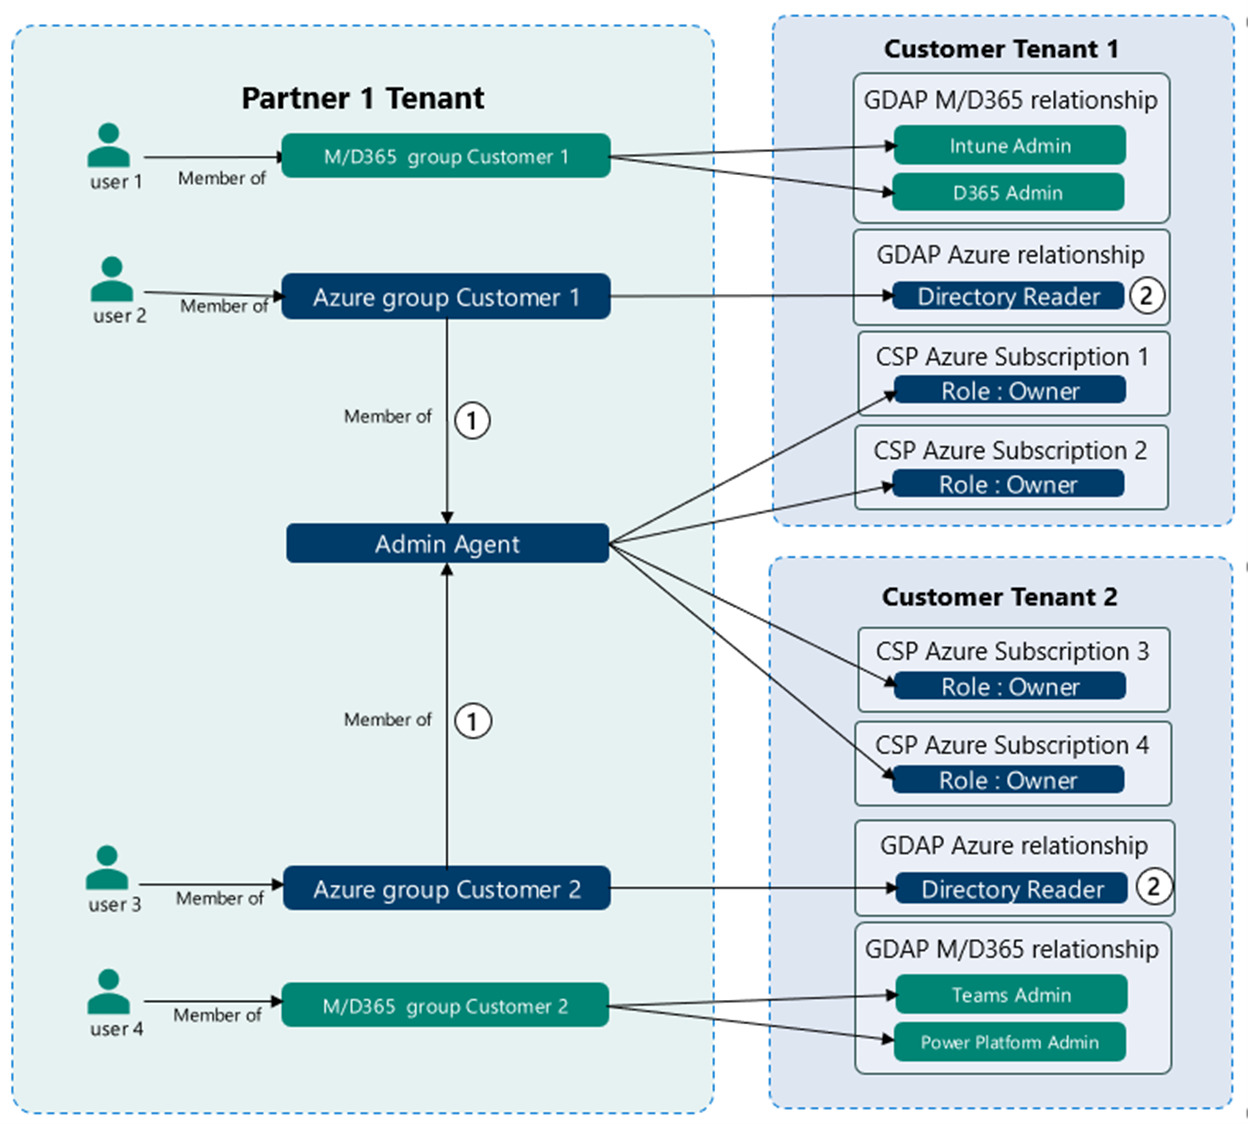
Τα Αναλυτικά Ανατεθειμένα Δικαιώματα Διαχείρισης (GDAP) της Microsoft είναι ένας τρόπος εκχώρησης συγκεκριμένων δικαιωμάτων διαχείρισης σε άτομα ή ομάδες εντός ενός οργανισμού μέσω του Microsoft Azure. Αυτή η προσέγγιση επιτρέπει ένα πιο εκλεπτυσμένο επίπεδο ελέγχου στις ενέργειες που μπορούν να πραγματοποιηθούν από διαφορετικό προσωπικό. Μειώνει τον κίνδυνο ακούσιων, μη εξουσιοδοτημένων ή μη αναγνωρισμένων αλλαγών, ενώ παράλληλα μειώνει τους κινδύνους δικαιωμάτων για εταιρείες που υποστηρίζονται από Παρόχους Διαχειριζόμενων Υπηρεσιών (MSP).
Το GDAP επιτρέπει στους διαχειριστές να λαμβάνουν δικαιώματα για συγκεκριμένες εργασίες ή περιοχές, όπως η διαχείριση λογαριασμών χρηστών, η διαμόρφωση ρυθμίσεων δικτύου ή η πρόσβαση σε ευαίσθητα δεδομένα. Αυτό παρέχει στους Διαχειριστές μια νόμιμη ανάγκη για συγκεκριμένα δικαιώματα για να έχουν πρόσβαση σε αυτά, χωρίς την ανάγκη εκχώρησης πλήρων διαχειριστικών δικαιωμάτων (κλειδιά για το βασίλειο). Σε μικρομεσαίες επιχειρήσεις και ιδιαίτερα σε περιβάλλοντα MSP, αυτό είναι σημαντικό για την ελαχιστοποίηση του κινδύνου παραβιάσεων δεδομένων και άλλων περιστατικών ασφαλείας από χαλαρή διαχείριση δικαιωμάτων.
Τα κοινόχρηστα διαπιστευτήρια αποτελούν κρίσιμο κίνδυνο ασφαλείας για κάθε οργανισμό. Πριν από το GDAP, πολλές επιχειρήσεις μοιράζονταν τον προεπιλεγμένο λογαριασμό διαχειριστή τομέα με όλους τους μηχανικούς. Αυτό οδηγούσε σε περιττούς κινδύνους από μη αναγνωρισμένες κρίσιμες αλλαγές που δεν μπορούσαν να εντοπιστούν σε έναν μόνο διαχειριστή. Οδήγησε επίσης σε εκθέσεις όταν οι εργαζόμενοι αποχωρούσαν από την εταιρεία, καθώς η αλλαγή των κωδικών πρόσβασης σε αυτούς τους λογαριασμούς συχνά παραλείπονταν.
Για τους MSP, μερικές φορές ήταν χειρότερα. Στους MSP που έδιναν προσοχή στην ασφάλεια, κάθε εταιρεία είχε τον δικό της προεπιλεγμένο λογαριασμό διαχειριστή τομέα. Κι όμως, μερικές φορές αυτοί οι κωδικοί πρόσβασης ήταν προβλέψιμοι αν και μοναδικοί μεταξύ των εταιρειών. Οι χειρότεροι MSP μπορεί να χρησιμοποιούσαν τον ίδιο κωδικό πρόσβασης διαχειριστή τομέα σε όλους τους λογαριασμούς πελατών. Μια απλή παραβίαση σε έναν λογαριασμό θα μπορούσε να επηρεάσει πολλούς άλλους λογαριασμούς. Αποτελεί μια πρόκληση και χρονοβόρα αντιμετώπιση σε ολόκληρο τον κλάδο της πληροφορικής εδώ και 2+ δεκαετίες.
Το GDAP ενισχύει την απλότητα, την υποστηριξιμότητα και την λογοδοσία στη διαχείριση συστημάτων πληροφορικής, διακομιστών και δικτύων. Θα πρέπει να υιοθετηθεί από όλους τους οργανισμούς πληροφορικής.
Ο λεπτομερής έλεγχος των κρίσιμων διαχειριστικών προνομίων αποτελεί ένα τεράστιο πλεονέκτημα. Η παροχή δικαιωμάτων στους μηχανικούς για την εκτέλεση συγκεκριμένων υπηρεσιών χωρίς να δίνεται ο κύριος κωδικός πρόσβασης για τον έλεγχο των πάντων (ένας λογαριασμός Break Glass), βελτιώνει σημαντικά την ασφάλεια.
Το GDAP μπορεί να μην είναι σωστά ρυθμισμένο, γι' αυτό φροντίστε να ρωτήσετε τον MSP σας ποια είναι η διαδικασία και η πολιτική του σχετικά με την υιοθέτησή του. Συνεργαστείτε για να ορίσετε ένα αποδεκτό ποσό κινδύνου για τον οργανισμό σας. Θα είστε πολύ χαρούμενοι που κάνατε την εργασία εξαρχής, καθώς τα οφέλη θα διαρκέσουν για πολύ, πολύ καιρό.
Πηγές:
Microsoft: Εισαγωγή στα λεπτομερή δικαιώματα διαχειριστή που έχουν ανατεθεί (GDAP)
T-Minus365: Βίντεο στο YouTube.
Πρόσθετες Πληροφορίες:
Microsoft: Συχνές ερωτήσεις GDAP
Το CyberHoot διαθέτει και άλλους πόρους διαθέσιμους για χρήση από εσάς. Παρακάτω θα βρείτε συνδέσμους προς όλους τους πόρους μας, μη διστάσετε να τους ελέγξετε όποτε θέλετε:
Σημείωση: Αν θέλετε να εγγραφείτε στο ενημερωτικό μας δελτίο, επισκεφθείτε οποιονδήποτε σύνδεσμο παραπάνω (εκτός από τα infographics) και εισαγάγετε τη διεύθυνση email σας στη δεξιά πλευρά της σελίδας και κάντε κλικ στην επιλογή « Αποστολή ενημερωτικών δελτίων».
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Θυμάμαι τις πρώτες μέρες του...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Το ιστολόγιο αυτής της εβδομάδας έχει...
Διαβάστε περισσότερα
Κάθε τόσο, ένα κακόβουλο λογισμικό συνοδεύεται από ένα αρκετά έξυπνο κόλπο που κάνει τους ερευνητές ασφαλείας να σταματήσουν και...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).