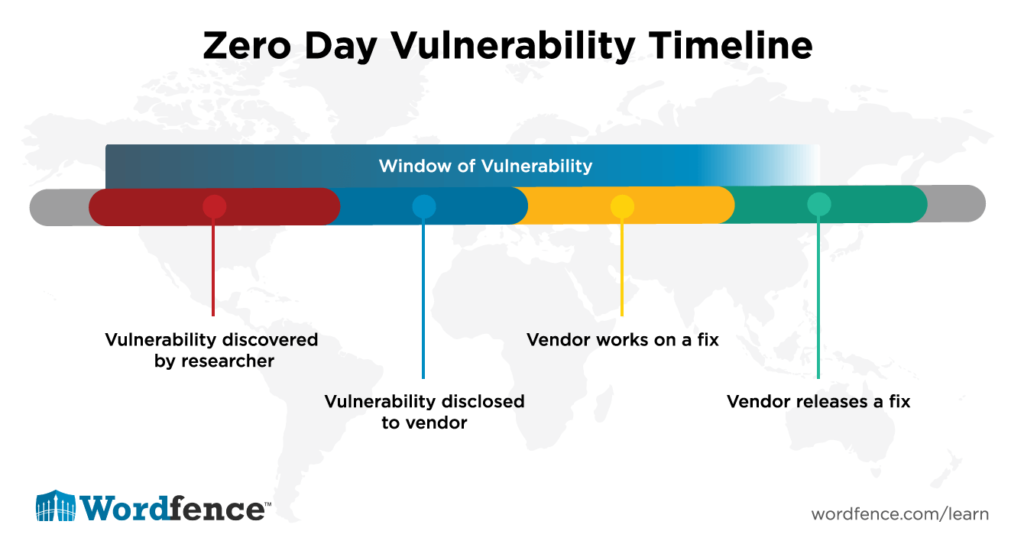
Ένα θέμα ευπάθειας μηδενικής ημέρας είναι ένα ελάττωμα ασφαλείας που είναι άγνωστο στον προμηθευτή λογισμικού ή στην επιχείρηση στην οποία εντοπίζεται και δεν έχει κυκλοφορήσει ακόμη κάποια ενημέρωση κώδικα για το θέμα . Ο όρος «μηδενικής ημέρας» αναφέρεται στο γεγονός ότι οι προγραμματιστές είχαν μηδενικές ημέρες για να διορθώσουν το ελάττωμα ασφαλείας που εντοπίστηκε πρόσφατα στο λογισμικό ή το υλικό τους. Μια «επίθεση μηδενικής ημέρας» συμβαίνει όταν ένα θέμα ευπάθειας που δεν έχει ακόμη ενημερωθεί (πιθανώς δεν είναι καν γνωστό) από τους προγραμματιστές υλικού ή λογισμικού αξιοποιείται από χάκερ. Αυτό το exploit επιτρέπει στους χάκερ να παραβιάσουν ένα σύστημα μέσω του θέματος ευπάθειας «μηδενικής ημέρας» λογισμικού ή υλικού.
Τον Ιούλιο του 2014, η Google ξεκίνησε την «Πρωτοβουλία Μηδενικής Ημέρας», η οποία ήταν η δημιουργία ενός προγράμματος που αποτελούνταν από αναλυτές ασφαλείας της Google, οι οποίοι είχαν ως αποστολή να εντοπίσουν τρωτά σημεία μηδενικής ημέρας. Η ομάδα αυτή ονομάζεται «Project Zero». Οι ερευνητές του Project Zero εντοπίζουν τρωτά σημεία σε λύσεις υλικού και λογισμικού και αναφέρουν αυτά τα ευρήματα στον κατασκευαστή του προϊόντος. Συνεργάζονται για να διορθώσουν το ελάττωμα ασφαλείας και να δημοσιεύσουν ενημερώσεις κώδικα μόλις καλυφθεί το κενό.
Το Project Zero είναι παρόμοιο με τα Bug Bounty Programs , τα οποία είναι μια προσφορά που προσφέρεται από πολλούς ιστότοπους, οργανισμούς και προγραμματιστές λογισμικού, όπου τα άτομα μπορούν να λάβουν αναγνώριση και χρηματική αμοιβή για την αναφορά σφαλμάτων ή τρωτών σημείων σε προσφορές προϊόντων ενός προμηθευτή.
Σχετικοί όροι: Προγράμματα επιβράβευσης σφαλμάτων , Υπεύθυνη αποκάλυψη , Ευπάθεια
Σχετικές αναγνώσεις:
Πηγές:
«Γνωρίστε το 'Project Zero', την μυστική ομάδα χάκερ που κυνηγούν σφάλματα της Google»
«Ανακοινώνοντας το Έργο Μηδέν»
Ο τρόπος με τον οποίο αντιδράτε ως επιχείρηση σε ευπάθειες μηδενικής ημέρας εξαρτάται από το αν αναπτύσσετε μόνοι σας υλικό (HW) ή λογισμικό (SW) ή αν καταναλώνετε υλικό και λογισμικό άλλων εταιρειών.
Για επιχειρήσεις που δεν αναπτύσσουν υλικό ή λογισμικό, τότε απλώς χρειάζεται να έχετε μια Πολιτική και μια διαδικασία Διαχείρισης Ειδοποιήσεων Ευπαθειών για την αντιμετώπιση των ευπαθειών ασφαλείας που ανακοινώνονται για το υλικό και το λογισμικό που καταναλώνετε. Αυτή η διαδικασία καθορίζει πόσο γρήγορα πρέπει να ενημερώσετε τον εξοπλισμό σας σε σχέση με την κρισιμότητα ή το μέγεθος του κινδύνου που αντιμετωπίζετε. Για κινδύνους που αντιπροσωπεύουν μια πλήρη παραβίαση των δικτύων σας, όπου υπάρχει διαθέσιμος κώδικας εκμετάλλευσης και έχετε θύρες και πρωτόκολλα με δυνατότητα σύνδεσης στο Διαδίκτυο για τις υπηρεσίες που δέχονται επίθεση, η πολιτική σας θα αναφέρει - σταματήστε όλα τα άλλα και ενημερώστε τώρα. Δεδομένης της έλευσης και της ταχύτητας των εργαλείων ανίχνευσης zero-day της τεχνητής νοημοσύνης, ενεργοποιήστε την αυτόματη ενημέρωση κώδικα. Η αναμονή προκαλεί παραβίαση, καθώς η τεχνητή νοημοσύνη μπορεί να αναστρέψει νέα κρίσιμα ενημερώσεις κώδικα σε λεπτά και ώρες. Ενημερώστε τις διαδικασίες VAMP για να το επιτρέψετε αυτό, ακόμη και με κόστος τον χρόνο διακοπής λειτουργίας. Κατά τη γνώμη μας, είναι πολύ καλύτερο να αντιμετωπίζετε διακοπές λειτουργίας παρά παραβίαση.
Νέα προσέγγιση: Για επιχειρήσεις που αναπτύσσουν υλικό ή λογισμικό, πρέπει να βρείτε και να χρησιμοποιήσετε το εργαλείο zero-day discovery AI στον εαυτό σας. Μην δημοσιεύετε κώδικα μέχρι να διορθώσετε σφάλματα που προέρχονται από την Τεχνητή Νοημοσύνη στο Υλικό και το Λογισμικό σας.
Παλιά προσέγγιση: Για επιχειρήσεις που αναπτύσσουν υλικό ή λογισμικό, Θα πρέπει να ενσωματώσετε ένα πρόγραμμα ή μια διαδικασία Bug Bounty και υπεύθυνης αποκάλυψης στις διαδικασίες ανάπτυξής σας. Στον ιστότοπό σας, παραθέστε έναν κατάλογο με τον τρόπο αναφοράς κρίσιμων σφαλμάτων στο λογισμικό σας και τον κατάλληλο τρόπο αναφοράς τους.
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Θυμάμαι τις πρώτες μέρες του...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Το ιστολόγιο αυτής της εβδομάδας έχει...
Διαβάστε περισσότερα
Κάθε τόσο, ένα κακόβουλο λογισμικό συνοδεύεται από ένα αρκετά έξυπνο κόλπο που κάνει τους ερευνητές ασφαλείας να σταματήσουν και...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).