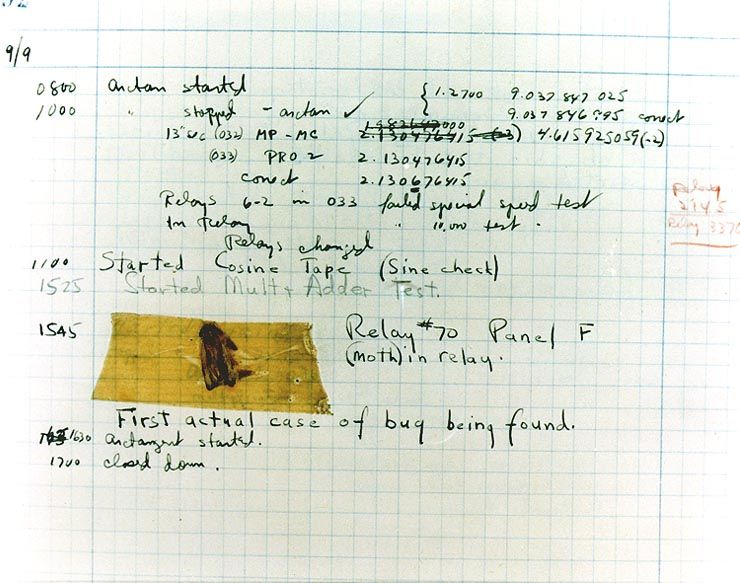
Ένα σφάλμα (Bug) είναι ένα απροσδόκητο και σχετικά μικρό ελάττωμα, σφάλμα, ελάττωμα ή ατέλεια σε ένα σύστημα πληροφοριών ή συσκευή. Αυτά τα μικρά ελαττώματα ή σφάλματα οφείλονται γενικά σε ανθρώπινο λάθος κατά τη σύνταξη του πηγαίου κώδικα ή στο σχεδιασμό του μέσου που προκαλεί το σύστημα ή την κατάρρευση ή απλώς τη μη λειτουργία του. Τα σφάλματα μπορεί μερικές φορές να καταλήξουν ως ευπάθειες ασφαλείας που πρέπει να διορθωθούν μέσω ενημερώσεων για το σχετικό λογισμικό ή συσκευή.
Η προέλευση αυτού του όρου φέρεται να προέρχεται από την εποχή των κεντρικών υπολογιστών της IBM, στις αρχές της δεκαετίας του 1950, όταν ένας σκόρος βρέθηκε νεκρός μέσα στο εσωτερικό ενός υπολογιστή μεγέθους δωματίου. Αυτό το «BUG» προκάλεσε δυσλειτουργία ολόκληρου του mainframe, φέρνοντας τη λέξη «Bug» στην καθημερινή μας χρήση.
Οι ΜΜΕ χρειάζονται λύσεις για τη διαχείριση σφαλμάτων. Αυτές συνήθως διατίθενται με τη μορφή μιας λύσης διαχείρισης ενημερώσεων κώδικα (patch) για την γρήγορη εγκατάσταση διορθώσεων λογισμικού από προμηθευτές όταν κυκλοφορούν στο κοινό. Οι ενημερώσεις κώδικα συχνά αντιμετωπίζουν σημαντικά τρωτά σημεία ασφαλείας. Οι ΜΜΕ και οι MSP πρέπει να σχεδιάζουν εκ των προτέρων δημιουργώντας πολιτικές που υπαγορεύουν πόσο γρήγορα θα αντιδρούν με βάση την κρισιμότητα μιας συγκεκριμένης ευπάθειας. Για τους χρήστες του CyberHoot, η βιβλιοθήκη προτύπων πολιτικής περιέχει μια Διαδικασία Διαχείρισης Ειδοποιήσεων Ευπάθειας (VAMP). Με αυτήν τη διαδικασία, έχετε σαφείς οδηγίες για το πότε να κάνετε άλμα και πόσο ψηλά να κάνετε άλμα για μια δεδομένη ευπάθεια ή έκθεση.
Εξετάστε το ενδεχόμενο ανάπτυξης μιας λύσης διαχείρισης ενημερώσεων κώδικα που βασίζεται στο cloud για την αυτόματη ενημέρωση του λογισμικού όποτε και όπου είναι απαραίτητο. Οι περισσότεροι πάροχοι διαχειριζόμενων υπηρεσιών αξιοποιούν μία από τις τρεις μεγάλες λύσεις απομακρυσμένης παρακολούθησης και διαχείρισης (RMM) ( Connectwise , Datto και Kaseya) για την ενημέρωση των διαχειριζόμενων συστημάτων τους. Αυτές οι λύσεις RMM παρέχουν επίσης παρακολούθηση και απομακρυσμένη πρόσβαση, εκτός από δοκιμασμένες και επικυρωμένες υπηρεσίες ενημέρωσης κώδικα στους πελάτες τους.
Οι αυτόνομες λύσεις διαχείρισης ενημερώσεων κώδικα για εταιρείες που δεν χρησιμοποιούν τις προαναφερθείσες λύσεις RMM περιλαμβάνουν τα ManageEngine και Automox.
Εκτός από την υιοθέτηση ενός συστήματος διαχείρισης ενημερώσεων κώδικα, η CyberHoot συνιστά τις ακόλουθες βέλτιστες πρακτικές για την προστασία ατόμων και επιχειρήσεων από διαδικτυακές κυβερνοεπιθέσεις και τον περιορισμό των ζημιών που προκαλούν:
Πηγές : Γλωσσάρι NCSD, Ιστορική Αναφορά
Το CyberHoot διαθέτει και άλλους πόρους διαθέσιμους για χρήση από εσάς. Παρακάτω θα βρείτε συνδέσμους προς όλους τους πόρους μας, μη διστάσετε να τους ελέγξετε όποτε θέλετε:
Σημείωση: Αν θέλετε να εγγραφείτε στο ενημερωτικό μας δελτίο, επισκεφθείτε οποιονδήποτε σύνδεσμο παραπάνω (εκτός από τα infographics) και εισαγάγετε τη διεύθυνση email σας στη δεξιά πλευρά της σελίδας και κάντε κλικ στην επιλογή « Αποστολή ενημερωτικών δελτίων».
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Θυμάμαι τις πρώτες μέρες του...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Το ιστολόγιο αυτής της εβδομάδας έχει...
Διαβάστε περισσότερα
Κάθε τόσο, ένα κακόβουλο λογισμικό συνοδεύεται από ένα αρκετά έξυπνο κόλπο που κάνει τους ερευνητές ασφαλείας να σταματήσουν και...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

