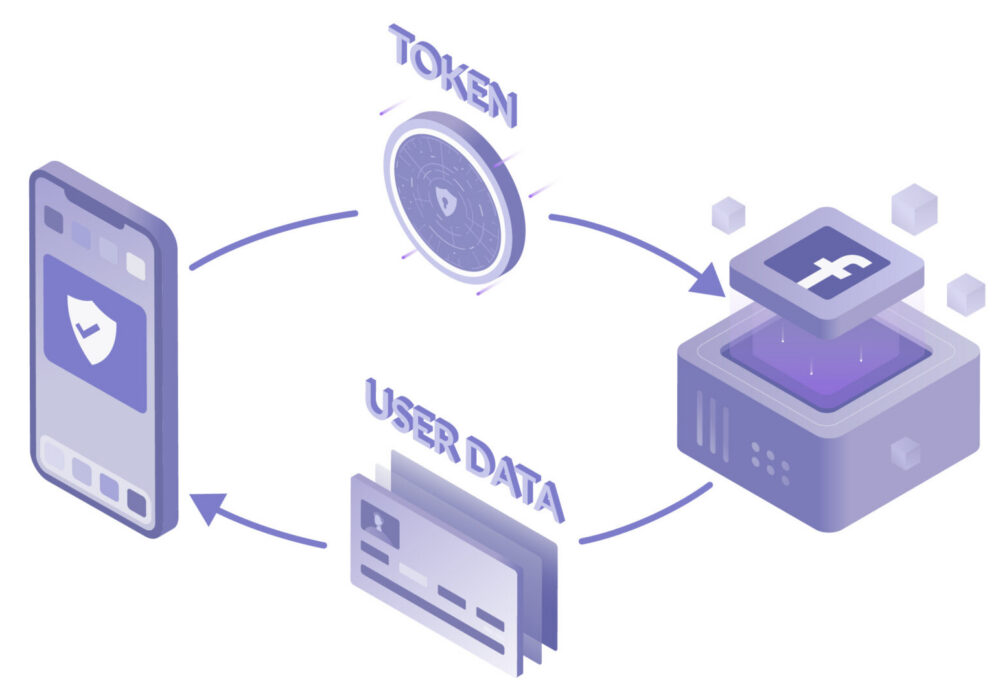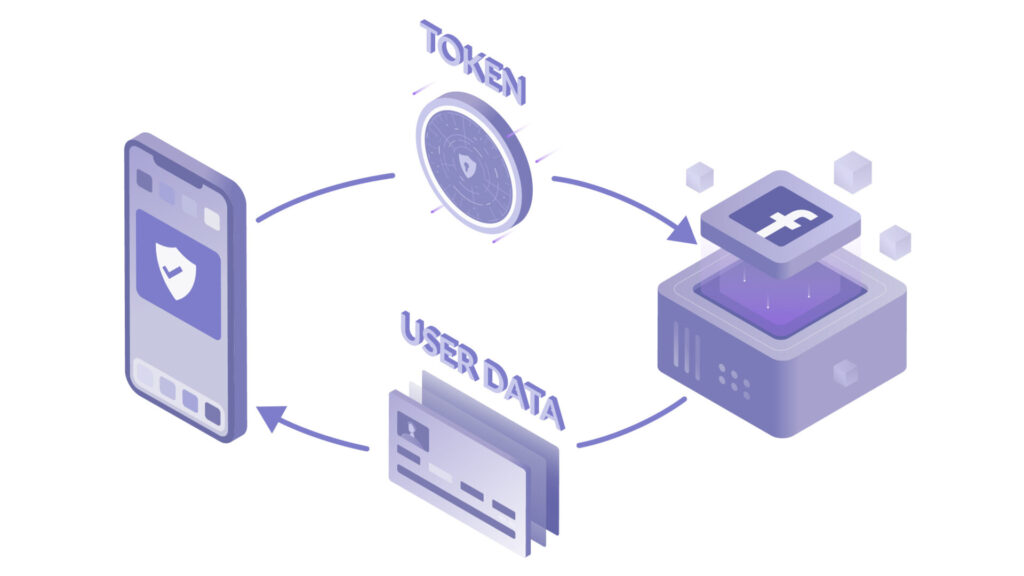
Το OAuth , γνωστό και ως Open Authorization , είναι ένα πλαίσιο εξουσιοδότησης ανοιχτού προτύπου για εξουσιοδότηση βάσει διακριτικών στο διαδίκτυο. Το OAuth επιτρέπει τη χρήση των πληροφοριών λογαριασμού ενός τελικού χρήστη από υπηρεσίες τρίτων, όπως το Facebook και η Google, χωρίς να εκτίθενται τα διαπιστευτήρια του λογαριασμού του χρήστη στο τρίτο μέρος. Λειτουργεί ως μεσάζων εκ μέρους του τελικού χρήστη, παρέχοντας στην υπηρεσία τρίτου μέρους ένα διακριτικό πρόσβασης που εξουσιοδοτεί την κοινοποίηση συγκεκριμένων πληροφοριών λογαριασμού. Η διαδικασία για την απόκτηση του διακριτικού ονομάζεται ροή εξουσιοδότησης.
Το OAuth 1.0 κυκλοφόρησε για πρώτη φορά το 2007 ως μέθοδος εξουσιοδότησης για το Twitter Application Program Interface (API). Το 2010, η Ομάδα Εργασίας IETF OAuth δημοσίευσε το πρώτο προσχέδιο του πρωτοκόλλου OAuth 2.0. Όπως και το αρχικό OAuth, το OAuth 2.0 παρέχει στους χρήστες τη δυνατότητα να παραχωρούν σε εφαρμογές τρίτων πρόσβαση σε πόρους ιστού χωρίς να κοινοποιούν κωδικό πρόσβασης. Ωστόσο, είναι ένα εντελώς νέο πρωτόκολλο και δεν είναι συμβατό με το OAuth 1.0. Οι ενημερωμένες λειτουργίες περιλαμβάνουν μια νέα ροή κώδικα εξουσιοδότησης για την προσαρμογή εφαρμογών για κινητά, απλοποιημένες υπογραφές και βραχύβια διακριτικά με μακράς διάρκειας εξουσιοδοτήσεις. Αυτό παρέχει στους τελικούς χρήστες τη δυνατότητα να ανακαλούν διακριτικά πιο εύκολα όταν το επιθυμούν.
Το OAuth χρησιμοποιείται συχνά για την ενοποίηση των διαπιστευτηρίων χρήστη και την απλοποίηση της διαδικασίας σύνδεσης για τους χρήστες, έτσι ώστε όταν έχουν πρόσβαση σε μια ηλεκτρονική υπηρεσία, να μην χρειάζεται να εισάγουν ξανά πληροφορίες που ήδη διαθέτουν άλλοι ηλεκτρονικοί λογαριασμοί.
Το OAuth είναι η υποκείμενη τεχνολογία που χρησιμοποιείται για τον έλεγχο ταυτότητας ιστότοπων από ιστότοπους που επιτρέπουν στους χρήστες να εγγραφούν ή να συνδεθούν χρησιμοποιώντας τον λογαριασμό τους σε έναν άλλο ιστότοπο, όπως το Facebook, το Twitter, το LinkedIn, το Google, το GitHub ή το Bitbucket. Για παράδειγμα, εάν ένας χρήστης κάνει κλικ στην επιλογή σύνδεσης στο Facebook κατά τη σύνδεση σε έναν άλλο ιστότοπο, το Facebook τον ελέγχει και ο αρχικός ιστότοπος τον συνδέει χρησιμοποιώντας την άδεια που έχει λάβει από το Facebook.
OAuth και δικαιώματα σε τρίτους Λογισμικό ως υπηρεσία (SaaS) οι λύσεις είναι κάτι που θα πρέπει να παρακολουθείται από το προσωπικό IT. OAuth Ο μηχανισμός διευκολύνει τη διασύνδεση εφαρμογών, αλλά πολλοί δεν λαμβάνουν υπόψη ποιες είναι οι πιθανές επιπτώσεις. Όταν αυτές οι εφαρμογές SaaS και άλλα πρόσθετα για πλατφόρμες SaaS ζητούν άδειες, συνήθως χορηγούνται χωρίς δεύτερη σκέψη, παρουσιάζοντας περισσότερες ευκαιρίες για τους χάκερ να αποκτήσουν πρόσβαση στα δεδομένα μιας εταιρείας. Αυτό θέτει τις εταιρείες σε κίνδυνο για... επιθέσεις στην εφοδιαστική αλυσίδα, Εξαγορές APIκαι εγκατέστησαν ακούσια κακόβουλες εφαρμογές τρίτων σε εταιρικές συσκευές. Ορισμένοι ερευνητές ασφαλείας δεν είναι υποστηρικτές των μηχανισμών ελέγχου ταυτότητας OAuth, ισχυριζόμενοι ότι είναι γεμάτοι με ευπάθειες που θα μπορούσαν να εκμεταλλευτούν από άπειρα προγράμματα που δεν ασφαλίζουν σωστά το API τους. Αυτό Άρθρο στο Portswigger.net περιγράφει πολλές από τις πιθανές απειλές που εντοπίζονται στην εφαρμογή OAuth.
CyberHoot ΣυμπέρασμαΑν θέλετε πραγματικά να εφαρμόσετε το OAuth στην μικρομεσαία επιχείρησή σας, μείνετε στις εφαρμογές των κύριων προμηθευτών από εταιρείες όπως η okta, η Azure AD ή η RSA. Κάθε μία υπάρχει εδώ και πολλά χρόνια, έχει αντιμετωπίσει μεγάλο έλεγχο στον κώδικα βάσης της και είναι καλά χρηματοδοτούμενη για τον μετριασμό των κινδύνων στο API της. Επίσης, φροντίστε να συνδέσετε οποιαδήποτε υπηρεσία ελέγχου ταυτότητας πηγαίου κώδικα OAuth με επαλήθευση πολλών παραγόντων πριν από την παραχώρηση διακριτικών σε τρίτους. Τέλος, η εταιρεία σας θα πρέπει να λαμβάνει όλα τα ακόλουθα μέτρα κυβερνοασφάλειας για να διασφαλίσει ότι η ασφάλειά σας είναι ενισχυμένη:
Εκπαίδευση Ευαισθητοποίησης για την Ασφάλεια – Το πρώτο βήμα στην κυβερνοασφάλεια είναι πάντα η ευαισθητοποίηση των εργαζομένων. Μόλις οι εργαζόμενοι αποκτήσουν μεγαλύτερη επίγνωση των κινδύνων που παρουσιάζουν αυτοί οι μηχανισμοί OAuth, θα διστάζουν περισσότερο να τους χρησιμοποιήσουν.
Ενεργοποίηση ελέγχου ταυτότητας πολλαπλών παραγόντων – Το καλύτερο που μπορείτε να κάνετε για να βελτιώσετε την ασφάλεια cloud του οργανισμού σας είναι να ενεργοποιήσετε και να επιβάλετε έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA) για όλους τους πιθανούς λογαριασμούς. Αυτή η πρακτική ισχύει ιδιαίτερα για τις κύριες πλατφόρμες email και συνεργασίας σας, επειδή μειώνει τη ζημιά που μπορεί να προκαλέσει ένας εισβολέας με κλεμμένα διαπιστευτήρια.
Πολιτικές – Οι οργανισμοί θα πρέπει να δημιουργήσουν μια πολιτική που να επιβάλλει στους υπαλλήλους την υποχρέωση να υποβάλλουν αιτήματα για εφαρμογές τρίτων. Αυτό μπορεί να εφαρμοστεί στην Πολιτική Αποδεκτής Χρήσης (AUP) του οργανισμού σας.
Χρησιμοποιήστε Παρακολούθηση Ασφάλειας SaaS – Η παρακολούθηση ασφάλειας SaaS είναι ένα κρίσιμο επίπεδο ασφάλειας για τη στοίβα SaaS σας. Σας επιτρέπει να διαχειρίζεστε την πρόσβαση των εργαζομένων στις απαιτούμενες εφαρμογές SaaS ανά τμήμα, να ενοποιείτε άδειες χρήσης και να σας παρέχει άνευ προηγουμένου ορατότητα στη στοίβα SaaS σας. Το Blissfully είναι ένα εξαιρετικό παράδειγμα πλατφόρμας που μπορεί να κάνει και τα τρία και ακόμα περισσότερα. Είναι ένα βασικό στοιχείο ασφάλειας SaaS κατά τη συναρμολόγηση της στοίβας IT σας.
Διαχείριση πρόσβασης SaaS και κωδικών πρόσβασης – Ορισμένες εφαρμογές SaaS δεν μπορούν να συνδεθούν με λύσεις SSO, όπως αναφέρθηκε προηγουμένως. Για αυτές τις περιπτώσεις, η CyberHoot συνιστά τη χρήση ενός Διαχειριστή κωδικών πρόσβασης. Οι αξιόπιστοι διαχειριστές κωδικών πρόσβασης, όπως το LastPass , το 1Password, το DashLane ή το Bitwarden, επιτρέπουν στους χρήστες να δημιουργούν ισχυρούς, μοναδικούς κωδικούς πρόσβασης 14+ χαρακτήρων, να αποθηκεύουν διαπιστευτήρια για ιστότοπους και να αποθηκεύουν κρυπτογραφημένες ασφαλείς σημειώσεις. Αυτά τα εργαλεία είναι επίσης πολύτιμα, καθώς επιτρέπουν στους χρήστες να μοιράζονται με ασφάλεια διαπιστευτήρια ή σημειώσεις με αξιόπιστους υπαλλήλους ή πελάτες.
Εδώ ισχύουν πρακτικές συμβουλές και κοινή λογική. Βεβαιωθείτε ότι οι χρήστες σας γνωρίζουν ότι δεν πρέπει να αποδέχονται τυφλά όλα τα δικαιώματα πρόσβασης που ζητούνται από μια εφαρμογή SaaS, όπως ακριβώς δεν επιτρέπεται η πρόσβαση μιας εφαρμογής τηλεφώνου στη λίστα επαφών σας ή η πρόσβαση στα δεδομένα τοποθεσίας σας από προεπιλογή. Εάν δεν χρειάζεται την πρόσβαση για να λειτουργήσει ουσιαστικά, η προεπιλεγμένη θέση σας θα πρέπει πάντα να είναι η άρνηση της πρόσβασης.
Οι ακόλουθες συστάσεις θα βοηθήσουν εσάς και την επιχείρησή σας να παραμείνετε ασφαλείς απέναντι στις διάφορες απειλές που ενδέχεται να αντιμετωπίζετε καθημερινά. Όλες οι προτάσεις που αναφέρονται παρακάτω μπορούν να αξιοποιηθούν προσλαμβάνοντας τις υπηρεσίες ανάπτυξης του προγράμματος vCISO της CyberHoot.
Κάθε μία από αυτές τις συστάσεις, εκτός από την ασφάλιση στον κυβερνοχώρο, είναι ενσωματωμένη στο προϊόν της CyberHoot και στις εικονικές υπηρεσίες Chief Information Security Officer. Με το CyberHoot μπορείτε να διαχειρίζεστε, να εκπαιδεύετε, να αξιολογείτε και να ελέγχετε τους υπαλλήλους σας. Επισκεφθείτε το CyberHoot.com και εγγραφείτε στις υπηρεσίες μας σήμερα. Τουλάχιστον, συνεχίστε να μαθαίνετε εγγραφόμενοι στα μηνιαία ενημερωτικά δελτία μας για την κυβερνοασφάλεια , για να παραμένετε ενημερωμένοι για τις τρέχουσες ενημερώσεις στον κυβερνοχώρο.
Πηγές:
Πρόσθετες Πληροφορίες:
Η πρόσβαση σε εφαρμογές SaaS δημιουργεί ανησυχίες για την ασφάλεια
Τι είναι το OAuth; Πώς λειτουργεί το Πλαίσιο Ανοικτής Εξουσιοδότησης
Κίνδυνοι και Προκλήσεις Λογισμικού ως Υπηρεσίας (SaaS)
Σχετικοί Όροι:
Το CyberHoot διαθέτει και άλλους πόρους διαθέσιμους για χρήση από εσάς. Παρακάτω θα βρείτε συνδέσμους προς όλους τους πόρους μας, μη διστάσετε να τους ελέγξετε όποτε θέλετε:
Σημείωση: Αν θέλετε να εγγραφείτε στο ενημερωτικό μας δελτίο, επισκεφθείτε οποιονδήποτε σύνδεσμο παραπάνω (εκτός από τα infographics) και εισαγάγετε τη διεύθυνση email σας στη δεξιά πλευρά της σελίδας και κάντε κλικ στην επιλογή « Αποστολή ενημερωτικών δελτίων».
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Τι συμβαίνει Την Πέμπτη, 12 Νοεμβρίου 2026, γύρω στις 11 π.μ. ανατολική ώρα, το Microsoft Outlook σταμάτησε να λειτουργεί...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: «Η εξουσία τείνει να διαφθείρει,...»
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Για χρόνια έχουμε εκπαιδεύσει...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).