
Ιστολόγιο > Σελίδα 23

Cyber


Δεν ήταν δυνατή η αποθήκευση της συνδρομής σας. ΠΑΡΑΚΑΛΩ προσπαθησε ξανα.
Σχεδόν τελείωσε! Ελέγξτε τα εισερχόμενά σας και κάντε κλικ στον σύνδεσμο για να επιβεβαιώσετε την εγγραφή σας.
Επηρεάζων

Επηρεάζων

Ένας Influencer είναι κάποιος που δημιουργεί ή προωθεί περιεχόμενο στο Διαδίκτυο σε μια ομάδα χρηστών των μέσων κοινωνικής δικτύωσης...

Διαβάστε περισσότερα
Κλειστή πηγή

Κλειστή πηγή

Το κλειστού κώδικα είναι λογισμικό που γενικά δεν είναι δωρεάν, όπου ο πηγαίος κώδικας είναι ασφαλής και κρυπτογραφημένος....

Διαβάστε περισσότερα
Open Source

Open Source

Το λογισμικό ανοιχτού κώδικα (OSS), σε αντίθεση με το ιδιόκτητο λογισμικό, είναι λογισμικό που διατηρεί τον κώδικα ανοιχτό, έτσι ώστε η πληροφορική...

Διαβάστε περισσότερα
Μεθοδολογία Ανάπτυξης Καταρράκτη

Μεθοδολογία Ανάπτυξης Καταρράκτη

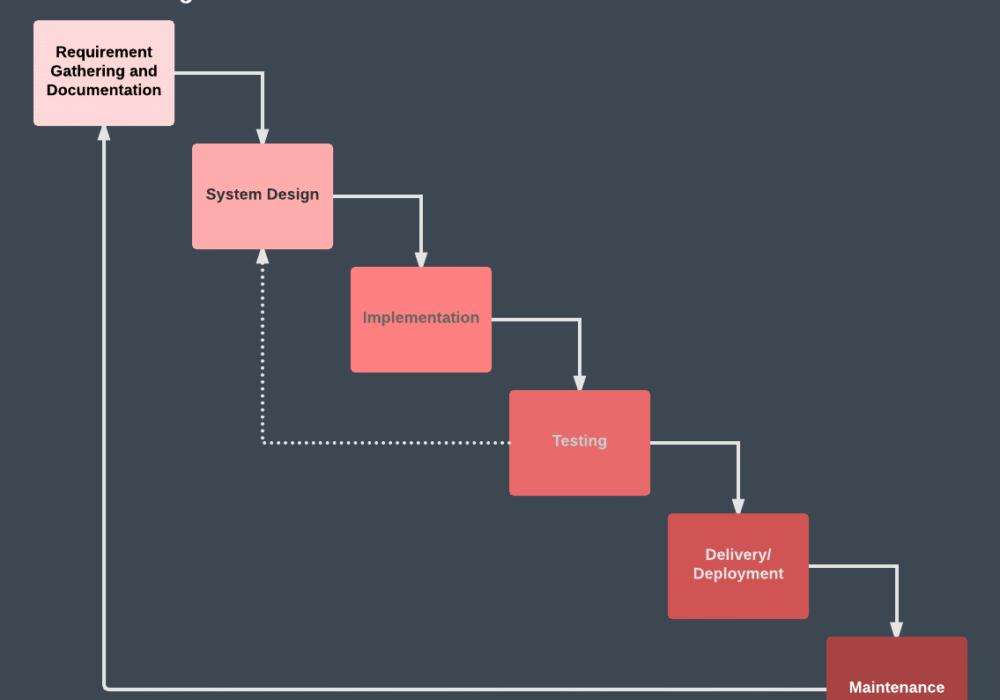
Η Μεθοδολογία Ανάπτυξης Waterfall ήταν η πρώτη μέθοδος επεξεργασίας που χρησιμοποιήθηκε στο Λογισμικό...

Διαβάστε περισσότερα
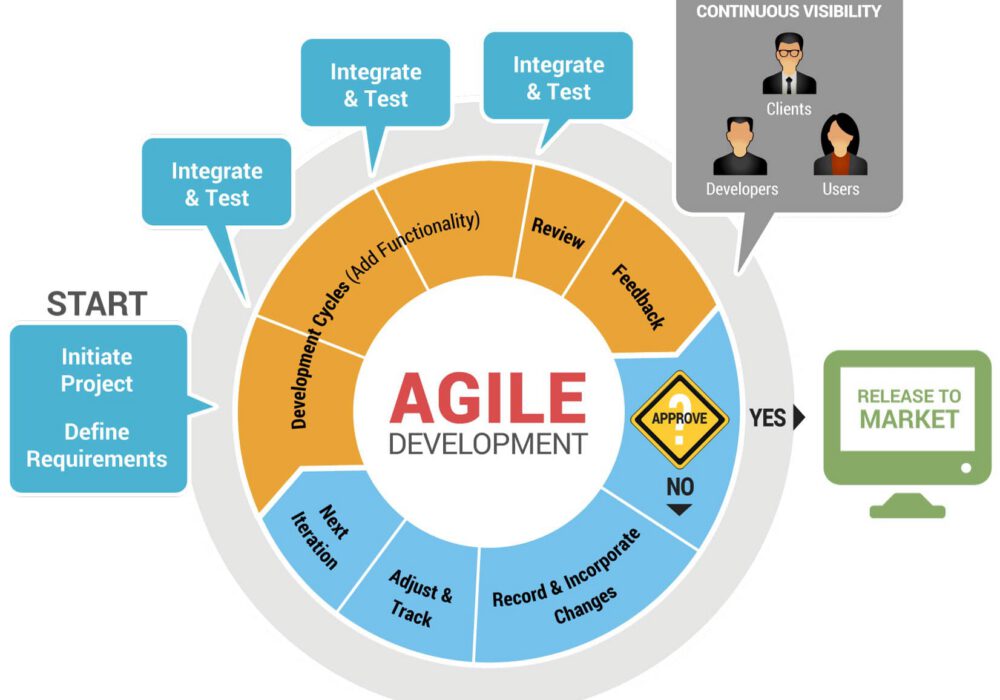
Μεθοδολογία Agile Development

Μεθοδολογία Agile Development

Η μεθοδολογία ευέλικτης ανάπτυξης αναφέρεται σε μια πρακτική που χρησιμοποιεί συνεχή βελτίωση και δοκιμές σε...

Διαβάστε περισσότερα
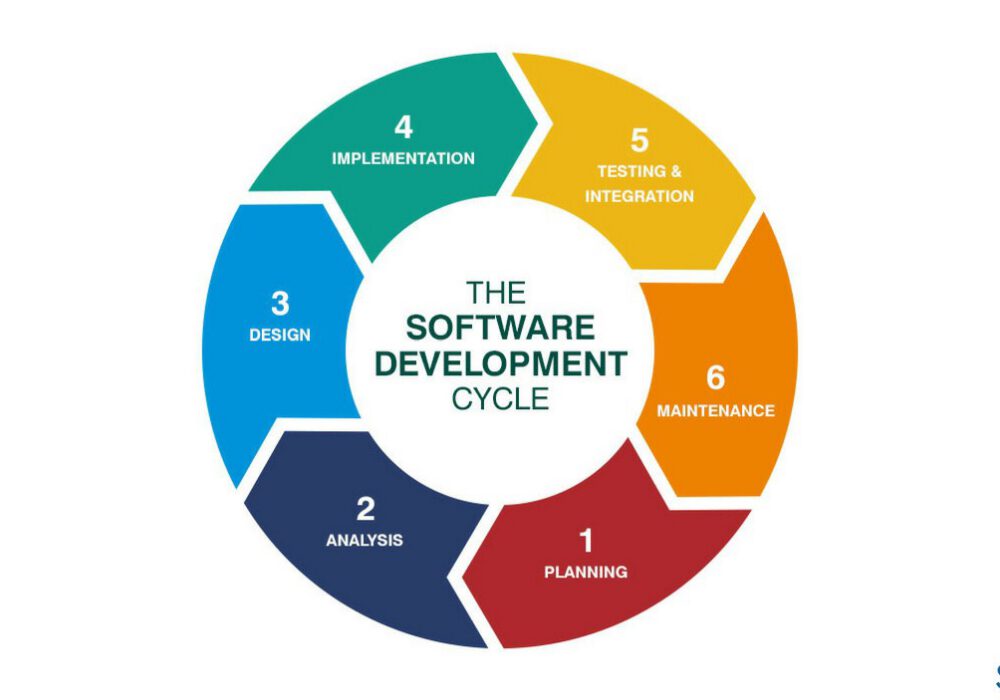
Κύκλος ζωής ανάπτυξης λογισμικού (SDLC)

Κύκλος ζωής ανάπτυξης λογισμικού (SDLC)

Ο Κύκλος Ζωής Ανάπτυξης Λογισμικού (ΚΖΛ) είναι η διαδικασία που ακολουθούν οι εταιρείες για να παράγουν ποιοτικό λογισμικό σε...

Διαβάστε περισσότερα
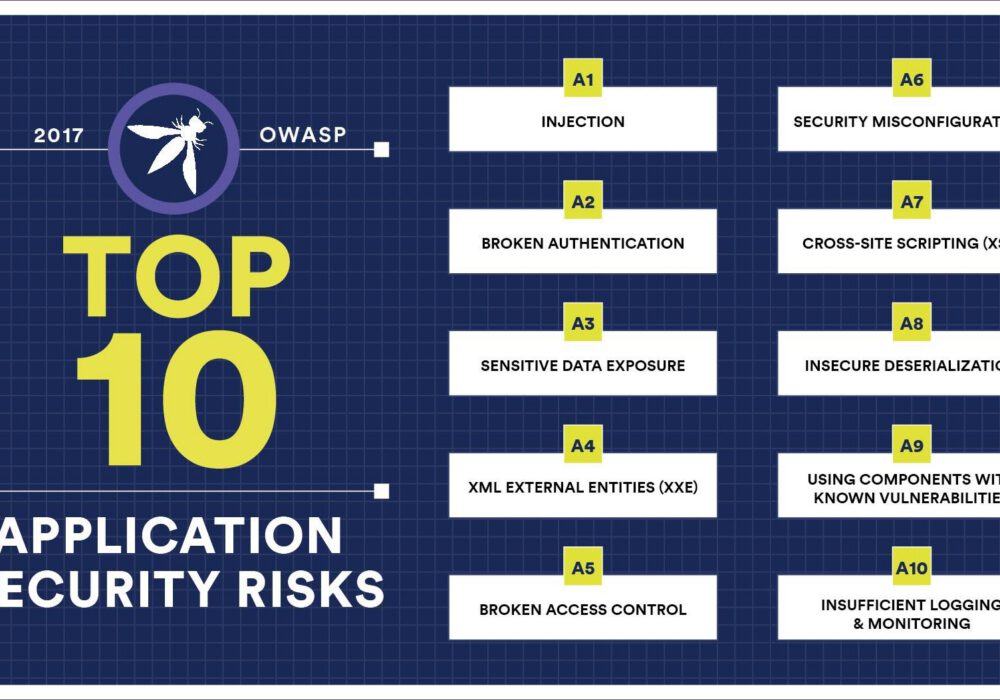
OWASP Top Ten

OWASP Top Ten

Το OWASP σημαίνει Open Web Application Security Project. Οι 10 κορυφαίοι κίνδυνοι ασφαλείας εφαρμογών του OWASP...

Διαβάστε περισσότερα
Πλαστοπροσωπία ηλεκτρονικού ταχυδρομείου

Πλαστοπροσωπία ηλεκτρονικού ταχυδρομείου

Η πλαστοπροσωπία ηλεκτρονικού ταχυδρομείου είναι μια μορφή επίθεσης ηλεκτρονικού "ψαρέματος" (phishing) όπου ένας χάκερ μιμείται κάποιον άλλο με την ελπίδα ότι...

Διαβάστε περισσότερα
MAZE Ransomware

MAZE Ransomware

Το MAZE Ransomware είναι μια μορφή ransomware που αποτελεί τριπλή απειλή για την ασφάλεια των δεδομένων σας. Με το MAZE,...

Διαβάστε περισσότερα
Wireshark

Wireshark

Το Wireshark είναι ένα δωρεάν βοηθητικό πρόγραμμα που επιτρέπει στους διαχειριστές δικτύου να αναλύουν το δίκτυό τους. Είναι...

Διαβάστε περισσότερα
Τραπέζια Rainbow

Τραπέζια Rainbow

Ένας πίνακας Rainbow ήταν ένας πόρος που χρησιμοποιήθηκε για την παραβίαση των κρυπτογραφικών συναρτήσεων κατακερματισμού με σκοπό την ανακάλυψη...

Διαβάστε περισσότερα
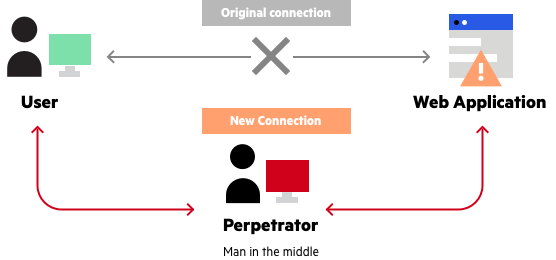
Επίθεση Εχθρού-Στη-Μέση (AitM)

Επίθεση Εχθρού-Στη-Μέση (AitM)

Η Επίθεση Adversary in the Middle (AITM) (παλαιότερα αναφερόμενη ως Man-in-the-Middle) είναι μια τεχνική...

Διαβάστε περισσότερα
Μαρτυρίες Πελατών

Δείτε για ποιον μιλάει CyberHoot

«Εύκολο στην εφαρμογή και άμεσα αποτελέσματα. Μέσω του CyberHoot, μπορώ να υποστηρίξω μόνος μου μια εταιρεία με 500 άτομα σε εκπαίδευση και διακυβέρνηση πολιτικής με ελάχιστη προσπάθεια. Περισσότεροι υπάλληλοι μου στέλνουν πλέον email ηλεκτρονικού «ψαρέματος» (phishing) που λαμβάνουν, λέγοντας «αυτό είναι...»
Τιμ Χέρμαν, Μονοψήφια, Διαχειριστής Συστήματος

«Η εκπαίδευση της CyberHoot σε θέματα κυβερνοευαισθητοποίησης αλλάζει τα δεδομένα για τις επιχειρήσεις που επιθυμούν να οικοδομήσουν μια ισχυρή κουλτούρα ασφάλειας.»
Κρις Γουάιτ, cyberSuite, Επικεφαλής Συμβουλευτικής για τον Κυβερνοχώρο
«Οι πάροχοι διαχειριζόμενων υπηρεσιών (MSP) βομβαρδίζονται συνεχώς με νέους προμηθευτές και προϊόντα που είτε επικαλύπτονται με ένα προϊόν που ήδη υπάρχει στις κάρτες μας είτε είναι δύσκολο να πείσουν τους πελάτες να το αγοράσουν. Η CyberHoot φέρνει ένα νέο προϊόν/υπηρεσία στον χώρο των MSP...»
Chris Johnson, MSP-Ignite, Ιδρυτής & Διευθύνων Σύμβουλος
«Η χρήση του CyberHoot ήταν μια από τις καλύτερες αποφάσεις που πήραμε σχετικά με το SAT. Πλήρως αυτοματοποιημένο, η εκπαίδευση είναι ενδιαφέρουσα, η συμμετοχή του προσωπικού είναι υψηλή σε σύγκριση με άλλους προμηθευτές.»
Μαξ Κράιντερ, Δημιουργική Τεχνολογία, Υπεύθυνος Συμμόρφωσης HIPAA
«Μετά από 9 μήνες εκπαίδευσης ευαισθητοποίησης για το CyberHoot, μια εταιρεία χρηματοοικονομικής διαχείρισης με περιουσιακά στοιχεία 4 δισεκατομμυρίων δολαρίων υποβλήθηκε σε έλεγχο ηλεκτρονικού «ψαρέματος» (phishing) από τον Όμιλο Fellsway. Κανένας (0%) υπάλληλος δεν έκανε κλικ στο τεστ ηλεκτρονικού «ψαρέματος». Αντίθετα, η ίδια ακριβώς επίθεση ηλεκτρονικού «ψαρέματος»...»
Τζον Μάμφορντ, Όμιλος Fellsway, Γενικός Διευθυντής Διαχείρισης Κινδύνων