Καλώς ορίσατε στο ενημερωτικό δελτίο κυβερνοασφάλειας Φεβρουαρίου του CyberHoot!
Οι εισβολείς δεν στοχεύουν πλέον μόνο κωδικούς πρόσβασης. Επιτίθενται σε session tokens, λανθασμένα διαμορφωμένες υπηρεσίες cloud, ακόμη και στα εργαλεία τεχνητής νοημοσύνης που χρησιμοποιεί η ομάδα σας καθημερινά. Η περίμετρος γίνεται όλο και πιο πορώδης και το πρόγραμμα περιήγησης έχει γίνει αθόρυβα μια ακόμη ρωγμή στην πανοπλία σας.
Κι όμως, υπάρχουν καλά νέα. Κάθε ένας από τους κινδύνους που περιγράφονται αυτόν τον μήνα μπορεί να προληφθεί. Η σαφής κατανόηση του πώς λειτουργούν μετατρέπει την έκπληξη σε προληπτικά μέτρα και ανθεκτικές άμυνες.
Αυτόν τον μήνα στο CyberHoot, αναλύουμε τέσσερα αναδυόμενα ζητήματα που αξίζουν την προσοχή σας, όχι επειδή είναι εντυπωσιακά, αλλά επειδή είναι πρακτικά, επίκαιρα και διορθώσιμα.
Οι ύπουλες επεκτάσεις του προγράμματος περιήγησης κλέβουν διακριτικά περιόδου σύνδεσης ChatGPT χωρίς να αγγίξουν ποτέ κωδικό πρόσβασης ή να ενεργοποιήσουν το MFA. Μόλις ένας εισβολέας αποκτήσει ένα έγκυρο διακριτικό περιόδου σύνδεσης, μπορεί να μιμηθεί τους χρήστες σαν να έχουν συνδεθεί νόμιμα. Θα εξηγήσουμε πώς λειτουργεί αυτή η επίθεση σε τεχνικό επίπεδο, γιατί παρακάμπτει τις παραδοσιακές διασφαλίσεις και ποια μέτρα ελέγχου πρέπει να εφαρμόσετε τώρα για να προστατεύσετε τον οργανισμό σας.
Ένας ανώτερος ηγέτης στον τομέα της κυβερνοασφάλειας έκανε πρόσφατα ένα δαπανηρό λάθος με την Τεχνητή Νοημοσύνη , και αυτό δεν οφειλόταν σε έλλειψη τεχνικών γνώσεων. Ήταν ένα κενό στις πρακτικές ασφαλούς χρήσης ενός δημόσιου εργαλείου Τεχνητής Νοημοσύνης. Το μάθημα είναι σαφές: ακόμη και έμπειροι επαγγελματίες μπορούν να αποκαλύψουν ευαίσθητα δεδομένα χωρίς προστατευτικά κιγκλιδώματα. Θα αναλύσουμε τι συνέβη και θα σκιαγραφήσουμε ένα πρακτικό πλαίσιο για τη χρήση εργαλείων Τεχνητής Νοημοσύνης με ασφάλεια και υπευθυνότητα χωρίς να απαγορεύσουμε τη χρήση τους.
Το Google Workspace παραμένει ακρογωνιαίος λίθος των σύγχρονων επιχειρηματικών δραστηριοτήτων, ωστόσο τα συνηθισμένα κενά ασφαλείας εξακολουθούν να οδηγούν σε παραβιάσεις που μπορούν να αποφευχθούν . Από την αδύναμη τμηματοποίηση των ρόλων διαχειριστή έως την έλλειψη πολιτικών πρόσβασης υπό όρους, οι μικρές λανθασμένες ρυθμίσεις μπορούν να δημιουργήσουν υπερβολικό κίνδυνο. Θα εντοπίσουμε τις πιο συχνές αδυναμίες που βλέπουμε, θα εξηγήσουμε γιατί είναι σημαντικές και θα παρέχουμε μια λίστα ελέγχου με προτεραιότητα στην αποκατάσταση.
Τέλος, το MongoBleed αποκάλυψε 87,000 βάσεις δεδομένων MongoDB που είναι προσβάσιμες στο διαδίκτυο . Δεν επρόκειτο για μια εξελιγμένη μηδενική έρευνα (zero-day), αλλά για ένα πρόβλημα έκθεσης. Θα καλύψουμε ποιοι διατρέχουν τον μεγαλύτερο κίνδυνο, πώς να διαπιστώσετε εάν είστε ευάλωτοι, τα άμεσα βήματα επιδιόρθωσης που πρέπει να ακολουθήσετε και τις μακροπρόθεσμες στρατηγικές ενίσχυσης που προστατεύουν τα δεδομένα σας από το να γίνουν η επόμενη πρωτοσέλιδη είδηση.
Διαβάστε παρακάτω, παραμείνετε πειθαρχημένοι και διατηρήστε τον οργανισμό σας Cyber(Hoot) Smart.
Craig
Διευθύνων Σύμβουλος, Συνιδρυτής CyberHoot
Σας αρέσει το CyberHoot; Χρειαζόμαστε τη βοήθειά σας. Αφήστε μας μια αξιολόγηση χρησιμοποιώντας τους παρακάτω συνδέσμους!
TrustPilot.com | G2.com | Capterra.com | Google.com | TrustRadius.com | Gartner.com
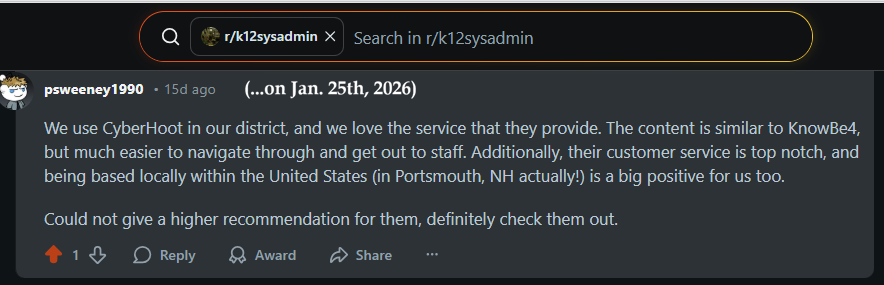
– Διαχείριση συστήματος K12 στο Reddit
Για περισσότερες πληροφορίες σχετικά με το πώς να αφήσετε μια κριτική για το CyberHoot, παρακολουθήστε τις σύντομες επισκοπήσεις βίντεο παρακάτω. Σημείωση: για την αποφυγή δόλιων κριτικών, κάθε ιστότοπος κριτικών θα σας ζητήσει να δημιουργήσετε και να επικυρώσετε την ταυτότητά σας μέσω μιας διαδικασίας εγγραφής λογαριασμού email.
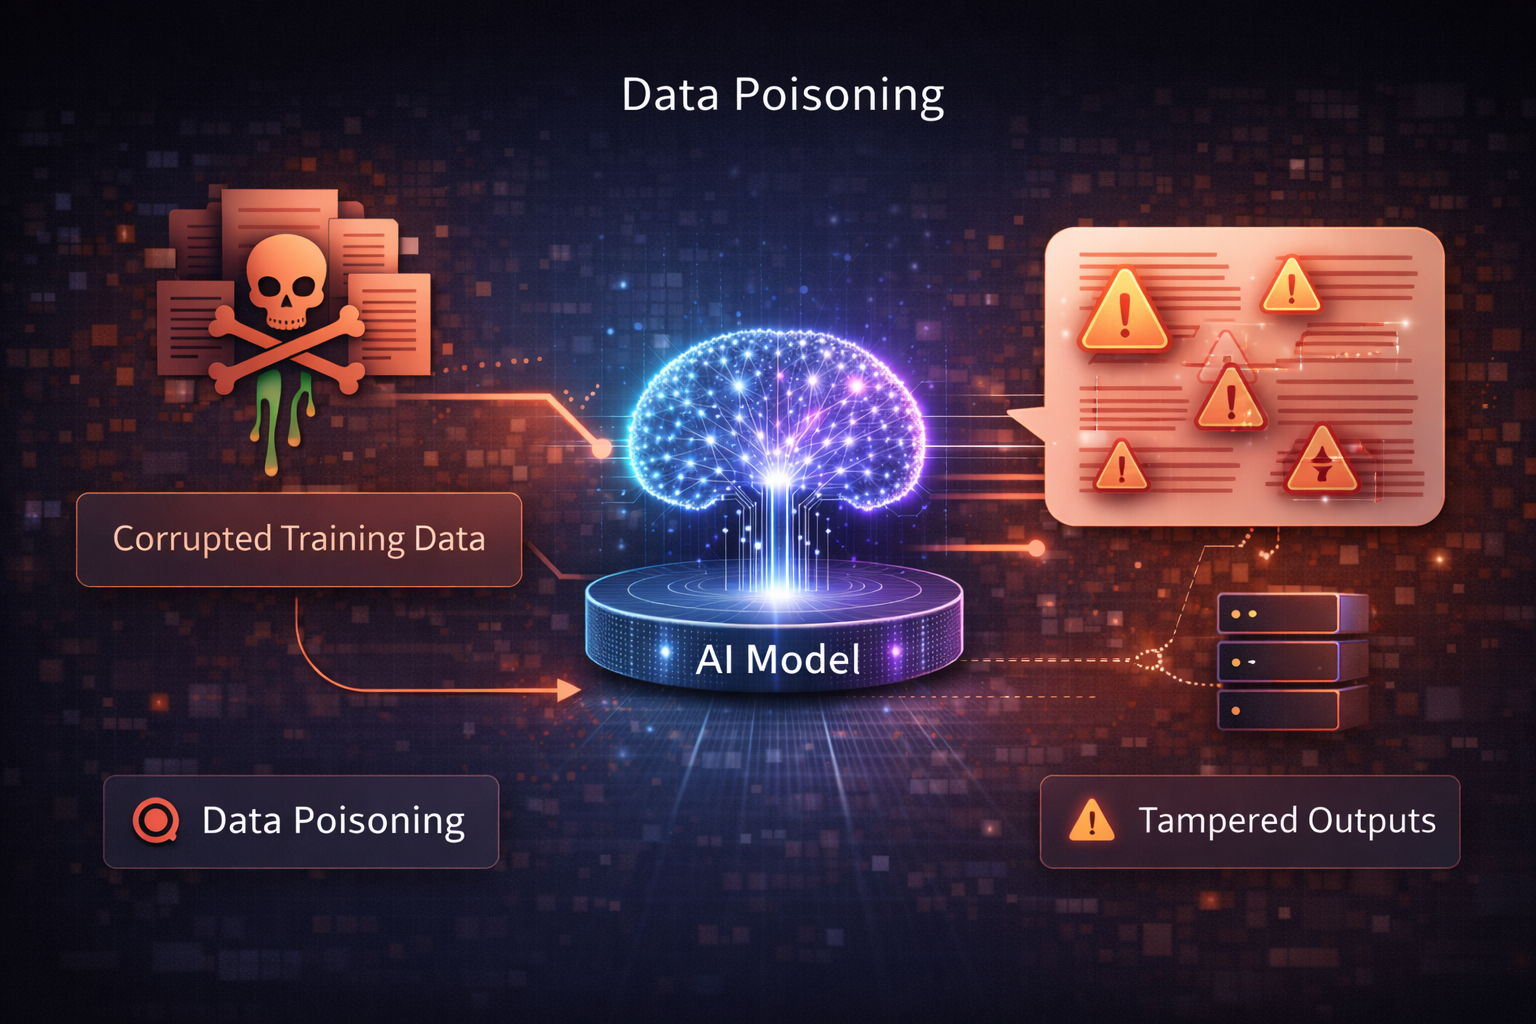
Η δηλητηρίαση δεδομένων είναι μια επίθεση κατά την οποία ένας επιτιθέμενος εισάγει σκόπιμα κακόβουλα, παραπλανητικά ή μεροληπτικά δεδομένα στον αγωγό εκπαίδευσης, βελτιστοποίησης ή ανατροφοδότησης ενός μοντέλου τεχνητής νοημοσύνης για να επηρεάσει τον τρόπο συμπεριφοράς του μοντέλου. Ο στόχος είναι να προκαλέσει το μοντέλο να παράγει λανθασμένα, μη ασφαλή, μεροληπτικά ή ελεγχόμενα από τον εισβολέα αποτελέσματα , είτε σε γενικές γραμμές είτε υπό συγκεκριμένες συνθήκες.
Σε αντίθεση με τις επιθέσεις που βασίζονται σε προτροπές, οι επιθέσεις που βασίζονται σε δεδομένα (data poisoning) στοχεύουν την ίδια τη διαδικασία μάθησης . Μόλις ενσωματωθούν τα δεδομένα που έχουν δηλητηριαστεί, το μοντέλο μπορεί να συμπεριφερθεί κακόβουλα ακόμη και για κανονικούς, νόμιμους χρήστες.
Κάντε κλικ εδώ για να διαβάσετε περισσότερα!
Η νέα υπηρεσία αυτοεξυπηρέτησης ChatBot της CyberHoot είναι πλέον διαθέσιμη, παρέχοντας βοήθεια 24 ώρες το 7ωρο, XNUMX ημέρες την εβδομάδα απευθείας στη διεπαφή διαχειριστή και στον ιστότοπό μας στο CyberHoot. Αυτό το έξυπνο εργαλείο υποστήριξης, που βρίσκεται κάτω δεξιά στην οθόνη σας, σας βοηθά να βρίσκετε απαντήσεις άμεσα, να αντιμετωπίζετε προβλήματα και να έχετε πρόσβαση σε πόρους χωρίς να περιμένετε απάντηση μέσω email.
Εάν χρειάζεστε επιπλέον βοήθεια, μπορείτε πάντα να επικοινωνήσετε με την ομάδα υποστήριξής μας στη διεύθυνση support@cyberhoot.com.
Εγγραφείτε στο Πρόγραμμα Παραπομπών του CyberHoot σήμερα και ξεκινήστε να κερδίζετε ένα μερίδιο 20% από όλα τα έσοδα που δημιουργούνται για ένα έτος από όσους εγγράφονται μέσω του αποκλειστικού συνδέσμου παραπομπής σας. Ως συνεργάτης παραπομπής, όχι μόνο θα λάβετε οικονομικές ανταμοιβές, αλλά θα βιώσετε επίσης την ικανοποίηση να βοηθάτε άλλους να γίνουν πιο συνειδητοποιημένοι σε θέματα ασφάλειας, προστατεύοντάς τους από κυβερνοαπειλές. Μην διστάσετε, εγγραφείτε τώρα στη διεύθυνση https://cyberhoot.com/referral-program/.
Παραπομπή μέσω του Πίνακα Ελέγχου του Autopilot:
Γίνετε μέλος του CyberHoot στην αποστολή μας να δημιουργήσουμε έναν πιο συνειδητοποιημένο και καλύτερα ασφαλισμένο κόσμο! Προτείνετε το CyberHoot Autopilot σε έναν φίλο και θα απολαύσει έναν δωρεάν πρώτο μήνα. Για κάθε νέα εγγραφή που χρησιμοποιεί τον σύνδεσμο παραπομπής σας, θα λαμβάνετε έναν δωρεάν μήνα που προστίθεται στον λογαριασμό σας. Αυτή η προσφορά ισχύει αποκλειστικά για όσους εγγράφονται για πρώτη φορά στο CyberHoot.
Γνωρίζετε κάποιον που είχε πρόσφατα μια δύσκολη στιγμή με κυβερνοεπίθεση, email ηλεκτρονικού "ψαρέματος" (phishing) ή τηλεφωνική κλήση κοινωνικής μηχανικής; Προτείνετε τη δωρεάν εκπαίδευση κυβερνοασφάλειας του CyberHoot. Θα λάβουν έξι (6) βίντεο (κάθε βίντεο διαρκεί 3-4 λεπτά) και μία από τις υπερρεαλιστικές προσομοιώσεις ηλεκτρονικού "ψαρέματος" με θετική ενίσχυση. Όλα δωρεάν.
Εγγραφή : https://cyberhoot.com/individuals
Λήψη Λευκής Βίβλου CyberHoot – Πώς το HootPhish βελτιώνεται σε σχέση με το AttackPhish
Όλα τα νέα: Πληροφοριακά γραφήματα για τα στατιστικά στοιχεία κυβερνοασφάλειας για το 2025
Ανακαλύψτε και μοιραστείτε τις τελευταίες τάσεις, συμβουλές και βέλτιστες πρακτικές στον τομέα της κυβερνοασφάλειας – μαζί με νέες απειλές που πρέπει να προσέξετε.

Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ακόμα και πριν ο Claude Code φτιάξει...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ξέρουμε εδώ και καιρό...
Διαβάστε περισσότερα
Συγγραφέας: Katie Boquetti | Σύνταξη: Craig Taylor Σύνταξη από τον Craig Taylor: Ένα CAPTCHA θα πρέπει να ελέγχει εάν...
Διαβάστε περισσότεραΑποκτήστε πιο οξυδερκή εικόνα των ανθρώπινων κινδύνων, με τη θετική προσέγγιση που υπερτερεί των παραδοσιακών δοκιμών ηλεκτρονικού "ψαρέματος" (phishing).

