Die Schäden durch Ransomware beliefen sich 2019 auf 11.5 Milliarden US-Dollar und verdoppelten sich 2020, da neue, schädlichere und gefährlichere Ransomware-Varianten ( Maze , Sodinokibi , Ryuk , Dharma ) Unternehmen angriffen. Im Dezember 2020 ergriffen namhafte Sicherheitsanbieter offiziell Maßnahmen und schlossen sich mit dem Institute for Security and Technology (IST) zur Ransomware Task Force (RTF) zusammen. Zu den prominenten Mitgliedern zählten McAfee, Microsoft und Rapid7 sowie Cybersicherheitsorganisationen wie die Cyber Threat Alliance und die Global Cyber Alliance.
AbnormalSecurity berichtete kürzlich über Phishing-Angriffe, bei denen gefälschte E-Mails im Namen der US-Steuerbehörde (IRS) auf schätzungsweise 15 bis 50 E-Mail-Postfächer gelangten. Ziel der Angriffe war es, persönliche Daten zu erlangen, um Identitätsdiebstahl oder Steuerbetrug zu begehen. Die Opfer füllten ein gefälschtes W-8BEN-Steuerformular der IRS aus, das als PDF-Anhang versendet wurde. Im Vergleich zum echten W-8BEN-Formular auf der IRS-Website fragt das Formular in der E-Mail jedoch deutlich mehr persönliche Daten ab – genug, um die Identität der Betroffenen zu stehlen.

Der Internal Revenue Service (IRS) hat endlich bekannt gegeben, dass Steuerzahler ab Januar 2021 eine persönliche Identifikationsnummer zum Schutz der Identität (IP-PIN) beantragen können. Dieser Einmalcode verhindert, dass Identitätsdiebe in Ihrem Namen betrügerisch eine Steuererklärung einreichen, um Ihre Steuererstattung zu kassieren! Dies ist eine längst überfällige Sicherheitsmaßnahme für das US-Steuersystem. Bisher wurden IP-PINs nur an Opfer von Identitätsdiebstahl oder Steuererstattungsbetrug ausgegeben. CyberHoot empfiehlt jedem, sich eine IP-PIN zu besorgen!
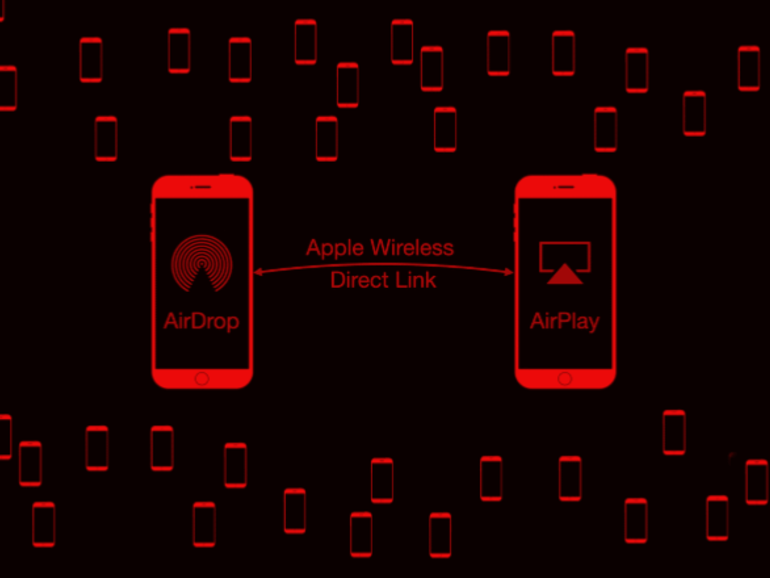
Ian Beer, Cybersicherheitsforscher bei Googles Project Zero, entdeckte, wie er in ein iPhone in der Nähe eindringen und persönliche Daten stehlen konnte. Er nutzte eine Schwachstelle in Apples Wireless Direct Link (AWDL), einem drahtlosen Verbindungsprotokoll für den Datenaustausch zwischen Apple-Geräten. Sein Angriff erforderte keine Interaktion des Opfers und führte zur vollständigen Kontrolle über ein iPhone. Im Rahmen seiner verantwortungsvollen Offenlegungspraxis meldete er die Probleme an Apple, das umgehend einen Patch veröffentlichte. Ab iOS 13.1.1x und Mac OS 10.15.3x besteht kein Risiko mehr.
Nachdem die Feiertage nun offiziell vorbei sind, bietet sich jetzt eine gute Gelegenheit, nach Hightech-Schnäppchen zu suchen. CyberHoot rät jedoch zur Vorsicht. Wie immer gilt: Seien Sie misstrauisch gegenüber Angeboten, die zu gut klingen, um wahr zu sein, und achten Sie auf Betrugsmaschen am Black Friday. Bedenken Sie aber auch, dass manche Hightech-Geräte neben den angepriesenen Vorteilen auch neue Risiken bergen können. Dieser Blogbeitrag befasst sich mit den Sicherheitsrisiken eines beliebten Produkts der letzten Feiertage: „Smarte“ Türklingeln.
Ich weiß, dass wir hier bei Infinite Imaging alles tun, was wir können, indem wir CyberHoot-Schulungen für alle meine Mitarbeiter nutzen. Es beruhigt mich auch, dass mein IT-Manager dasselbe tut und seine Mitarbeiter ebenfalls darin schult. Ich kann gar nicht genug betonen, wie beruhigend es ist, wenn mir ein Mitarbeiter eine Phishing-E-Mail mit dem Hinweis weiterleitet, dass er/sie nicht geklickt hat, sondern mich wissen lassen möchte, dass die E-Mail abgefangen und vernichtet wurde.
Bill Hurley
Inhaber | Infinite Imaging


Clickbait bezeichnet Internetinhalte, die mit übertriebenen oder irreführenden Überschriften Nutzer zum Anklicken eines Links verleiten sollen. Nach dem Klick gelangt der Nutzer auf eine andere Webseite mit zahlreichen Werbeanzeigen und mitunter schädlichen Inhalten. Das häufigste Ziel von Clickbait ist die Steigerung der Seitenaufrufe, sei es für eigene Zwecke oder zur Erhöhung der Werbeeinnahmen. Clickbait kann auch bei Phishing- Angriffen eingesetzt werden, indem Nutzer entweder auf eine andere Seite weitergeleitet werden, wo sie persönliche Daten eingeben, oder indem sie auf Links klicken, die Schadsoftware installieren.
Schauen Sie sich unser vollständiges Cybrary an

CyberHoot bietet passwortlosen Zugriff. Keine Zeitverschwendung durch die Suche nach Websites, das Zurücksetzen von Passwörtern und verzögerte Anmeldung. Klicken Sie auf einen E-Mail-Link, um sofort auf das Training zuzugreifen!

Alles, was Sie zum Erlernen von Cybersicherheitskompetenzen benötigen, wird per E-Mail abgewickelt, einschließlich Schulungsaufgaben, Erinnerungen, Management-Compliance-Berichten und „My CyberHoot“.

CyberHoot automatisiert Compliance-Verstöße durch E-Mail-Benachrichtigungen an Manager. Der Compliance-Status Ihrer Mitarbeiter wird für Manager aktiviert, sodass Sie immer wissen, woran Sie sind.

Cyber-„Hoots“ dauern meist höchstens fünf Minuten. So wird sichergestellt, dass Ihre Mitarbeiter schnell und effektiv mit der Lösung vertraut gemacht werden.

CyberHoot ist eine offene Schulungsplattform für Cybersicherheit. Jedes Video oder PDF kann zur Schulung und Betreuung Ihrer Mitarbeiter verwendet werden.

In einer Umfrage unter 100 CyberHoot-Benutzern wären 60 % „enttäuscht“ oder „sehr enttäuscht“, wenn das CyberHoot-Training eingestellt würde.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.