Das HP Wolf Security Threat Research Team hat im ersten Quartal 2022 einen Anstieg der Emotet -Infektionen um 2700 % festgestellt . Emotet war Ende 2021 wieder aufgetaucht, nachdem sein Command-and-Control-Netzwerk im Januar 2021 von den Behörden abgeschaltet worden war . Einst von der Cybersecurity and Infrastructure Security Agency (CISA) als eine der zerstörerischsten und kostspieligsten Malware- Arten für die Bekämpfung beschrieben, hat sich Emotet 2022 zur größten Malware-Bedrohung entwickelt (und macht 9 % aller erfassten Malware aus).
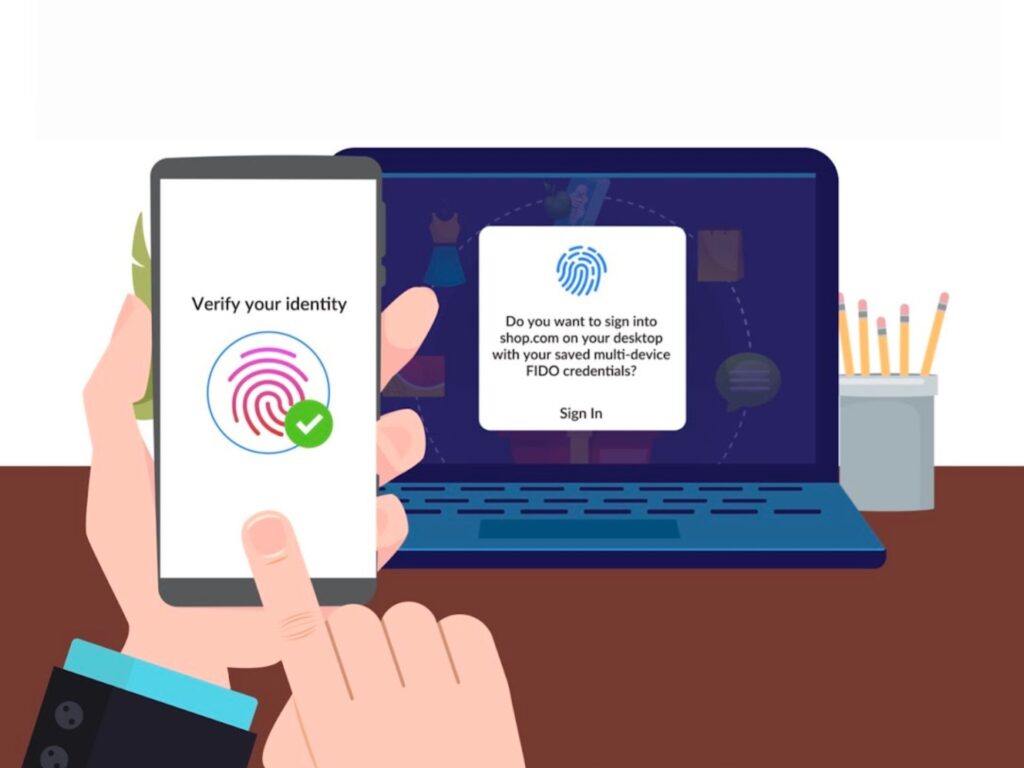
Anfang Mai 2022 kündigten Google, Apple und Microsoft Pläne zur Unterstützung eines gemeinsamen passwortlosen Anmeldestandards an, der von der Fast Identity Online (FIDO) Alliance und dem World Wide Web Consortium entwickelt wurde . Auch CyberHoot setzt auf die Abkehr von Passwörtern. Wir verzichten auf die Anmeldung mit einem Passwort und setzen stattdessen auf Ihre Authentifizierung in Ihrem E-Mail-Programm. Anschließend klicken Sie auf einen speziellen Link, der Ihnen an Ihre geschäftliche E-Mail-Adresse gesendet wird.
Ende April 2022 kündigte Google neue Optionen zum Entfernen personenbezogener Daten (PII) aus den Suchergebnissen an. Google erweitert die Liste der Daten, deren Entfernung aus den Suchergebnissen beantragt werden kann, um persönliche Kontaktdaten wie Telefonnummer, E-Mail-Adresse oder Anschrift. Dieser Schritt erfolgt nur wenige Monate, nachdem Google eine neue Richtlinie eingeführt hat, die es Minderjährigen unter 18 Jahren (bzw. deren Eltern/Erziehungsberechtigten) ermöglicht, die Entfernung ihrer Bilder aus den Google-Suchergebnissen zu beantragen.
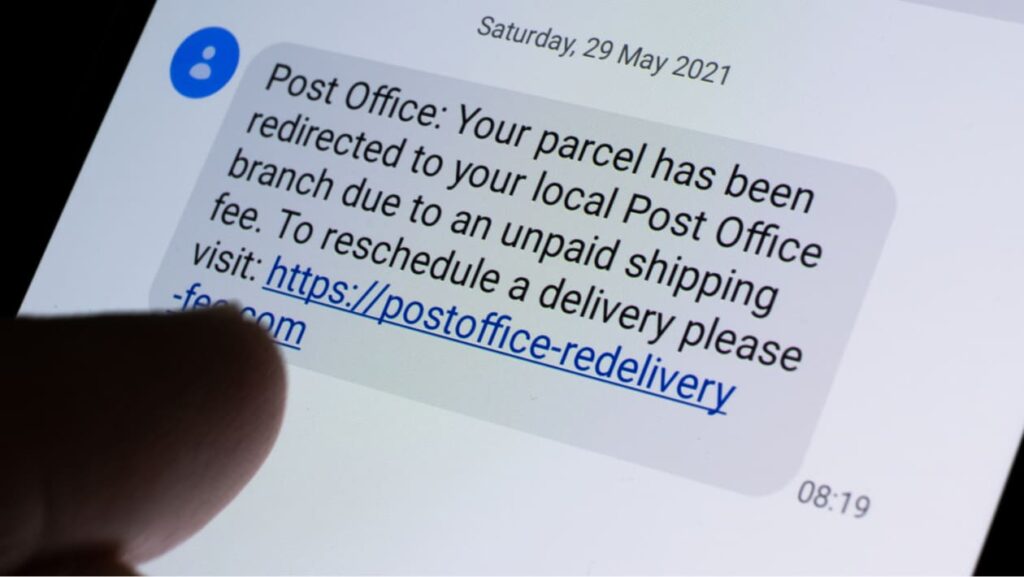
Jeder Handybesitzer kennt das: Man erhält unerwartet eine SMS von einer unbekannten Nummer mit einem Link. Seit dem 1. April 2021 hat sich die Anzahl dieser lästigen und potenziell gefährlichen SMS versechsfacht. Klickt man auf einen solchen Link, gibt man Hackern womöglich wertvolle Informationen preis, mit denen sie beispielsweise Bankguthaben plündern, die eigene Identität fälschen oder sogar den Aufenthaltsort verfolgen können. Diese Art von Social-Engineering- Angriff nennt man „ Smishing “, also Phishing per SMS.
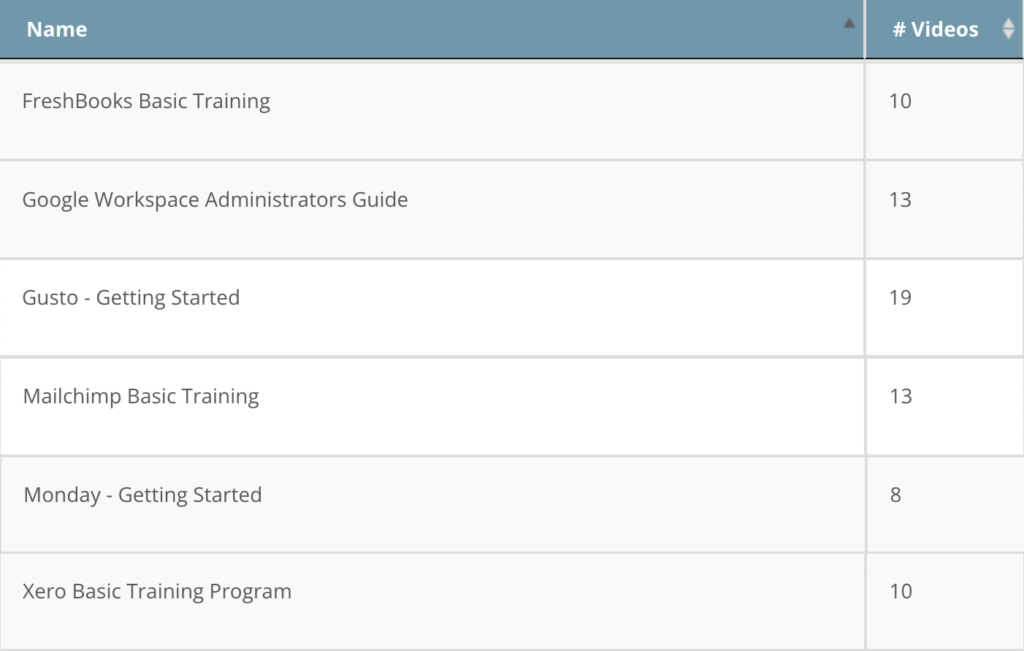
CyberHoot bietet Videoprogramme, die den Versand neuer Produktschulungsvideos in automatischen Intervallen (täglich, wöchentlich und monatlich) automatisieren. CyberHoot hat sechs brandneue Programme für FreshBooks, Google Workspace, Gusto, Mailchimp, Monday.com und Xero im Angebot.
„CyberHoot liefert jeden Monat neue Inhalte für unsere Betriebsabläufe und hilft uns so, unsere Mitarbeiter stets auf dem neuesten Stand der aktuellen Bedrohungslage zu schulen. Wir haben bereits andere Tools für die Schulung genutzt, und dies ist mit Abstand das beste Tool, das wir bisher verwendet haben.“

Humberto Cherritte
Direktor für Planung und Analyse | J&L Cable TV Services, Inc.
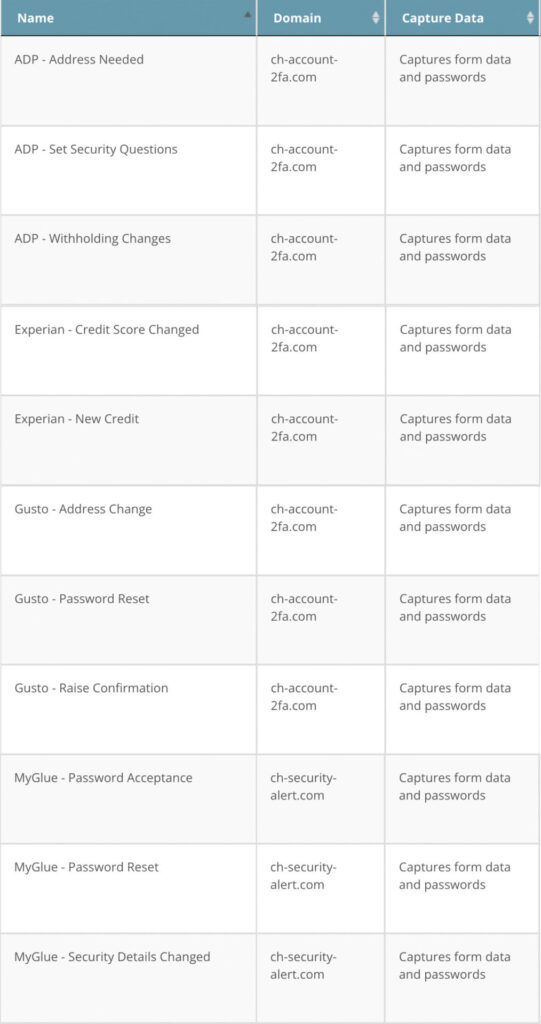
Sehen Sie sich unten die neuen E-Mail-Phishing-Kampagnen von CyberHoot an. Wir haben Kampagnen für ADP, Experian, Gusto und MyGlue hinzugefügt. Wenn Sie Ideen für Phishing-Kampagnen haben, die wir unserer Bibliothek hinzufügen sollten, senden Sie bitte eine Anfrage an support@cyberhoot.com.

Doxxing bezeichnet die Veröffentlichung personenbezogener Daten im Internet, wie beispielsweise Name, Wohnadresse, Arbeitsplatz, Telefonnummer, Finanzdaten und andere persönliche Informationen. Diese Informationen werden dann ohne Zustimmung des Opfers öffentlich zugänglich gemacht.
Obwohl die Praxis, persönliche Informationen ohne Zustimmung preiszugeben, schon vor dem Internet existierte , tauchte der Begriff „Doxxing“ erstmals in den 1990er-Jahren in der Welt der Online-Hacker auf, wo Anonymität als unantastbar galt. Fehden zwischen rivalisierenden Hackern führten mitunter dazu, dass jemand beschloss, die persönlichen Daten eines anderen zu veröffentlichen, der zuvor nur unter seinem Benutzernamen oder Alias bekannt war. Aus „Docs“ wurde „dox“ und schließlich ein eigenständiges Verb (ohne die Vorsilbe „drop“).
Schauen Sie sich unser vollständiges Cybrary an

CyberHoot bietet passwortlosen Zugriff. Keine Zeitverschwendung durch die Suche nach Websites, das Zurücksetzen von Passwörtern und verzögerte Anmeldung. Klicken Sie auf einen E-Mail-Link, um sofort auf das Training zuzugreifen!

Alles, was Sie zum Erlernen von Cybersicherheitskompetenzen benötigen, wird per E-Mail abgewickelt, einschließlich Schulungsaufgaben, Erinnerungen, Management-Compliance-Berichten und „My CyberHoot“.

CyberHoot automatisiert Compliance-Verstöße durch E-Mail-Benachrichtigungen an Manager. Der Compliance-Status Ihrer Mitarbeiter wird für Manager aktiviert, sodass Sie immer wissen, woran Sie sind.

Cyber-„Hoots“ dauern meist höchstens fünf Minuten. So wird sichergestellt, dass Ihre Mitarbeiter schnell und effektiv mit der Lösung vertraut gemacht werden.

CyberHoot ist eine offene Schulungsplattform für Cybersicherheit. Jedes Video oder PDF kann zur Schulung und Betreuung Ihrer Mitarbeiter verwendet werden.

In einer Umfrage unter 100 CyberHoot-Benutzern wären 60 % „enttäuscht“ oder „sehr enttäuscht“, wenn das CyberHoot-Training eingestellt würde.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Schon bevor Claude Code …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.