Mehrere Kassensysteme, die in Restaurants weltweit eingesetzt werden ( MenuDrive , HarborTouch und InTouchPOS ), wurden gehackt. Dadurch konnten Hacker Kreditkartendaten von Tausenden von Nutzern abgreifen. Mithilfe von bösartigem JavaScript und anderen Tools entwendeten die Hacker die Kartendaten während des Bezahlvorgangs. Erfahren Sie, welche Maßnahmen Cloud-basierte Kassensystemanbieter ergreifen sollten, um ihre Systeme besser zu schützen.
CyberHoot hat mehrere Sicherheitslücken bei Microsoft und Adobe entdeckt, die die Ausführung von Schadcode aus der Ferne (RCE) auf Geräten ermöglichen, auf denen diese Produkte verwendet werden. Lesen Sie weiter, um mehr über die spezifischen Details für Microsoft- und Adobe-Produkte zu erfahren. Erfahren Sie außerdem, wie wichtig ein zuverlässiges Patch-Management ist.
China erlebte einen der größten Datendiebstähle aller Zeiten, nachdem ein staatlicher Entwickler einen Blogbeitrag mit Zugangsdaten zur Shanghaier Polizeidatenbank veröffentlicht hatte. Angreifer konnten 23 Terabyte Daten herunterladen und im Darknet zum Verkauf anbieten. Die Daten enthalten persönliche Informationen von über einer Milliarde Chinesen! Lesen Sie hier, warum Anwendungssicherheit so wichtig ist.
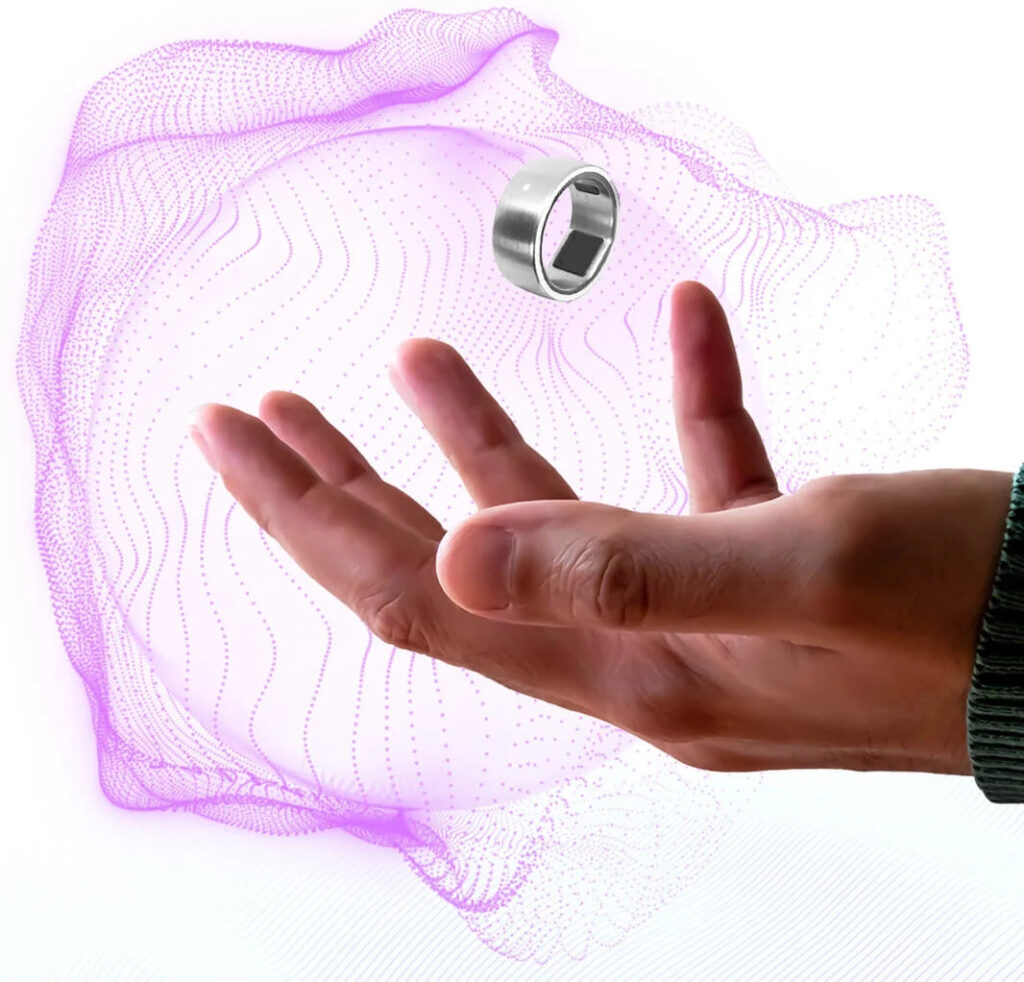
Token Ring, das neue Unternehmen (nicht zu verwechseln mit der alten Token-Ring-Technologie ), hat kürzlich eine Series-C-Finanzierungsrunde abgeschlossen. Diese wird das Wachstum und die Nachfrage nach dem neuen biometrischen Authentifizierungstool – einem buchstäblichen Ring zum Tragen – beschleunigen. Der Token Ring unterstützt FIDO2 und kann mithilfe der Token-Ring-App mit dem Smartphone des Nutzers gekoppelt werden. Das Tool gewinnt in der Cybersicherheit zunehmend an Bedeutung als passwortloses Authentifizierungstool der nächsten Generation und wird von Branchengrößen wie Microsoft, Apple und Google unterstützt. Erfahren Sie mehr über eine Zukunft der passwortlosen Authentifizierung, die vielleicht Realität wird.
Wir erhalten ständig E-Mails, SMS und Anrufe von Betrügern. Diese Angriffe sind so lukrativ, dass Hacker Callcenter betreiben, deren einziger Zweck darin besteht, Ihnen mit Vishing- , Smishing- und Phishing- Angriffen Ihr Geld zu entlocken . Eine gute Nachricht gibt es aber auch: Interpol hat die Kommando- und Kontrollinfrastruktur einer Hackergruppe identifiziert und abgeschaltet sowie über 2000 Personen festgenommen. Mehr zu diesem internationalen Schlag gegen Hacker erfahren Sie in diesem Artikel.
„Cyberhoot hat mein Bewusstsein für die neuesten und aufkommenden Cyber-Bedrohungen geschärft, die ständig präsent sind. Das gesteigerte Bewusstsein hat mein Selbstvertrauen gestärkt, Cyber-Risiken im Alltag besser zu begegnen. Die Schulungsvideos, Tutorials und Quizze bieten jede Menge informatives und hilfreiches Cyber-Wissen.“
Gabriel Underwood, CISSP
Ingenieur für professionelle Dienstleistungen | BeyondTrust
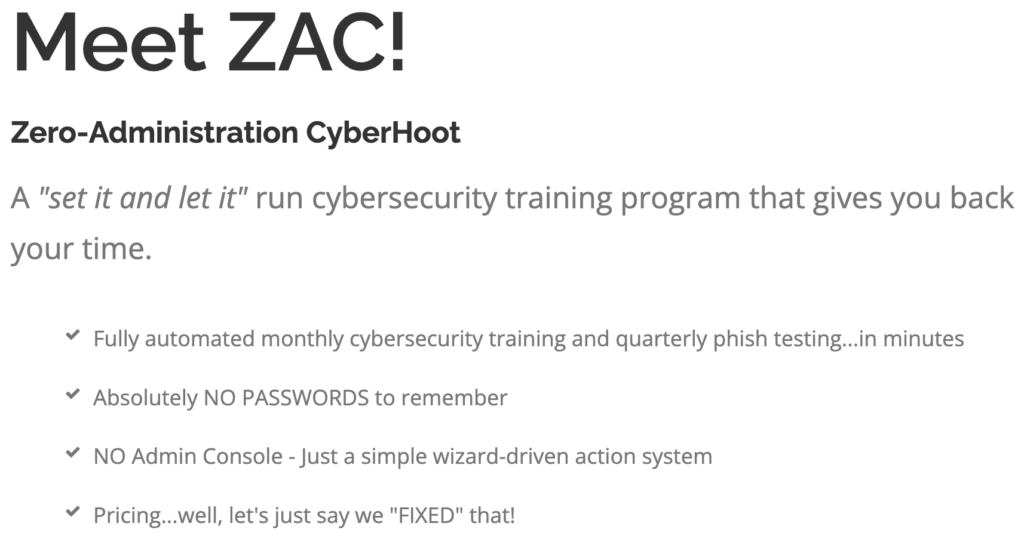
Wenn Sie über die Einführung von ZAC, der neuen Funktion, auf dem Laufenden gehalten werden möchten, besuchen Sie https://cyberhoot.com/zac-coming-soon/ und geben Sie Ihre E-Mail-Adresse ein.
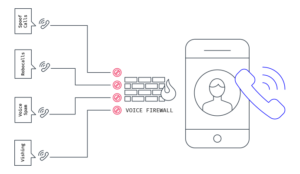
Voice Firewalls helfen, Datennetzwerk-Exploits über Modems, Angriffe auf Sprachsysteme und andere wichtige Infrastrukturen, nicht autorisierte Internetsitzungen über Telefonleitungen, Datenlecks, belästigende/bedrohende Anrufe, Missbrauch von Ferngesprächen, Anrufe zu/von eingeschränkten Parteien und andere Formen von Störungen, Missbrauch und Missbrauch von Telefonleitungen zu verhindern.
Kurz gesagt, können Voice-Firewalls einige eingehende Anrufe an Ihre Organisation blockieren, die bösartig sind, wie z. B. Robocalls, Spam und Vishing-Angriffe.
Schauen Sie sich unser vollständiges Cybrary an
Melden Sie sich für das CyberHoot-Empfehlungsprogramm an und erhalten Sie Ihren eigenen Link zum CyberHoot-Empfehlungsprogramm. Profitieren Sie direkt von Empfehlungen an CyberHoot und erhalten Sie ein Jahr lang 20 % aller Umsätze für jeden Teilnehmer. Dies gilt auch für MSPs, MSSPs und Direktkunden. Wenn Sie Influencer sind oder regelmäßig mit Unternehmen, MSPs oder MSSPs zusammenarbeiten, sollten Sie sie an CyberHoot verweisen! Werden Sie Empfehlungspartner von CyberHoot für vierfacher (4x) GEWINNEs ist ein Sieg für Du (1) persönlich (finanziell) durch die Empfehlung eines hochwertigen und innovativen Produkts. Es ist ein Gewinn für Mitarbeiter (2) die lernen, sich zu schützen. Es ist ein Gewinn für die Unternehmen (3) die weniger wahrscheinlich einem Cyberangriff zum Opfer fallen. Das ist ein Gewinn für MSPs oder MSSPs (4) die sich für den Weiterverkauf unseres SaaS-Angebots anmelden. Schließlich ist es ein Gewinn für CyberHoot (5). Ha, ha… Ups. Das ist ein Fünffachgewinn (5x), wenn du mitzählst. Melde dich noch heute hier an: https://cyberhoot.com/
CyberHoot bietet passwortlosen Zugriff. Keine Zeitverschwendung durch die Suche nach Websites, das Zurücksetzen von Passwörtern und verzögerte Anmeldung. Klicken Sie auf einen E-Mail-Link, um sofort auf das Training zuzugreifen!
Alles, was Sie zum Erlernen von Cybersicherheitskompetenzen benötigen, wird per E-Mail abgewickelt, einschließlich Schulungsaufgaben, Erinnerungen, Management-Compliance-Berichten und „My CyberHoot“.
CyberHoot automatisiert Compliance-Verstöße durch E-Mail-Benachrichtigungen an Manager. Der Compliance-Status Ihrer Mitarbeiter wird für Manager aktiviert, sodass Sie immer wissen, woran Sie sind.
Cyber-„Hoots“ dauern meist höchstens fünf Minuten. So wird sichergestellt, dass Ihre Mitarbeiter schnell und effektiv mit der Lösung vertraut gemacht werden.
CyberHoot ist eine offene Schulungsplattform für Cybersicherheit. Jedes Video oder PDF kann zur Schulung und Betreuung Ihrer Mitarbeiter verwendet werden.
In einer Umfrage unter 100 CyberHoot-Benutzern wären 60 % „enttäuscht“ oder „sehr enttäuscht“, wenn das CyberHoot-Training eingestellt würde.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ich erinnere mich an die Anfänge von...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Der Blogbeitrag dieser Woche enthält...
Weiterlesen
Hin und wieder taucht eine Schadsoftware mit einem so raffinierten Trick auf, dass Sicherheitsforscher innehalten und...
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.