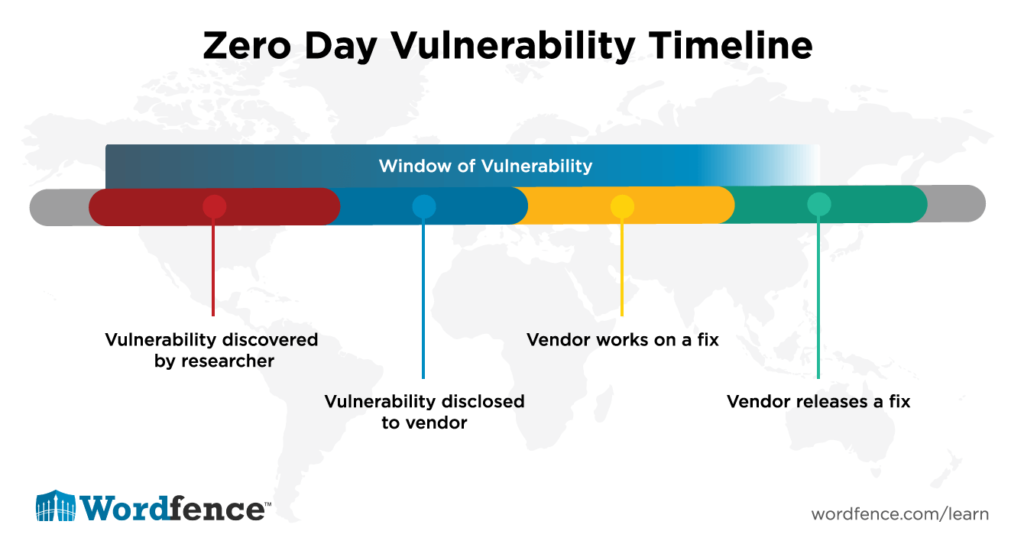
Eine Zero-Day-Schwachstelle ist eine Sicherheitslücke, die dem Softwarehersteller oder dem betroffenen Unternehmen unbekannt ist und für die noch kein Patch veröffentlicht wurde . Der Begriff „Zero Day“ bezieht sich darauf, dass die Entwickler keine Zeit hatten, die kürzlich entdeckte Sicherheitslücke in ihrer Software oder Hardware zu beheben. Ein Zero-Day-Angriff liegt vor, wenn eine solche Schwachstelle , die von den Hardware- oder Softwareentwicklern noch nicht behoben wurde (und möglicherweise noch nicht einmal bekannt ist), von Hackern ausgenutzt wird. Dieser Exploit ermöglicht es Hackern, über die Zero-Day-Schwachstelle in der Software oder Hardware in ein System einzudringen.
Im Juli 2014 startete Google die „Zero Day Initiative“. Dabei handelt es sich um ein Programm, das aus Sicherheitsanalysten von Google besteht, die mit der Suche nach Zero-Day-Sicherheitslücken beauftragt sind. Dieses Team heißt „Project Zero“. Die Forscher von Project Zero finden Schwachstellen in Hard- und Softwarelösungen und melden diese Ergebnisse dem Produkthersteller. Gemeinsam beheben sie die Sicherheitslücke und veröffentlichen Patches, sobald die Lücke geschlossen ist.
Project Zero ähnelt Bug-Bounty-Programmen , einem Angebot vieler Websites, Organisationen und Softwareentwickler, bei dem Einzelpersonen Anerkennung und finanzielle Vergütung für das Melden von Fehlern oder Sicherheitslücken in den Produkten eines Anbieters erhalten.
Verwandte Begriffe: Bug-Bounty-Programme , verantwortungsvolle Offenlegung , Sicherheitslücken
Relevante Artikeln:
Datenleck bei Mitsubishi Electric durch Zero-Day-Sicherheitslücke in Antivirensoftware verursacht
Quellen:
„Ankündigung von Project Zero“
Wie Sie als Unternehmen auf Zero-Day-Schwachstellen reagieren, hängt davon ab, ob Sie Hardware (HW) oder Software (SW) selbst entwickeln oder ob Sie Hardware und Software anderer Unternehmen verwenden.
Für Unternehmen, die keine Hardware oder Software entwickeln, genügt eine Richtlinie und ein Prozess für das Management von Sicherheitswarnungen (VAMP), um auf gemeldete Sicherheitslücken in der verwendeten Hardware und Software zu reagieren. Dieser Prozess definiert, wie schnell Sie Ihre Geräte je nach Kritikalität oder Ausmaß des Risikos patchen müssen. Bei Risiken, die einen vollständigen Netzwerkangriff darstellen, bei denen Exploit-Code verfügbar ist und die angegriffenen Dienste über internetfähige Ports und Protokolle verfügen, lautet Ihre Richtlinie: Sofort alle anderen Aktivitäten stoppen und patchen. Angesichts der rasanten Entwicklung von KI-gestützten Zero-Day-Exploits sollten Sie die automatische Patch-Installation aktivieren. Zögern birgt die Gefahr eines Sicherheitsvorfalls, da KI kritische Patches innerhalb von Minuten oder Stunden per Reverse Engineering entwickeln kann. Passen Sie Ihre VAMP-Prozesse entsprechend an, auch wenn dies zu Ausfallzeiten führt. Unserer Meinung nach sind Ausfallzeiten deutlich besser als ein Sicherheitsvorfall.
Neuer Ansatz: Für Unternehmen, die Hardware oder Software entwickeln, ist es wichtig, ein KI-Zero-Day-Exploit-Tool zu finden und es auf sich selbst anzuwenden. Code nicht veröffentlichen bis Sie die durch KI verursachten Fehler in Ihrer Hardware und Software behoben haben.
Alte Vorgehensweise: Für Unternehmen, die Hardware oder Software entwickeln, Sie sollten ein Bug-Bounty-Programm und einen Prozess zur verantwortungsvollen Meldung von Fehlern in Ihre Entwicklungsprozesse integrieren. Geben Sie auf Ihrer Website an, wie kritische Fehler in Ihrer Software gemeldet werden können und wie diese Meldungen am besten erfolgen.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Schon bevor Claude Code …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.