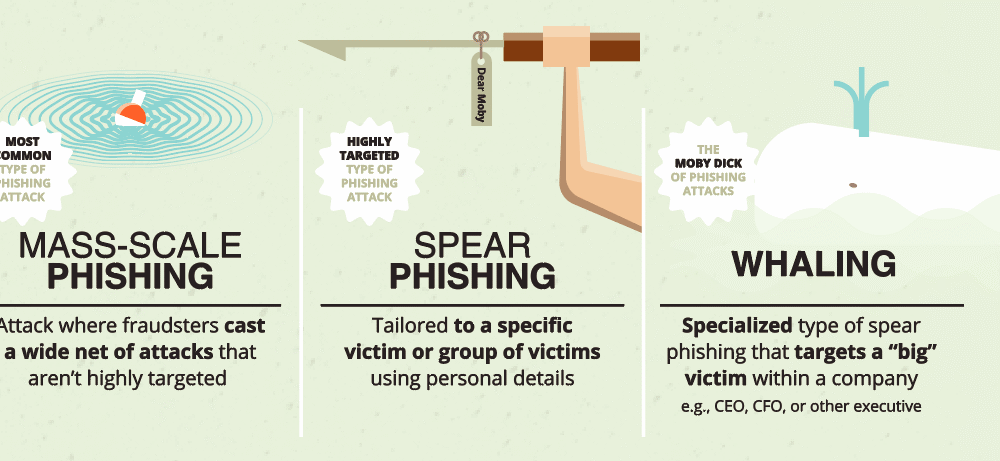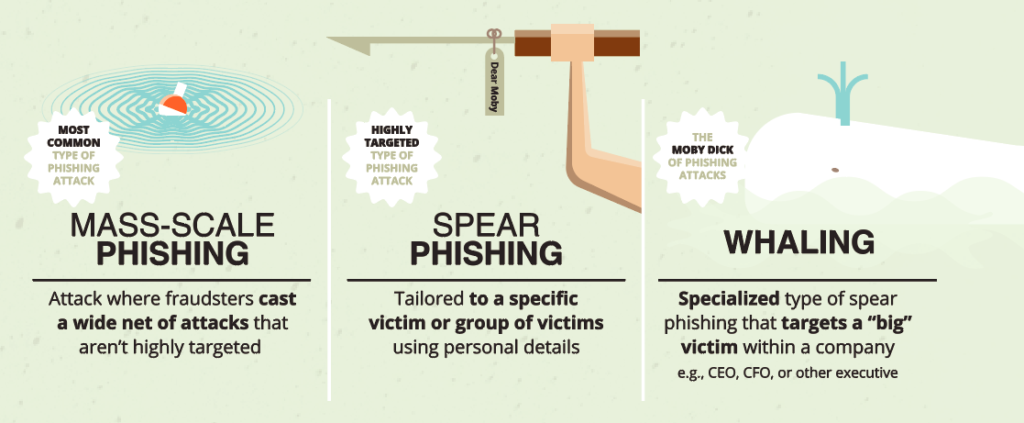
Whaling bezeichnet bösartiges Hacking, das auf hochrangige Führungskräfte abzielt. Ähnlich wie beim Phishing suchen Hacker beim Whaling nach verwertbaren Daten, konzentrieren sich aber auf hochrangige Banker, Führungskräfte oder andere Personen in einflussreichen Positionen innerhalb eines Unternehmens. Hacker suchen nach öffentlich zugänglichen Informationen über ihre Zielpersonen, um diese von ihrer Legitimität zu überzeugen. Whaler greifen ihre „Whale“-Ziele an, indem sie in die Unternehmensnetzwerke eindringen, in denen diese Führungskräfte arbeiten, und deren Computer mit Schadsoftware wie Keyloggern oder Remote-Access-Trojanern (RAT) infizieren.
Ein konkretes Beispiel für Whaling ereignete sich in einem nicht näher genannten Unternehmen, wo mehrere Führungskräfte einem Angriff zum Opfer fielen, der mit korrekten Informationen über sie und ihre Unternehmen gespickt war. Der Angreifer gab sich als Mitarbeiter eines US-Bezirksgerichts aus und überbrachte eine Vorladung zur Aussage vor einer Grand Jury in einem Zivilprozess. Die E-Mail enthielt einen Link zur Vorladung. Beim Anklicken des Links infizierten sich die Empfänger stattdessen mit Schadsoftware.
Schützen Sie Ihre Führungsebene und klären Sie sie über die Gefahren auf, die entstehen, wenn zu viele Informationen in öffentlich zugänglichen sozialen Medien veröffentlicht werden. Je mehr Informationen ein Hacker über einen CEO oder CFO recherchieren kann, desto einfacher ist es, ihn mit einem Whaling-E-Mail-Angriff anzugreifen. Dieser Ratschlag hilft auch zu verhindern, dass Hacker andere Mitarbeiter Ihres Unternehmens mit gefälschten E-Mails angreifen, die angeblich von der Führungsebene stammen und auf neuartigen und überzeugenden Phishing-Angriffen basieren, die auf den Recherchen des Hackers basieren.
Zusätzlich zur Einführung eines Patch-Management-Systems empfiehlt CyberHoot die folgenden Best Practices, um Einzelpersonen und Unternehmen vor Online-Cyberangriffen zu schützen und die Schäden durch diese zu begrenzen:
Quellen : Rapid7
Verwandte Begriffe : Keylogger , Malware , Phishing , Remote-Access-Trojaner (RAT) , Smishing
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.