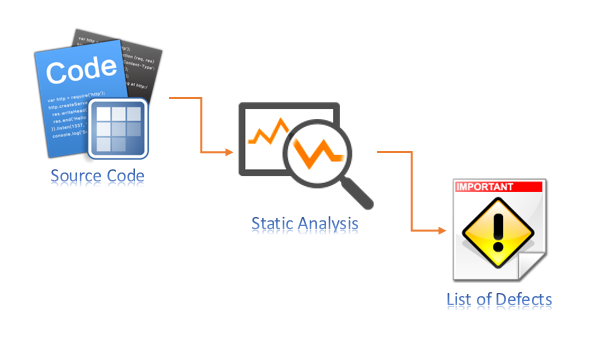
Die statische Codeanalyse untersucht Softwarecode, wenn das Programm nicht ausgeführt wird. Die Analyse des laufenden, kompilierten und ausgeführten Codes wird als dynamische Codeanalyse bezeichnet . Die statische Codeanalyse untersucht Quellcode, Bytecode oder Binärdateien von Anwendungen auf Sicherheitslücken . Sie betrachtet also die interne Struktur jedes Programms und nicht dessen Ergebnis.
Quelle: Veracode
Weiterführende Lektüre: Trend im Jahr 2020: Markt für Software zur statischen Codeanalyse wächst weltweit immens von 2020 bis 2025
Verwandte Begriffe: Dynamische Codeanalyse , Schwachstellen
Es ist immer sinnvoll, Programmierfehler zu erkennen, bevor sie in die Produktion gelangen. Die statische Codeanalyse ist ein gründlicher Ansatz, der sich als kosteneffizienter (als die dynamische) erweisen kann, da sie Fehler bereits in einer frühen Phase der Softwareentwicklung erkennt. Die statische Codeanalyse kann auch Fehler aufdecken, die bei einem dynamischen Test nicht auffallen würden. Die dynamische Codeanalyse hingegen kann subtile Fehler und Schwachstellen aufdecken, die für eine alleinige statische Analyse zu komplex sind. Entwicklungsunternehmen sollten die statische Codeanalyse regelmäßig und konsistent im Rahmen jedes größeren Programmierprojekts oder Releaseplans budgetieren.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

