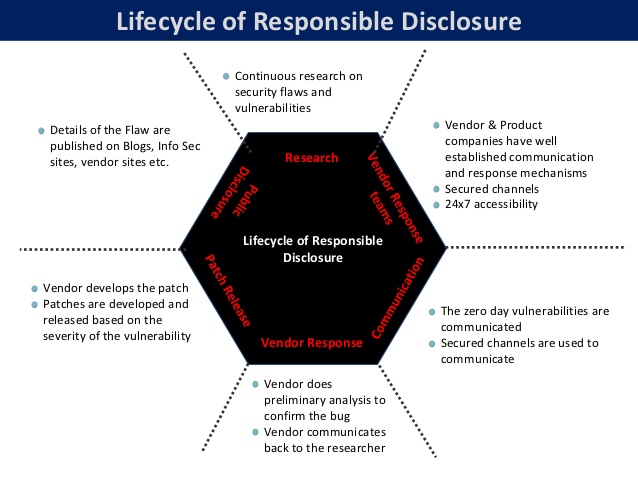
Responsible Disclosure bezeichnet die von den meisten Sicherheitsforschern angewandte Best Practice, kritische Schwachstellen in Softwareprodukten erst dann offenzulegen, wenn ein Patch oder eine Fehlerbehebung des Herstellers verfügbar ist. Dies kommt häufig zum Tragen, wenn Teams wie Googles Project Zero , ein Team zur Entdeckung und Behebung von Sicherheitslücken, eine Schwachstelle entdecken und die Information nicht öffentlich machen. Der Grund dafür ist, dass Hacker und Cyberkriminelle die bekannt gewordene Schwachstelle oft viel schneller ausnutzen können, als Hersteller einen Patch bereitstellen und Kunden diesen Patch installieren können, um sich, ihre Netzwerke, Daten und Systeme zu schützen. Daher spricht man von Responsible Disclosure, einer bewährten Vorgehensweise, auch wenn es keine gesetzlichen Verpflichtungen für Sicherheitsforscher gibt.
Verwandte Begriffe: Bug-Bounty-Programme , Sicherheitslücke , Zero-Day-Sicherheitslücke
Weiterführende Lektüre: Die Herausforderungen der Cyberforschung und der Offenlegung von Sicherheitslücken bei vernetzten Gesundheitsgeräten
Quelle: CSO Online
Ja. Viele KMU entwickeln Software für den Online-Vertrieb und die Online-Nutzung. Als Inhaber eines KMU sollten Sie ein Bug-Bounty-Programm für Ihr Produkt in Erwägung ziehen, das Sicherheitsforscher zur verantwortungsvollen Offenlegung von Sicherheitslücken anregt . Dies bietet einen kleinen finanziellen Anreiz für diejenigen, die kritische Schwachstellen in Ihrer Software finden, diese Ihnen zu melden, anstatt sie im Darknet oder Deep Web zu verkaufen.
Zweitens sollten KMUs über einen Vulnerability Alert Management Process (VAMP) verfügen, der die Zielzeitpläne für die Behebung kritischer Schwachstellen in der von Ihnen genutzten Software und Hardware festlegt. Bei Fehlern der Schwere 1, die Ihr Netzwerk, Ihre Daten oder Ihre Systeme gefährden könnten, müssen Sie die Patches so schnell wie möglich durchführen.
CyberHoot verfügt über einen VAMP-Prozess, der kleinen und mittleren Unternehmen (KMU) dabei hilft, ihre eigenen Best Practices in Bezug auf Zero-Day-Schwachstellen, Patching und verantwortungsvolle Offenlegung zu entwickeln.
https://youtube.com/watch?v=t5UKO4jjevw
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Ich bin gesegnet, …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.

