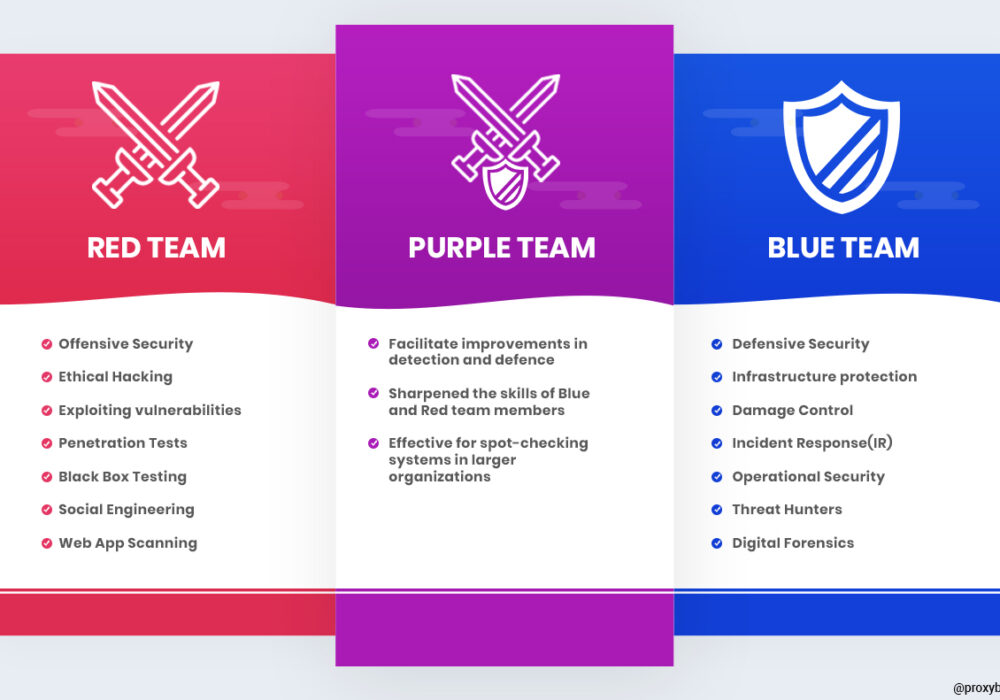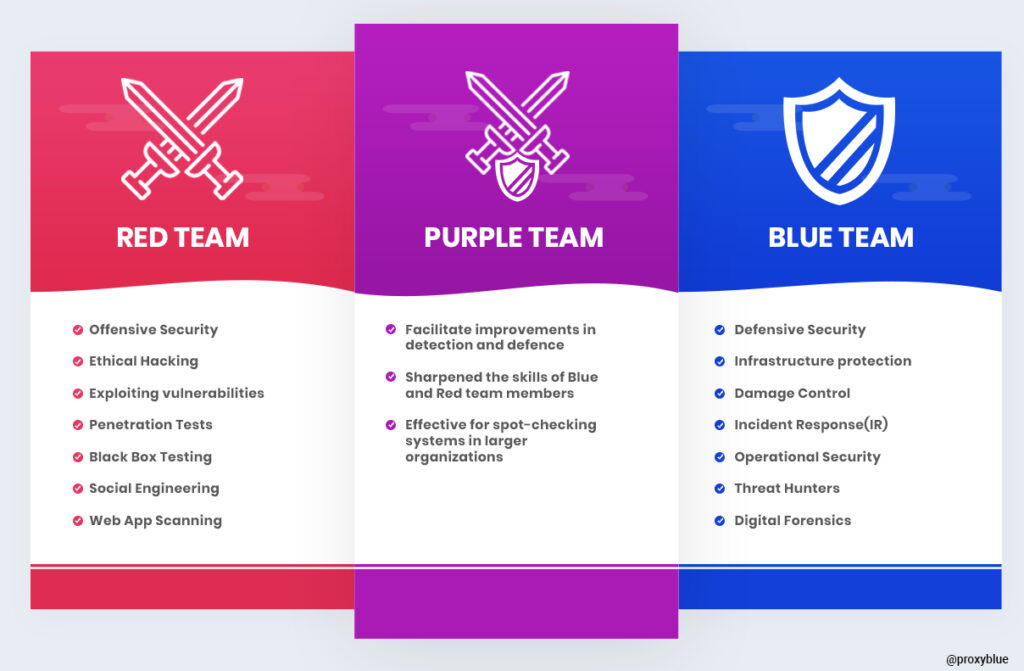
Ein Purple Team ist eine Gruppe von Cybersicherheitsexperten, die in einer Cybersicherheitsübung die Rolle des Blue Teams und des Red Teams übernehmen , um eine stärkere und umfassendere Sicherheitsaktivität zu gewährleisten, die der getesteten Organisation eine maßgeschneiderte und realistische Sicherheit bietet.
Durch den Austausch von Informationen zwischen Red und Blue Teams im Rahmen des Purple-Teaming-Prozesses können Unternehmen die Taktiken, Techniken und Vorgehensweisen (TTPs) von Hackern besser verstehen . Indem das Blue Team diese TTPs in einer Reihe von Red-Team-Übungen simuliert, kann es seine Erkennungs- und Reaktionsfähigkeit konfigurieren, optimieren und verbessern. Hochqualifizierte Red und Blue Teams können Purple-Teaming-Projekte durchführen, die es Unternehmen ermöglichen, ihre Erkennungs- und Reaktionsfähigkeit realitätsnäher zu messen.
Kleine und mittlere Unternehmen benötigen in der Regel keine Red-, Blue- oder Purple-Team-Übungen. Diese werden häufig von größeren Unternehmen mit einem entsprechenden Budget durchgeführt. Eine Form der Red-Team-Übung ist der Penetrationstest, der, wie Sie vielleicht wissen, für einen qualitativ hochwertigen Test mindestens 15,000 bis 30,000 US-Dollar kostet . Sofern Ihr Unternehmen nicht über ein entsprechendes Budget und eine hohe Cybersicherheitsreife in vielen anderen Bereichen verfügt, die für Ihre mehrschichtige Cybersicherheitsstrategie entscheidend sind, ist es möglicherweise weder sinnvoll noch wirtschaftlich, so viel Geld für eine Red-, Blue- oder Purple-Team-Übung auszugeben. Ihr Unternehmen kann jedoch viele andere Maßnahmen ergreifen, um seine Cybersicherheit zu verbessern, ohne dabei sein Budget zu sprengen, wie im Folgenden beschrieben. Weitere Empfehlungen zur Cybersicherheit
Diese Empfehlungen helfen Ihnen und Ihrem Unternehmen, sich vor den vielfältigen Bedrohungen des täglichen Lebens zu schützen. Alle unten aufgeführten Vorschläge erhalten Sie durch die Inanspruchnahme der vCISO-Programmentwicklungsdienste von CyberHoot.
Alle diese Empfehlungen sind in CyberHoot (Produkt oder vCISO-Services) integriert. Mit CyberHoot können Sie Ihre Mitarbeiter steuern, schulen, beurteilen und testen. Besuchen Sie CyberHoot.com und registrieren Sie sich noch heute für unsere Services. Bleiben Sie außerdem mit unseren monatlichen Cybersicherheits-Newslettern stets auf dem Laufenden.
Quellen:
Weitere Leseempfehlungen:
Rotes Team vs. blaues Team in der Cybersicherheit
Verwandte Begriffe:
CyberHoot stellt Ihnen weitere Ressourcen zur Verfügung. Nachfolgend finden Sie Links zu allen unseren Ressourcen. Schauen Sie sich diese jederzeit gerne an:
Hinweis: Wenn Sie unseren Newsletter abonnieren möchten, besuchen Sie einen der oben stehenden Links (außer Infografiken), geben Sie Ihre E-Mail-Adresse auf der rechten Seite ein und klicken Sie auf „ Newsletter senden“.
Entdecken und teilen Sie die neuesten Trends, Tipps und Best Practices zur Cybersicherheit – sowie neue Bedrohungen, vor denen Sie sich in Acht nehmen sollten.

Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Schon bevor Claude Code …
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor Kommentar von Craig Taylor: Das wissen wir hier schon länger...
Weiterlesen
Autorin: Katie Boquetti | Redaktion: Craig Taylor | Kommentar von Craig Taylor: Ein CAPTCHA sollte prüfen, ob …
WeiterlesenBehalten Sie die menschlichen Risiken im Blick – mit dem positiven Ansatz, der herkömmlichen Phishing-Tests überlegen ist.